- 設問1
- 設問2
- 設問3
- (1) 800
- (2)区間:(ii), 理由:平常時にリンク本数分の帯域を同時に利用できるから
- p.14 Q.Wi-Fi4ってなに?
- Q.最大通信速度が600Mbpsってどうやって算出するの?
- Q.W52 / W53 / W56とは?
- Q.64QAMってなに?
- Q.MIMOって何?
- Q.OFDMって何?
- p.14 Q.Wi-Fi5とは?
- Q.最大通信速度6.9GHzとは?
- p.14 Q.Wi-Fi6とは?
- p.14 Q.PoEとは?
- p.14 Q.WPA2とは?
- Q.AESとCCMPって何?
- Q.WEP(Wired Equivalent Protocol)って何?
- Q.WAP(Wi-Fi Protected Access)って何?
- Q.エンタープライズモードとパーソナルモードの違いは?
- Q.無線通信が使われるまでのフローは?
- Q.CAPWAPトンネルはどうやって張るの?
- Q.DTLSってなに?
- p.17 Q.WLCって何?
- Q.RRM(Radio Resource Management)ってなに?
- p.17 Wi-Fi6Eって何?
設問1
a:トライバンド b:アンテナ c:パスワード d:チャネルボンディング e:PoE++ f:マルチギガビットイーサネット g:スタック h:DHCPリレーエージェント
a:トライバンド
3つの異なる周波数帯を使って同時にネットワークを提供すること。基本的な組み合わせは2.4GHz+5GHz(W52 or W53)+5GHz(W56)である。
b~eは基本的な知識問題であるため割愛
f:マルチギガビットイーサネット
マルチギガビットイーサネットとは既存の古いLANケーブル(Cat5eやCat6)をそのまま活かしながら、1Gbpsを超えて『2.5Gbps』や『5Gbps』といった速度を出せるようにする技術。スイッチ側で変調方式を変えることで今までよりも多くのデータが送れるようになる。つまり、ケーブルはそのままでいいが、スイッチ自体はマルチギガビットイーサネットに対応するスイッチに変更する必要がある。
| カテゴリー | 最大通信速度 | 周波数帯域 (MHz) | 主な用途・特徴 | マルチギガ(2.5G/5G)への適性 |
| Cat5 (カテゴリ5) | 100 Mbps | 100 MHz | 昔の古い規格。現在はほぼ使われておらず、実質的に過去の遺物。 | 不向き(対象外) |
| Cat5e (カテゴリ5e) | 1 Gbps | 100 MHz | 長年、オフィスや家庭の標準だった「1Gの定番」。マルチギガ技術により 2.5G/5G の延命利用も可能。 | 対応可能(マルチギガの恩恵を受ける) |
| Cat6 (カテゴリ6) | 1 Gbps (※短距離なら10Gも) | 250 MHz | 内部に十字の仕切り(セパレーター)があり、Cat5eよりノイズに強い。 | 対応可能(マルチギガの恩恵を受ける) |
| Cat6A (カテゴリ6A) | 10 Gbps | 500 MHz | 現在の新築やオフィスの主流・大正解。 10Gを安定して飛ばせる、ノイズ対策万全のスタンダード。 | 完全対応(余裕でクリア) |
| Cat7 / Cat8 (参考) | 10G 〜 40 Gbps | 600 〜 2000 MHz | 主にデータセンターや超シビアな業務用。一般家庭や通常のオフィスではオーバースペック(規格外のコネクタ形状の場合もあり)。 | 余裕で対応(ただし一般オフィスにはほぼ不要) |
設問2
(1)周波数帯:①W52 or W53 ②W56 利点:より多くのWLAN端末が安定して通信できる
周波数帯:①W52 or W53 ②W56
そもそもW52,53,56とはランダムにつけられた名前ではなく、中心となる周波数帯を明示しているものになっている。つまり、W52とW53は隣り合った周波数帯であるといえる。そのため、干渉などを考慮して、W52とW53は同時に使わずペアとして使う時はW56をペアにするというのが一般的な知見である。
利点:より多くのWLAN端末が安定して通信できる
無線通信を3つの周波数帯に分散できるため、1つの無線帯域に端末が集中することによる混雑・干渉を減らし、全体の通信効率を高められる。無線リソースを分散して、混雑を緩和できるという表現でもよさそう。
(2)周波数帯:W53,W56 動作:検知したチャネルの電波を停止し、ほかのチャネルに遷移して再開する 影響:APとの接続断や通信断が不定期に発生する
周波数帯:W53,W56
W53とW56は気象レーダーや船舶レーダーなどの重要無線と周波数が被る帯域(W53とW56)だから、法律でDFS(レーダー回避機能)が義務付けられている。
*注意!:屋外用に使うからと勘違いすることもあるが、W53は屋外では使えない。屋外で使えるのはW56だけ。
動作:検知したチャネルの電波を停止し、ほかのチャネルに遷移して再開する
▼DFA(Dynamic Frequency Selection)の動作
1.起動時・切り替え時の「じっと待つ時間」(CAC)
・ルーターの電源を入れたり、チャンネルを切り替えたりした直後、いきなり電波を出すことは法律で禁止されている。
・まずは一定時間(W53なら約1分、W56ならなんと約10分間)、「ここに気象レーダーなどの電波が来ていないか?」をひたすら聴覚(受信)だけで監視。この安全確認の時間をクリアして初めて電波を発射できる。
2.通信中の常時監視(ISM)
・通信が始まってからも、ルーターは常に耳を澄ませて、レーダー波が割り込んできていないかを監視し続ける。
3.レーダー検知時の「即座の退避と停止」
・さらに、一度レーダーを検知したチャンネルは、法律上「しばらく(約30分間)は使ってはいけない」というペナルティ(非居住期間)が課される。
もし通信中にレーダーを検知すると、ルーターは数秒(規格では10秒以内など)という猛スピードでそのチャンネルの電波を完全停止させ、別の安全なチャンネルへ接続をジャンプさせる。これが試験の答えにあった「検知したチャネルの電波を停止し、他のチャネルに遷移して再開する」という動作の正体。
影響:APとの接続断や通信断が不定期に発生する
上記のDFSフローを見てわかる通り、干渉を検知すると当該チャネルが停止される。また、ルータの検知プロセス中は接続できなくなる。そして、気象レーダーや船舶レーダーはいつ電波が来るか予想できない。これらの特徴からAPとの接続断や通信断が不定期に発生するという回答になる。
設問3
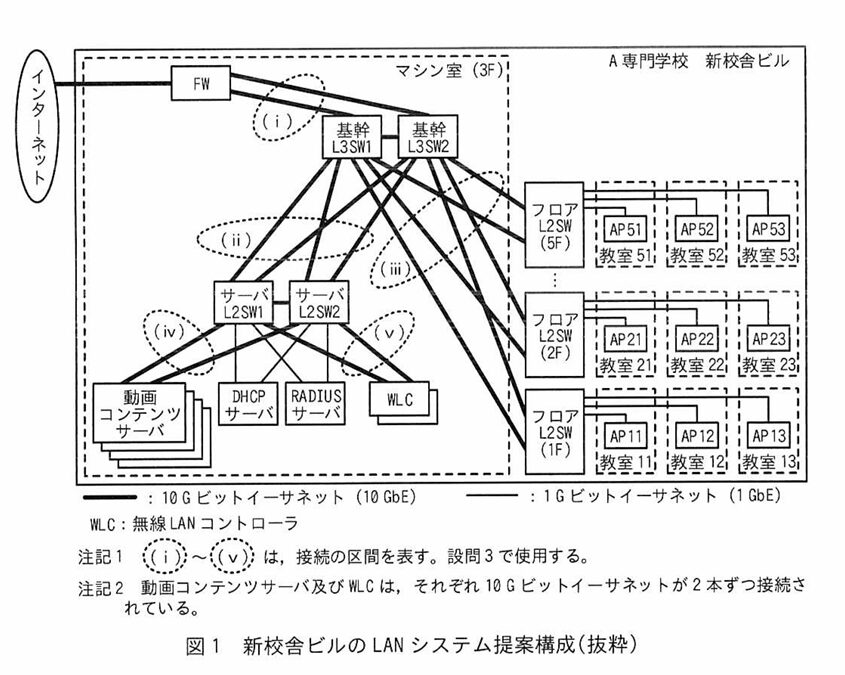
(1) 800
1hで7.2GBの動画を再生できることが条件にある。
→(ビットに変換) 7.2GB × 8 = 57.6Gb
→(1時間当たりの合計データ量) 57.6 × 50人 = 2880Gb
→(1秒当たりの合計データ量) 2880Gb ÷ 3600 = 0.8Gbps
→(1秒当たりの合計データ量をMに変換) 0.8 × 103 = 800Mbps
(2)区間:(ii), 理由:平常時にリンク本数分の帯域を同時に利用できるから
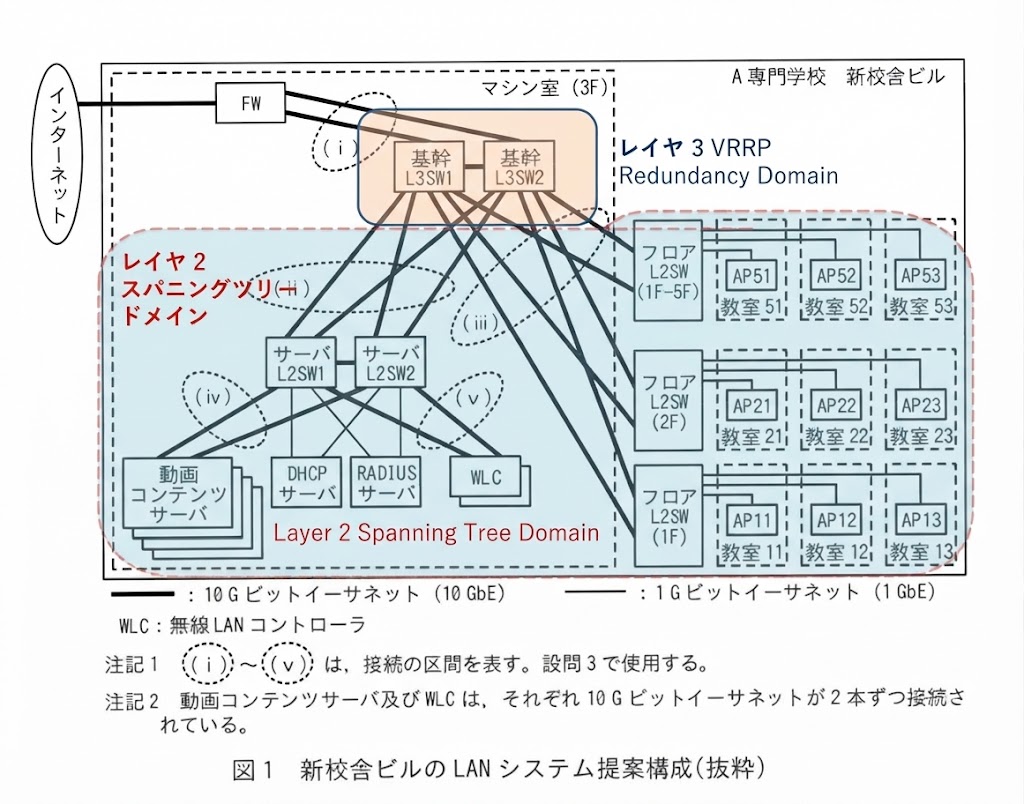
区間:(ii)
区間(ii)は「基幹L3SW」と「サーバL2SW1」の間を結ぶ区間。
区間(iii)もなかなかのデータ量があるから危険では?と思うが区間(iii)はフロアごとにケーブルがあるので問題ない。しかし、(ii)は3つのフロアがすべてまとめられたデータを扱わなくてはならない。
区間(i)はインターネットとのやり取りなので大容量が求められそうだが、問題文中の「STPとVRRPではボトルネック~」とあるように、区間(i)はIP層のやり取りなのでSTPとVRRPの影響は受けず、問の回答として適切ではない。
理由:平常時にリンク本数分の帯域を同時に利用できるから
STPではループ防止のため、ループ構造になっているインタフェースをブロックする。要は、利用されないケーブルがでる。しかし、ここでリンクアグリゲーション、つまり複数のケーブルを1本と扱うことによって、今まで使っていなかったケーブルが使えるようになる。結果として回答の「平常時にリンク本数分の帯域を同時に利用できるから」という回答になる
p.14 Q.Wi-Fi4ってなに?
| 項目 | Wi-Fi 4 の仕様・特徴 |
| 無線LAN規格 | IEEE 802.11n |
| 最大通信速度(理論値) | 600 Mbps |
| 周波数帯 | 2.4 GHz帯 / 5GHz帯(W52 / W53 / W56) |
| 変調方式 | 64QAM |
| 空間分割多重 | MIMO |
| 多重方式 | OFDM(直交周波数分割多重) |
Q.最大通信速度が600Mbpsってどうやって算出するの?
①108 サブキャリア× 6 ビット/シンボル(64QAM)= 648 ビット/シンボル
108のサブキャリアは算出したというよりも規格で「サブキャリアは108本まで使える」と規定で決められている
②1秒 ÷ 3.6マイクロ秒 = 約277,777回/秒 のシンボルを送れる
1つのOFDMシンボルの送信にかかる時間(シンボル period)が3.6マイクロ秒と規格で定められています
③648ビット × 277,777回/秒 ≒ 180 Mbps
符号化前のビットレートを計算
④180 Mbps × (5/6) = 150 Mbps
誤り訂正のための冗長ビットが混ざっている分、実際に運べる正味のデータは全体の5/6だけ。
⑤150 Mbps × 4ストリーム = 600 Mbps
MIMOストリーム数を掛ける
これが最終的な理論最大値です。
①108 サブキャリア× 6 ビット/シンボル(64QAM)= 648 ビット/シンボル
②1秒 ÷ 3.6マイクロ秒 = 約277,777回/秒 のシンボルを送れる
③648ビット × 277,777回/秒 ≒ 180 Mbps
④180 Mbps × (5/6) = 150 Mbps
⑤150 Mbps × 4ストリーム = 600 Mbps
Q.W52 / W53 / W56とは?
| グループ名 | 周波数帯 | 主なチャンネル例(20MHz幅) | 屋外での利用 | DFS(気象レーダー回避機能)の義務 |
| W52 | 5.2 GHz帯 | 36, 40, 44, 48ch | 不可(屋内のみ) | 不要 |
| W53 | 5.3 GHz帯 | 52, 56, 60, 64ch | 不可(屋内のみ) | 必要(レーダーを検知すると電波を停止・移動) |
| W56 | 5.6 GHz帯 | 100, 104, 108, 112, 116, 120, 124, 128, 132, 136, 140, 144 | 可(屋外もOK) | 必要(レーダーを検知すると電波を停止・移動) |
Q.なんでチャンネルは4刻みなの?
5GHz帯のチャネル番号割り当てには以下のルールがある。
中心周波数(MHz) = 5000 + (チャネル番号 × 5)要は、5MHzごとにチャネル番号を割り当てる必要があるということ。そして、干渉を防ぐには20MHz空ける必要がある。結果として4ch分ずつ空いたチャネル番号が使われているということ。
もちろんW52などでも37,38を割り当てようと思えば割り当てられるが、それは干渉を引き起こしてしまうので、わざわざ明示的に割り当てる必要がない。結果として、W52の場合は36, 40, 44, 48の4つが使われている。
ちなみに2.4GHzの場合は👇となる。
中心周波数(MHz) = 2407 + (チャネル番号 × 5)

#例
チャンネル 1 の場合:
2407 + (1 x 5) = 2412(2.412 GHz)

チャンネル 6 の場合:
2407 + (6 x 5) = 2437(2.437 GHz)
Q.64QAMってなに?
▼QAMとは?
| 項目 | 内容 |
| 正式名称 | Quadrature Amplitude Modulation(直交振幅変調) |
| 方式の役割 | デジタルデータを電波の「振幅」と「位相」の変化に割り当てて送信する変調方式 |
| 特徴 | 1つのシンボル(電波の状態の区切り)に多くのビットを詰め込むことで、高速なデータ通信を実現する |
上記より、64QAMとは1シンボルに6ビットの情報を乗せた変調方式(電気→電波)である。
Q.MIMOって何?
MIMOとはMultiple Input Multiple Outputの略で、複数のアンテナを使いながらも、受信側がそれぞれを別々の種類のデータとして識別できることによって、1回に送れる通信データ量を増やせる、というのがMIMOのメリット。これをどうやって実現しているかというと、連立方程式のような計算。まず、パケットの前半にはトレーニング信号(テストデータ)が組み込まれている。このトレーニング信号によって、「このアンテナからの信号は、これくらいの角度のずれ・これくらいの強弱で届く」というチャネル係数(角度・強弱の情報)を、あらかじめ既知の値として把握しておく。その後、実際のデータが届くと、その”既に分かっている角度・強弱の情報”を使って、連立方程式を解くようにして、”元々どのアンテナが何を送信したか(未知のデータ)”を逆算して復元する。この逆算の過程で、それぞれ別のアンテナから来たデータが、自然と別々のものとして識別・分離される。これがMIMOでやっていること。一方、SISOでもマルチパスは存在しますが、SISOがやっているのは1種類だけのデータが、複数経路を経て歪んだものを、元の1つの信号に”補正”する処理であり、複数の異なるデータを分離しているわけではない。これがSISOとMIMOの本質的な違い。
✅ MIMO = Multiple Input Multiple Output
✅ 複数アンテナで、別々のデータを送ることで通信容量が上がる
✅ トレーニングデータ(テストデータ)はパケットの前半に組み込まれている
✅ トレーニングデータから、角度の変化・弱まり具合(チャネル係数)を把握する
✅ 実データが届いたら、連立方程式的に逆算して元のデータを復元する
✅ 別々のアンテナから来たデータも、この逆算の過程で識別・分離される
✅ SISOはマルチパスに対して「補正」をしているだけで、「複数データの分離」はしていない、というSISOとMIMOの違い
▼MIMOの基本仕様と仕組み
| 項目 | 内容 |
| 正式名称 | Multiple Input Multiple Output(マルチ・インプット マルチ・アウトプット) |
| 基本コンセプト | 送信側・受信側の双方が複数のアンテナを使い、同一の周波数帯(同じチャンネル)で、異なるデータを同時に送受信する技術。 |
| 最大の特徴(分離技術) | 空間の反射(マルチパス)によって電波が混ざり合っても、事前に送る「テストデータ(トレーニング信号)」で混ざり方のクセを把握し、連立方程式(行列の逆算)**で元のデータに綺麗に分離する。 |
▼SISO と MIMO の違い
| 比較項目 | SISO(Single Input Single Output) | MIMO(Multiple Input Multiple Output) |
| アンテナ数 | 送信1本 + 受信1本 | 送信複数 + 受信複数(例:4本×4本 など) |
| データの扱い | 1つの同じデータを送信する | アンテナごとに異なるデータを同時に送信する(空間多重) |
| マルチパスの処理 | 届いた波形の乱れ(歪み)を補正するだけ(等化・イコライザ) | 乱れた波形を補正すると同時に、混ざり合った**別々のデータを計算で分離(切り分け)**する |
| 位置づけ | 従来の基本的な通信方式 | SISOの補正技術をベースにしつつ、計算による分離を加えて高速化を実現した発展形 |
▼MIMOのメリット・役割
| 項目 | 効果・メリット |
| 通信速度(スループット)の向上 | アンテナの数(ストリーム数)に比例して、同時に送れるデータ量が増えるため、理論上の最大通信速度が爆発的に向上する。 |
| 電波資源の有効活用 | 周波数(チャンネル)を余分に増やさず、同じ電波の帯域のままで効率よく大容量通信を実現できる。 |
| マルチパスの逆利用 | 昔は通信のジャマモノだった障害物による反射(マルチパス)を、MIMOでは「電波の混ざり方にバラエティを持たせるための必須の味方」として活用する。 |
Q.OFDMって何?
OFDMとは、サブキャリアと呼ばれる細い周波数の”道”を複数作ることで、一度に複数の道を使ってデータを同時に送れるようにする技術。これは、1つの周波数帯(チャネル)を、内部でさらに細かく分割することによって実現している。ここで当然、「細切れにしたら、隣同士で干渉が起きるのではないか」という疑問が出てくる。実際、2.4GHz帯や5GHz帯において、チャネル同士(例えば5GHz帯の36, 40, 44, 48など)を20MHzずつ間隔を空けて使っているのは、まさにこの干渉を避けるため。しかしOFDMでは、サブキャリア同士の周波数間隔を、数学的に精密に計算し、信号を読み取るタイミングを工夫することで、隣接するサブキャリア同士が”打ち消し合う”ように設計されている。これにより、干渉を実質的にゼロに抑えながら、隙間なく効率よく周波数を敷き詰めて使うことができる。では、この技術を異なるチャネル同士(例えばチャネル36とチャネル40)にも応用できないのか、という疑問も出てくるが、これはできない。理由は、OFDMによる干渉の打ち消し合いが成立するのは、あくまで”1つのチャネルの中で、1つのデバイスが単独で制御している範囲”に限られるから。異なるチャネルは、通常それぞれ異なるデバイスが個別に制御しており、タイミングなどを精密に協調させる仕組みを持っていない。OFDMの打ち消し合いには、送信側と受信側が事前にぴったり同期した、精密な協調動作が不可欠であるため、こうした協調関係を持たない異なるチャネル同士には適用できない。このような仕組みによって、OFDMは1つのチャネルの中に複数のサブキャリアを効率よく敷き詰め、それぞれで別々のデータを同時に送ることを可能にしており、これが通信の高速化に寄与している。
▼OFDMの基本概念と仕組み
| 項目 | 内容 |
| 正式名称 | Orthogonal Frequency Division Multiplexing(直交周波数分割多重) |
| 基本コンセプト | 1つの広い周波数帯(チャネル)を、何百〜何千もの非常に細かい「サブキャリア(副搬送波)」に分割し、それぞれにデータを分散して並行送信する技術。 |
| 動作の範囲 | あくまで「1つのチャネルの内部(主導権を持つ1つのデバイスの制御下)」で動作する技術。異なるチャネル(別の帯域)の間では適用されない。 |
▼「直交性(Orthogonality)」と干渉を防ぐ仕組み
| 項目 | 内容 |
| 疑問と解決 | 「途中の時間でサブキャリア同士の波が重なるのに、なぜ干渉しないのか?」 →一瞬の点ではなく、「決められた時間(シンボル期間)のトータル(積分)」でデータを処理しているため。 |
| 直交性の正体 | 途中で波が複雑に重なり合っていても、期間の最後まで計算(積分)すると、隣のサブキャリアから受けた影響がプラスマイナスゼロで相殺されるように、数学的な周波数間隔で配置されている。 |
▼OFDMの主なメリット
| 項目 | 効果・メリット |
| マルチパス(反射)への強い耐性 | 帯域を細切れ(ナローバンド化)にしているため、仮に一部のサブキャリアが障害物の反射でダメージを受けても、被害は全体のほんの一部分で済む。 |
| 高速・大容量通信の実現 | 細かく分割したサブキャリアの本数分だけデータを同時に分散して載せることができるため、効率よく大容量のデータを高速に転送できる。 |
p.14 Q.Wi-Fi5とは?

| 項目 | Wi-Fi 5 の仕様・特徴 |
| 無線LAN規格 | IEEE 802.11ac |
| 最大通信速度(理論値) | 最大約 6.9 Gbps (※8ストリーム + 160MHz幅利用時) |
| 周波数帯 | 5GHz帯のみ(2.4GHz帯は非対応) |
| 利用チャネル・規制 | W52 / W53 / W56 ・W53 / W56はレーダー回避のためのDFS(動的周波数選択)が必須 ・W56のみ屋外利用が可能 |
| 変調方式 | 256QAM(1シンボルあたり 8ビット を伝送) ※Wi-Fi 4の64QAM(6ビット)から高密度化 |
| チャネルボンディング | 最大 160MHz幅 に対応(20MHzチャネルを最大8チャネル束ねる) ※Wi-Fi 4は最大40MHz幅(2チャネル) |
| 空間分割多重(MIMO) | ・SU-MIMO(単一端末向け、上り・下り両方対応) ・下りMU-MIMO(複数端末へ下り方向のみ同時に別データを送信可能) |
| 多重方式 | OFDM(直交周波数分割多重) |
Q.最大通信速度6.9GHzとは?
Wi-Fi4の時の最大通信速度は600Mbpsだった。では、Wi-Fi5の6.9Gbpsとはどのように算出されたのか見ていこう!
①468(サブキャリア、160MHz幅)× 8(ビット/シンボル、256QAM)= 3744 ビット/シンボル
468のサブキャリアは算出したというよりも規格で「サブキャリアは468本まで使える」と規定で決められている
| チャネル幅 | データ用サブキャリア数 |
| 20MHz | 52 |
| 40MHz | 108 |
| 80MHz | 234 |
| 160MHz | 468(80MHzの2倍) |
②1秒 ÷ 3.6マイクロ秒 = 約277,777回/秒 のシンボルを送れる
1つのOFDMシンボルの送信間隔(シンボル period)が3.6マイクロ秒と規格で定められています
③3744ビット × 277,777回/秒 ≒ 1,040 Mbps(約1.04Gbps)
符号化前のビットレートを計算
④1,040 Mbps × 5/6 ≒ 867 Mbps
誤り訂正のための冗長ビットが混ざっている分、実際に運べる正味のデータは全体の5/6だけ。
⑤867 Mbps × 8(空間ストリーム数)= 6,936 Mbps≒ 6.9 Gbps
MIMOストリーム数を掛ける。802.11acは理論上、最大8本の空間ストリーム(MIMO)をサポートしている。
これが最終的な理論最大値。
①468(サブキャリア、160MHz幅)× 8(ビット/シンボル、256QAM)= 3744 ビット/シンボル
②1秒 ÷ 3.6マイクロ秒 = 約277,777回/秒 のシンボルを送れる
③3744ビット × 277,777回/秒 ≒ 1,040 Mbps(約1.04Gbps)
④1,040 Mbps × 5/6 ≒ 867 Mbps
⑤867 Mbps × 8(空間ストリーム数)= 6,936 Mbps≒ 6.9 Gbps
p.14 Q.Wi-Fi6とは?

| 項目 | Wi-Fi 6 の仕様・特徴 |
| 無線LAN規格 | IEEE 802.11ax(別名:High Efficiency Wireless) |
| 最大通信速度(理論値) | 最大約 9.6 Gbps (※複数ストリーム・160MHz幅利用時) |
| 周波数帯 | 2.4GHz帯 & 5GHz帯 の両方に対応(Wi-Fi 5で失われた2.4GHzが復活) |
| 変調方式 | 1024QAM(1シンボルあたり 10ビット を伝送) ※Wi-Fi 5の256QAM(8ビット)からさらに高密度化 |
| チャネルボンディング | 最大 160MHz幅 に対応(スペック上の最大幅はWi-Fi 5から継続) |
| 空間分割多重(MU-MIMO) | ・SU-MIMO(単一端末向け) ・双方向MU-MIMO(上り・下りともに複数端末へ同時に別データを送受信可能) |
| 多重方式(革新的な技術) | OFDMA(直交周波数分割多元接続) ・1つのチャネル(サブキャリアの束)を複数のユーザーで同時に分割・共有し、多くの端末が繋がっても遅延しにくくなった。 |
| 混雑・省電力対策 | ・BSS Color(BSSカラー):他所のWi-Fi電波と同じチャネルでも、色(番号)のタグで識別して干渉を軽減する。 ・TWT(Target Wake Time):端末ごとに通信のスケジュールを管理し、通信しない時間をスリープさせてバッテリーを大幅に節約する。 |
p.14 Q.PoEとは?

| 項目 | PoE (IEEE 802.3af) | PoE+ (IEEE 802.3at) | PoE++ (IEEE 802.3bt / 4PPoE) |
| IEEE標準規格 | IEEE 802.3af | IEEE 802.3at | IEEE 802.3bt |
| 最大供給電力(PSE側) | 最大 15.4 W | 最大 30.0 W | 最大 60W 〜 90W(Type 3 / Type 4) |
| 主な給電方式 | オルタネイトA(ファントム電源:データ線に重ねて送る) / オルタネイトB | オルタネイトA / オルタネイトB | 4ペアすべて(すべての芯線)を使って大電力を送る |
| 主な用途・背景 | 従来の監視カメラやIP電話など、消費電力の少ない機器。 | パン・チルト機能付きカメラや、初期の無線LANアクセスポイント。 | 最新の高性能Wi-Fi 6 / Wi-Fi 7アクセスポイント、大型PTZカメラなど。 |
p.14 Q.WPA2とは?

| 項目 | WPA2 の仕様・特徴 |
| 標準規格 | IEEE 802.11i (※Wi-Fi Allianceによる商標名が「WPA2」) |
| 主な暗号化アルゴリズム | AES (Advanced Encryption Standard) ※暗号化プロトコルとして CCMP を採用(WEPのRC4、WPAのTKIPから劇的に安全性が向上) |
| 認証モードの分類 | ① パーソナルモード(WPA2-PSK) ・事前共有鍵(パスワード)を全端末で共通利用する方式。 ② エンタープライズモード(WPA2-Enterprise) ・RADIUSサーバー等と連携し、ユーザー認証(IEEE 802.1X)を行い、端末ごとに動的な個別暗号化鍵を生成する方式。 |
| 主な脆弱性とセキュリティリスク | オフライン辞書攻撃(総当たり攻撃) ・パーソナルモード(PSK)の場合、通信開始時の4ウェイハンドシェイク(鍵交換)の情報を傍受されると、攻撃者のオフライン環境でパスワードの総当たり試行が可能になり、弱いパスワードだと解析されるリスクがある。 ・その他:鍵再利用攻撃(KRACKs)などの脆弱性が発見された歴史もある。 |
| セキュリティ上の位置づけ | 長年にわたり無線LANの事実上の標準として広く普及したが、パーソナルモードにおけるオフライン辞書攻撃への根本的な対策として、後継規格であるWPA3(SAE認証の導入)へと移行が進んでいる。 |
Q.AESとCCMPって何?
【暗号化方式の全体像】
 ├── ① 共通鍵暗号方式 (対称暗号)  ──★ここに「AES」が入る!→その中にCCMPが入る
 └── ② 公開鍵暗号方式 (非対称暗号) ──★RSAやECCなどはこちら
AESとは、共通鍵暗号方式に分類される暗号アルゴリズムの1つ。CCMPとは、そのAESという暗号アルゴリズムを、無線(Wi-Fi)通信のパケット形式に合わせてどのように運用するかを定めたプロトコル。
Q.WEP(Wired Equivalent Protocol)って何?
| 項目 | WEP の仕様・特徴 |
| 正式名称 | WEP (Wired Equivalent Protocol) (※「有線LANと同等のセキュリティを提供する」という意味で名付けられた) |
| 位置づけ | 無線LAN初期(IEEE 802.11標準制定時)の初代セキュリティプロトコル。現在は完全に破られており使用禁止。 |
| 主な暗号化アルゴリズム | RC4 (ストリーム暗号) |
| 鍵の仕組み・運用 | 静的な共有鍵(WEPキー) ・ルーターと端末に同じパスワードをあらかじめ手動設定。 ・パケットごとにランダムな IV(初期化ベクタ:24ビット) というおまけの数字をくっつけ、「共有鍵 + IV」からパケットごとの暗号鍵を生成して、平文データと XOR(排他的論理和) をとって暗号化していた。 |
| 致命的な脆弱性と崩壊の理由 | ① IV(初期化ベクタ)が短すぎる(24ビット = 約160万通り) ・通信量が多い環境では、同じIVがすぐに重複(使い回し)される。 ② XORの数学的弱点 ・同じIVが使われると、暗号文同士のXORをとった際に「データの差分(平文のヒント)」が丸見えになる。 ③ FMS攻撃などのアルゴリズムの欠陥 ・特定のパターンのIVを大量に収集・解析されることで、大元の「共有WEPキー」そのものが数分〜数十分で特定されてしまう。 |
| 現在の状況 | 構造的な設計ミスと脆弱性のため、現在では安全性が皆無であり、数分で簡単に突破される。規格としても完全に廃止され、使用すべきではない。 |
▼WEPフロー
▼暗号化手順
1.WEPキー(事前共有パスワード)とIVをまぜる
*IVはパケットごとに変化する
2.2で混ぜた値をRC4という暗号アルゴリズムに入れてデータと同じ長さのキーストリームを生成する
3.キーストリームとデータをXORして暗号文を生成
4.3でできたデータとIV(平文)をセットして空中に飛ばす
▼WEPについて


Q.WAP(Wi-Fi Protected Access)って何?
| 項目 | WPA の仕様・特徴 |
| 正式名称 | Wi-Fi Protected Access |
| 位置づけ | WEPの致命的な脆弱性を緊急で回避するため、既存の無線LAN機器(ハードウェア)を買い替えさせず、ソフトウェア(ファームウェア)のアップデートだけで急場をしのぐために作られた「過渡期(暫定)の規格」。 |
| 主な暗号化アルゴリズム | RC4 (※ただし、WEPとは異なり様々な改良が加えられている) |
| 主な改良点・技術的特徴 | ① IV(初期化ベクタ)の拡張(48ビットへ) ・WEPの24ビットから、約281兆通りの「48ビット」へと大幅に拡大し、同じIVがすぐに重複する問題を物理的に解消。 ② TKIP(Temporal Key Integrity Protocol)の導入 ・パケットごとに暗号鍵が自動で頻繁に切り替わる仕組みを導入。 ③ MIC(Message Integrity Code)の追加 ・データの改ざん検知機能(Michael)を無理やり追加し、不正な書き換えをチェック。 |
| 限界・脆弱性 | ・古いハードウェアをそのまま使う制約上、暗号化の心臓部(エンジン)に古い「RC4」をそのまま引きずっていた。 ・その後、研究が進むにつれてRC4自体の数学的な脆弱性やTKIPの隙を突く攻撃手法が見つかり、根本的な安全性を確保するには至らなかった。 |
| 現在の状況 | あくまでWPA2が登場するまでの繋ぎ(過渡期)としての役割だったため、現在は安全性が不十分とされ、使用が推奨されない(無効化すべき規格)。 |
Q.エンタープライズモードとパーソナルモードの違いは?
| 比較項目 | パーソナルモード (Personal / PSK) | エンタープライズモード (Enterprise / 802.1X) |
| 主な用途・導入先 | 家庭、小規模オフィス、一般的な店舗など | 企業、大学、大規模組織など(セキュリティ重視の環境) |
| 認証の仕組み | 事前共有鍵(PSK / Passphrase)方式 ・ルーターと端末に「全員共通の合言葉(パスワード)」をあらかじめ手動で設定。 | 認証サーバー(RADIUSなど)による個別認証 ・IEEE 802.1X規格に基づき、ユーザー個人のID/パスワードやデジタル証明書で認証。 |
| 大元の鍵の生成(親キー) | 全員共通のパスワードを元に、それぞれの端末で一意の**PMK(Pairwise Master Key)**を算出。 | EAP認証の成功をキッカケに、認証サーバーとクライアント間で最高位のMSK(Master Session Key)を導出し、その一部を切り出してPMKとする。 |
| 4-wayハンドシェイク | 行う (各端末とアクセスポイント間で実行) | 行う (生成された個別PMKをベースに実行) |
| 通信用暗号鍵(PTK) | 個別のハンドシェイクにより端末ごとに生成。 | 個別のハンドシェイクにより端末ごとに生成。 |
| セキュリティ上の特徴・注意点 | ・すべての端末が同じパスワードを共有するため、誰かがパスワードを漏らすと全員の通信が危険に晒される。 ・オフラインの辞書攻撃に対してやや脆弱。 | ・ユーザーごとに独立した個別鍵が動的に生成されるため非常に強固。 ・仮に1人のアカウントが侵害されても、他のユーザーの通信や大元のシステムは守られる。 |
Q.無線通信が使われるまでのフローは?
▼登場人物
- WLAN端末(クライアント)
- AP(アクセスポイント)
- WLC(無線LANコントローラ):図1にあり、管理やデータ処理を行う
- 認証サーバー(RADIUSサーバー):図1の「RADIUSサーバ」
通信開始からデータ通信までの大まかな流れは、大きく分けて「① プローブ・認証方式のネゴシエーション」「② 802.1X / EAP認証(RADIUSサーバー連携)」「③ 4-Wayハンドシェイク(共通鍵の導出)」「④ データ通信開始(CAPWAP等)」の4ステップで進む。
ステップ 1:探索とアソシエーション(接続要求)
- プローブ要求・応答(Probe Request/Response):
端末が周囲のAPを探すためにプローブ要求を投げ、APがESSIDなどの情報を返す。
*プローブ要求:WLAN端末が特定のAPをまだ見つけていない状態(あるいは過去に繋いだことのあるお気に入りのWi-Fiを探すとき)に、周囲へ向かって「おーい、誰かいるかー?」とブロードキャストで呼びかける。これをプローブ要求(Probe Request)と呼ぶ。ビーコンを出していないステルスSSIDを探すときにも活躍する。
*ビーコン:スマホがプローブ要求を投げなくても、AP側が一定間隔(通常100msごと)で「ビーコン(Beacon)」という電波を自発的に周囲へバラ撒いている
*WLC:APが発するビーコンやプローブ応答の情報はすべてWLCが「君はこういうチャネルでこの強さでやって」と指示通りに従っている。 - 認証(Authentication – オープンシステム認証など):
Wi-Fiの規格上最初のステップとして行われる(実質的なセキュリティ認証は後続のEAPで行われる)。 - アソシエーション要求・応答(Association Request/Response):
端末とAP間で無線リンクを確立するためのやり取りを行う。この段階ではまだ通信は暗号化されておらず、データも通れない。
ステップ 2:802.1X / EAP認証(RADIUSサーバーの登場)
今回はWPA3-Enterprise(あるいはWPA2-Enterprise)などの認証を想定している。
- EAPoL(EAP over LAN)の開始:
AP(またはWLC)と端末間でEAP認証がスタートする。
*EAP(Extensible Authentication Protocol):端末(スマホやPC)と認証サーバーの間で「どうやってID/パスワードのデータをやり取りするか」のルールがバラバラだと困ってしまう。そこで登場するのがEAP。 - EAPメッセージの転送(CAPWAPカプセル化):
APは端末から受け取ったEAPメッセージを、CAPWAP(Control And Provisioning of Wireless Access Points)というプロトコルでカプセル化し、上位にあるWLCを経由して、あるいは直接RADIUSサーバーへと転送する。
*CAPWAP:APとWLC間の通信をサポートする。この区間ではAPが「どのチャネルを使うか」、「どの強さで」、「死活監視状況は」などの様々な情報をやり取りする必要がある。それのフォーマットを指定しているのがCAPWAP。これがないと、「え?なんかチャネル番号が書かれているけどこれは何に対する指示?」「え?なんかユーザID・パスワードっぽいけどこれはEAPであってるの?」などカプセル化された情報を判断できなくなってしまう。 - RADIUSサーバーによる認証:
・RADIUSサーバーがユーザーIDやパスワード(証明書など)を検証。
・認証が無事に成功すると、RADIUSサーバーと端末の間でMSK(Master Session Key)というマスターキーが共有される(RADIUSからはWLC/AP経由で鍵の素材などが渡される)。
*RAIUS:ユーザを認証するためのプロトコル。EAPをカプセル化することで、認証サーバ側は「あ、ユーザIDはこれね!」「あ、EAPパケットのデータはこれね」と明示的に判断できるようになる。これがないと「え?ユーザIDは?」「どれがEAPパケットなの?」と判断できなくなる。
最初のWLCからRADIUSメッセージはWLCがEAPの情報をもとにRADIUSフィールドのユーザIDを指定する。しかし、それ以降は基本的にWLCはEAPを情報を見ずにRAIDUSにカプセル化するだけ。
ステップ 3:4-Wayハンドシェイク(暗号鍵の生成)
MSKをベースにして、実際の無線区間の暗号化通信に使うための鍵を生成・共有するステップです。
- PMK(Pairwise Master Key)の導出:
先ほどのMSKなどから、PMKを生成。 - 4-Wayハンドシェイクの実行:
・APと端末の間で4往復(4つのメッセージ)のやり取りを行い、お互いが秘密鍵を持っていることを確認する。
・これにより、個別の通信を暗号化するためのPTK(Pairwise Transient Key)が生成されます。 - 暗号化通信の確立:
このハンドシェイクが完了した瞬間から、無線区間のデータが強固に暗号化(CCMPやGCMPなど)されるようになる。
ステップ 4:データ通信の開始とWLCのモード
- データ通信の開始:
認証と暗号化が完了し、DHCPサーバーからIPアドレスが割り当てられると、晴れてインターネットや動画コンテンツサーバーへの通信が可能になる。 - WLCの役割(会話文より): 今回の会話文(C課長とB主任のやり取り)にもあるが、「利用者認証後のWLAN端末の通信をWLCを経由せずに通信するモード」(中央集約型ではなく、トラフィックは直接L2SW等へ流すローカルブレイクアウト/FlexConnectのような動作)などに設定されるケースもあり、認証時とデータ転送時で経路が最適化される。
Q.CAPWAPトンネルはどうやって張るの?
では、APの電源が入ってから、WLCと繋がって通信できるようになるまでの大まかなステップを見ていこう!
ステップ①:IPアドレスの取得とWLCの探索(Discovery)
1.APが起動すると、まずDHCPサーバーから自分のIPアドレスをもらう。
2.その際、Option 43 を使って「お前のコントローラ(WLC)はあそこだよ」というWLCのIPアドレスを教えてもらう
※他にも、DNSの名前解決やブロードキャストを使って探す方法もある)。
ステップ②:CAPWAPディスカバリー(Discovery Request / Response)
1.見つけたWLCのIPアドレス(あるいは手動設定されたアドレス)に向けて、APから CAPWAP Discovery Request (UDP 5246)を投げる。
2.WLCから「ここにいるよ!」と Discovery Response が返ってくる。
3.これで互いの存在を確認する。
ステップ③:DTLSハンドシェイク(暗号化の確立)
・コントロール通信(設定や死活監視)は、標準で「DTLS(Datagram TLS)」という仕組みでガチガチに暗号化される(※昔は暗号化なしのモードもあったが、セキュリティ上、現在は暗号化が基本)。
・データ通信(ユーザーがアクセスするWebデータなど)については、設定によって暗号化する・しないを選べる。
ステップ④:設定の同期とトンネル確立(Join & Configuration)
・APとWLCの間で「うちはこういう機種のAPです」「よし、じゃあこの最新設定ファイルを適用しなさい」というやり取り(Join/Configuration)が無事に終わると、正式にCAPWAPのコントロール用トンネルとデータ用トンネルが確立する。
Q.DTLSってなに?
DTLSはUDP上で動作するTLS。本来TLSはTCP上で作動するため、UDP上で作動する場合は順序制御・欠損検知などのTCPが実施する作業を追加で実施する必要がある。以下がDTLSの特徴的な機能である。
▼DTLSの特徴的な機能
- メッセージのシーケンス番号(順番・欠損管理)
- DTLSのハンドシェイクメッセージには、すべて「何番目のメッセージか」の番号が振られている。これにより、パケットが前後して届いても正しい順番に並べ替えることができる。
- タイムアウトと再送タイマー(Reliability Mechanism)
- 「メッセージを送ったけど、一定時間経っても返事(ACKや次のメッセージ)がないぞ?」となった場合、送信側が自発的に同じハンドシェイクメッセージを再送する仕組みがプロトコル自体に組み込まれている。
- フラグメンテーションへの対策(MTU超過防止)
- TLSでは、サーバー証明書などをデカいままポンと送ってもTCPが勝手に分割(セグメント化)してくれるが、UDPは大きすぎるとIPレイヤーで断片化(フラグメンテーション)されてロスしやすくなる。そのため、DTLSのハンドシェイクメッセージは、UDPのパケットサイズ(MTU)を超えないように細かく分割して送る工夫がされている。
あとは、基本的にTLSと同じ。
p.17 Q.WLCって何?
▼WLCの機能
- アクセスポイント(AP)の一元管理(管理・コンフィグ)
- 数十台〜数千台あるAPのファームウェアのアップデートや、設定の流し込みを一括で行う。「あそこのAPは不調だから再起動させよう」などもWLCから一発。
- RRM(電波リソース管理)による自動最適化
- 隣り合うAP同士が干渉しないように、「チャネルの自動割り当て」や「電波出力(送信パワー)の自動調整」をリアルタイムで行い、Wi-Fiの混雑を防ぐ。
- 認証・セキュリティの集約(オーセンティケーター)
- APからCAPWAPで送られてきたEAPパケットを受け取り、それをRADIUSサーバーに中継する。認証が通ったあとの「4-Wayハンドシェイク(またはその指示)」を管理・主導する拠点になる。
- トラフィックの集約とルーティング(ローミングの神)
- ユーザー(スマホを持った人)が、フロアを歩き回って「AP A」から「AP B」へ移動したとき(ローミング)、無線区間が切り替わっても、WLCが裏でパケットの向き先をパッと切り替えてくれるため、ユーザーは通信が途切れることなく(IPアドレスも変えずに)移動できまる。
- VLANとポリシーの割り当て(モビリティ)
- ユーザーが接続したSSID(社用、ゲスト用など)に応じて、「この人は社内VLAN 10に通す」「こっちのゲストはインターネット専用のVLAN 99に通す」といった通信の交通整理(タグ付け・ポリシー適用)を行う。
Q.RRM(Radio Resource Management)ってなに?
RRMとは複数のアクセスポイント(AP)が発する電波(チャネルや出力)を、WLCが自動で監視・調整して、お互いに邪魔し合わない(干渉しない)ように最適化する仕組み
- DCA(Dynamic Channel Assignment)
- 意味: 周りのAP同士が干渉しないように、チャネル(利用する周波数帯の番号)を動的に割り当て・変更する機能。
- TPC(Transmit Power Control)
- 意味: 電波の強さ(送信出力)を自動で調整する機能。「周りに他のAPが少ないから出力を下げて電波の干渉を減らそう」「ここは電波が届きにくいから出力を上げよう」と、電波のパワーを自動制御する。
- RX-SOP / Coverage Hole Detection などの周辺機能
- 電波の死角(カバーホール)を検知して周囲の出力を上げたり、不要な低速電波をカットしたりする補助機能もある。
p.17 Wi-Fi6Eって何?

| 比較項目 | Wi-Fi 6 (IEEE 802.11ax) | Wi-Fi 6E (Wi-Fi 6 Extended) |
| 最大理論速度 | 約 9.6 Gbps | 約 9.6 Gbps(速度の限界値自体は同じ) |
| 使える周波数帯 | 2.4 GHz帯 / 5 GHz帯 | 2.4 GHz帯 / 5 GHz帯 + 6 GHz帯(新追加!) |
| 帯域幅(チャンネル) | 最大 80 MHz / 160 MHz | 最大 80 MHz / 160 MHz + 160 MHz幅を贅沢に使える |
| 電波の混雑・干渉 | 混雑しやすい(電子レンジや近所のWi-Fiと干渉しがち) | 極めて少ない(ガラ空きのため、ノイズや渋滞がほぼ無い) |
| 通信技術のベース | OFDMA, MU-MIMO, 1024QAM(1シンボル10ビット) 等 | Wi-Fi 6の技術をそのまま丸ごと継承 |