ネスペ

Study

平成30年(2018年)ネスペ午後Ⅰ 問Ⅰ 解答解説

設問2 (1)メソッド名:CONNECTメソッド 対策:HTTPS以外のポートのCONNECTを拒否する 対策:HTTPS以外のポートのCONNECTを拒否する 「CONNECT www.example.com...
Study
平成30年(2018年)ネスペ午後Ⅱ 問Ⅱ 解答解説

設問2 (1)・顧客ごとに異なるフィルタリングの設定が必要であるから ・顧客ごとにルーティングの設定が必要であるから Q.もし1台のFWに相乗りさせるとどうなるか...A.もし普通のFWとして1つの設定空間に全顧客のトラフィッ...
Study

SDN/OpenFlow

前提知識 スパイン・リーフ(Spine and Leaf)とは何か? 昔ながらのオフィスネットワーク(3層階層型:コア、ディストリビューション、アクセス)の古いやり方から脱却するために生まれた「配線・接続のトポロジ(形...
Study

VLANインタフェースの練習 [vlan intでDHCPリレーを実装できるようにするまでをstep by stebで]

Ciscoコマンド練習問題 2019年午後Ⅰ問Ⅲの試験のシナリオに類似した練習問題を解いていきながらVLANインタフェースへの理解を深めていこう! Q.1 PCからL3SWのVLANインタフェースへの疎通 ...
Study

平成30年(2018年)ネスペ午後Ⅱ 問Ⅰ 解答解説

設問1 (2)X社が運用・保守を行う機器からX社FWの方向に確立されるTCPコネクションだけを許可する 前提: ・TCPコネクション確立要求は、工場からX社の方向に行われる (=インターネット側からのSYN要求...
Study

令和元年(2019年)ネスペ午後Ⅰ 問Ⅲ 解答解説

設問2 (1)IPアドレスを固定設定すれば、正常PC以外でも通信できる。 順を追って見ていこう! DHCPスヌーピングを実行しない→バインディングテーブルが作られない→端末の正当性をチェックする材料がない...
Study

令和元年(2019年)ネスペ午後Ⅰ 問Ⅱ 解答解説

設問1 T社がIP-w1を変更しても、A社DNSサーバの変更作業が不要となる Aレコードの場合(お蔵入り・非推奨なやり方) A社のDNSサーバーに直接 IP-w1 という具体的なIPアドレスを書いてしまうと、クラウド側(T...
Study

令和元年(2019年)ネスペ午後Ⅰ 問Ⅰ 解答解説

設問1 (2)キ、ク、ケ L3SW1とL3SW2が受信するアドバタイズメントパケットはどの回線を通るかが聞かれている。では、まずはVRRPパケットの前提知識を抑えよう。 VRRPパケットの前提:①L3を跨がない②...
Study

令和元年(2019年)ネスペ午後Ⅱ 問Ⅱ 解答解説

設問1 (1)a:ホスト or アドレス b:ICMP Unreachable c:3 d,e:メール中継サーバ、FPサーバ a:ホスト or アドレス ホストスキャン(別名:アドレススキャン / IPスキャン ...
Study

DNSSECのフロー

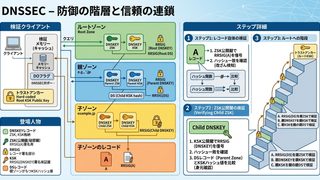
RRSIG(A)→DNSKEYレコード→ZSK→KSK→DSレコード 登場人物: DNSKEYレコード:ZSK,KSK格納 ZSK(ZoneSigningKey)の公開鍵/秘密鍵:RRSIG(A)の署名 RRSIG(Reso...
Study

令和元年(2019年)ネスペ午後Ⅱ 問Ⅰ 解答解説

設問1 (3)①インターネット及びIP電話機とIP-PBX間のSIP通信 ②インターネットとIP電話機間のRTP通信 本問題は通話に関するやり取りでFWで許可しておく通信はどれか?と聞かれている。なので、通話で...
Study

令和3年(2021年)ネスペ午後Ⅰ 問Ⅲ 解答解説

設問1 a:8 b:UDP c:廃棄orドロップor損失  d:ToS a:8 CS-ACELP(Conjugate Structure Algebraic Code Excited Linear Predict...
Study

令和3年(2021年)ネスペ午後Ⅰ 問Ⅱ 解答解説

設問2 OSPFへデフォルトルートを導入する OSPFはリンクステートルーティングプロトコルであり、基本は network コマンド等で有効化したインターフェースの直接接続ネットワークやLSAを交換する仕組み。他の経路(スタテ...
Study

令和3年(2021年)ネスペ午後Ⅰ 問Ⅰ 解答解説

設問1 (1)DHCPサーバ オプション番号パラメータ名(何を通知するか)概要Option 3ルーター(デフォルトゲートウェイ)通信の出口(GW)のIPアドレスを教えるOption 6DNSサーバー名前解決に使...
Study

令和3年(2021年)ネスペ午後Ⅱ 問Ⅱ 解答解説

設問1 (2)取得間隔の間で発生したバースト通信が分からなくなる。 👆の図のように平均で算出するとバーストを検知しにくくなってしまう。 Q.じゃあ、なんで平均で算出する方法が使われているの?A.負荷軽減の...
Study

令和3年(2021年)ネスペ午後Ⅱ 問Ⅰ 解答解説

設問1 (1)a:フォワーダ b:プライオリティ値 a:フォワーダ DNSサーバーが名前解決の依頼を受けたとき、自分自身がそのゾーンの権威サーバー(オリジナルデータを持っているサーバー)ではない、かつキャッシュにも持ってない場...
Study

令和4年(2022年)ネスペ午後Ⅰ 問Ⅲ 解答解説

設問1 (1)業務サーバと営業支援サーバのFQDNをプロキシ例外リストに登録する プロキシを経由したくない場合は、プロキシ例外リストに登録することで登録されたFQDNへはプロキシを経由せずに直接アクセスが可能になる。 ...
Study

令和4年(2022年)ネスペ午後Ⅰ 問Ⅱ 解答解説

設問1 (3)b:本社のL3SW c:静的経路制御 d:静的経路制御 項番拠点機器名VRF識別子宛先ネットワークネクストホップとなる装置又はインタフェース経路制御方式1本社FW-0.0.0.0/0ISP のルータ静的経...
Study

令和4年(2022年)ネスペ午後Ⅰ 問Ⅰ 解答解説

設問1 (1)a: Syslog b: ダイジェスト c: CONNECT a: Syslog RFC5424&ログデータの転送という単語がきたらSyslogである。 Hjson #1.時刻の設定(192.168.1.1...
Study

令和4年(2022年)ネスペ午後Ⅱ 問Ⅱ 解答解説

設問1 (1)ア:ハイパーバイザー イ:VRID ウ:255 ア:ハイパーバイザー 物理的なハードウェア(CPU、メモリ、ハードディスクなど)の上に、複数の「仮想マシン」を同時に動かすための専用ソフトウェア(管理者・司令塔)の...
Study

令和4年(2022年)ネスペ午後Ⅱ 問Ⅰ 解答解説

設問2 (2)Subject Subjectは、証明書の「この証明書の所有者は誰か」を記述する、伝統的・基本的なフィールド。 HjsonSubject: CN=example.com, O=Example Inc...
Study

広域イーサネットの物理構成

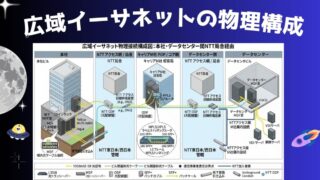
▼広域イーサネットの物理構成 まずは広域イーサネットの物理構成を見ていこう。ここで例に挙げるのは、令和4年度のネットワークスペシャリスト試験午後Ⅱ問Ⅰのユースケースを使いながら見ていこう!大枠:本社からM社広域イーサネットを経由して...
Study

令和5年(2023年)ネスペ午後Ⅰ 問Ⅲ 解答解説

設問1 a:トライバンド b:アンテナ c:パスワード d:チャネルボンディング e:PoE++ f:マルチギガビットイーサネット g:スタック h:DHCPリレーエージェント a:トライバンド 3つの異なる周波数帯を使って同...
Study

令和5年(2023年)ネスペ午後Ⅰ 問Ⅱ 解答解説

設問1 オ:PIM-SM カ:SSM オ:PIM-SM ネットワーク全体のルーター間(FW01、L3SW11、L3SW21の間)で、マルチキャストのパケットを転送するための共通の基盤・ベースとなるルーティングプロトコルがまず必...
Study

令和5年(2023年)ネスペ午後Ⅰ 問Ⅰ 解答解説

設問1 (1)a: リバース b: 権威 c: キャッシュ d: ストリーム e: :method f: TLS a: リバース インターネット側のクライアント(利用者)から見ると、アクセス先はDMZにある「Webサーバー」に...
Study

令和5年(2023年)ネスペ午後Ⅱ 問Ⅱ 解答解説

設問1 (1)a: NS b: MX c: 100.α.β.1 d: 100.α.β.3 e: 192.168.1.1 f: 192.168.1.3 Markdown@ IN SOA ns.example.jp...
Study

令和5年(2023年)ネスペ午後Ⅱ 問Ⅰ 解答解説

設問1 (1)DNSラウンドロビン 1つのドメイン名に対して複数のIPアドレスを割り当てることをDNSラウンドロビンという。▼具体的な挙動例えば、同一ドメインに対して3つのAレコード(IPアドレス(IP-1, IP-2...
Study

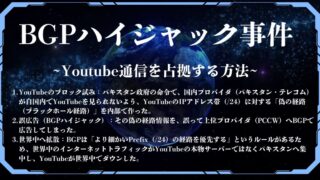
BGPハイジャック事件 -Youtube通信を占拠する方法

概要 事件の背景(何が起きたのか?) YouTubeのブロック試み:パキスタン政府の命令で、国内プロバイダ(パキスタン・テレコム)が自国内でYouTubeを見られないよう、YouTubeのIPアドレス帯(/24)に対する「偽...
ネスペ

令和6年(2024年)ネスペ午後Ⅰ 問Ⅲ 解答解説

設問1 (1)ア:ハブアンドスポーク これは知識問題なので覚えておこう! (5)インタフェースにIPアドレス割り当てを行わない設定 IP Unnumberedは、文字通り「番号(IPアドレス)を割り当てない...
Study

令和6年(2024年)ネスペ午後Ⅰ 問Ⅱ 解答解説

設問1 (1)ア:カスタマー イ:再配布 ウ:DMZ エ:eBGP オ:プライベート カ:ポリシーベース ア:カスタマー/イ:再配布/エ:eBGP/オ:プライベート この空欄に関しては知識問題であるため説明は割愛 ウ:D...
Study

令和6年(2024年)ネスペ午後Ⅰ 問Ⅰ 解答解説

設問2 (1)ウ: 大きい エ: 小さい これは知識問題。LOCAL_PREFは大きな値が優先され、MEDは小さな値が優先される。 ▼設定方法 ShellScript#Local-Preference ro...
Study

令和6年(2024年)ネスペ午後Ⅱ 問2 解答解説

設問1 (1)mail.y-sha.lan この問題は社内メールサーバYがどこに転送するかを聞いている。社内メールサーバが外部へ送る際のスマートホストとして、DMZの中継サーバを使用する。なお、以上の画像の下線...
Study

令和6年(2024年)ネスペ午後Ⅱ 問1 解答解説

設問1 (3)同じレイヤー2のネットワークを持つすべてのリモートVTEPに転送するため これは、要は、L2におけるフラッディングをL3上で再現するための仕組みである。なお、ここではEVPNを使っていないので、このような...
Study

令和7年(2025年)ネスペ午後Ⅰ 問3 解答解説

設問1 (1)複数機器のログを時系列で確認するため NTP×ログ解析ときたら→「複数機器&時系列」という組み合わせが王道。複数機器同士で異なる時間軸を使ってしまうと、ログを時系列で確認できなくなってしまう。そのため、同...
ネスペ

令和7年(2025年)ネスペ午後Ⅰ 問2 解答解説

設問1(1)c:PoE+ 以下の表より、30WはPoE+であることが分かるので答えもPoE+となる。 規格名IEEE規格タイプ(給電能力のレベル)最大給電電力(給電側/L2SW)PoEIEEE 802.3afType ...
ネスペ

令和7年(2025年)ネスペ午後Ⅰ 問1 解答解説

設問1(2)不正なOSPFルータと隣接関係になり経路交換してしまう問題不正なOSPFルータと経路交換をすると自分の内部アドレスの情報が漏れたり、逆に悪意のあるルートを注入されたりしてしまい正常な通信の妨害となる。 なお、余談だがOS...
Study

令和7年(2025年)ネスペ午後Ⅱ 問Ⅱ 解答解説

設問1 a:消費 b:非セルラー c:セルラー d:ISM e:干渉 f:3GPP a:消費 空欄の前にあるLPWA(LowPowerWideArea)の説明としての穴埋め問題。LPWAとは「省電力(LowPower)」で「遠...
Study

令和7年(2025年)ネスペ午後Ⅱ 問Ⅰ 解答解説

設問1 (1)a:宛先IPアドレス b:ブロード c:リプライ ARPパケットには4つの専用フィールドがある。▼ARPパケットのフィールド Wolfram送信元MACアドレス 送信元IPアドレス 宛先MACアドレ...
Study

平成28年(2016年)ネスペ午後Ⅰ 問三 解答解説

設問1(1)a:ゾーン転送 b:SMTP ゾーン転送: DNSサーバ間で情報を同期するための仕組みをゾーン転送という。主にプライマリDNSとセカンダリDNS間で実施される。通常のDNSはUDPが使われるがゾーン転送は大容量&信頼性が求めら...
Study

平成28年(2016年)ネスペ午後Ⅰ 問二 解答解説

設問1 ア:AES イ:事前共有鍵 ウ:SIMカード エ:APN オ:NAPT カ:CONNECTア:AES  WEPやWAPまではRC4ベースの暗号化を採用していた。しかしこれには脆弱性があるので、WPA2からは、より強固なAESが使わ...
Study

平成28年(2016年)ネスペ午後Ⅱ 問二 解答解説

設問1(1)イ:セレクタセキュリティポリシを選択するキーはセレクタと呼ばれる。Q.SPIとセレクタって何が違うの?A.SPIはどのSAを使うかの32ビットの識別子。つまりSADの中から適切なSAを見つけるための識別子。一方、セレクタはどの...
Study

平成28年(2016年)ネスペ午後Ⅱ 問一 解答解説

設問1(2)131,072 1つのIPアドレスで使えるポートは2^16(65,536)個。問題文中に2つのIPアドレスを使用すると書かれているので、A.65,536×2=131,072*ポート番号は16ビットで表現される。なので、2^16...
Study

🔹 VMware に Ubuntu Server を入れる全体の流れ(まとめ)

1️⃣ VMware で新規仮想マシン作成 「Create a New Virtual Machine」 → Typical を選択 インストーラー ISO を指定(Ubuntu Server) OS を Linux ...
Study

HTTP1.0/1.1/2/3の違いを分かりやすく

HTTPのセッションとストリームを「トンネルとトラック(ストリームの色分け)」に置き換えて勉強していきましょう。 道路(トンネル):TCP接続 トラック:HTTPリクエスト・レスポンス 荷物の色分け(赤・青・緑):HTTP/2以降のストリームID(リクエスト識別) 1.0:トンネルを毎回掘ってトラックを1台ずつ通す 1.1:トンネルは共通だが、トラックは順番待ち 2:トンネル内で色分けして混ぜて走らせる 3:トンネルをやめて、色ごとに独立した道路を持たせる
Study

TLSハンドシェイク早見表

✅ TLS 1.2 における RSA方式の鍵交換の流れ ▼ 1. クライアント Hello クライアントはまず、サーバに「ClientHello」メッセージを送る。 ここには以下が含まれる: サポートするTLSのバー...
PacketTracer

🧩 Cisco Packet Tracerで学ぶ!VLAN間通信(Router on a Stick)の構築手順

こんにちは!今回はCisco Packet Tracerを使って、VLAN間通信(Router on a Stick)の構成を一緒に作っていきます。ネットワークスペシャリスト試験の勉強にも役立つ内容なので、ぜひ最後まで読んで実践してみてく...
FAQ

【FAQ】ループバックインタフェースのあるある疑問をパパっと解消!

ループバックインタフェースってなに? え?物理インタフェースがダウンしてもループバックインタフェースは使えるの? 🎯 じゃあ、なんでループバックが有利なの? BGPにおける『マルチホップ』って何? ループバック間に中継ルータがない(ホップ1)でもマルチホップ設定は必要なの? 5️⃣ じゃあ「1ホップでもマルチホップ設定が必要」なの? 💡 ✅ なぜ「1ホップでもマルチホップが必要」なのか?
FAQ

【FAQ】OSPF-スタブエリアのあるある疑問をパパっと解消

スタブエリアって何? なぜスタブエリアを使うのか? LSA(Link-State Advertisement)の種類は? stub no-summaryを使うのはどんな状況か? エリアって具体的に何なの?
FAQ

【FAQ】1000BASE-LXののあるある疑問をパパっと解消

1000BASE-LXって何ですか? 波長って何ですか? SMFとMMFって何? モードコンディショニングパッチコード(MCP)ってなに? MCPの両端でモード違うのはどういうこと? MCPはデファクトスタンダード的な技術なの? 1000BASE-LX以外の有線LANの規格は? 有線LAN以外でネスペに頻出する規格は?
FAQ

【FAQ】LAN?セグメント?サブネット?L2スイッチ?ルータ?L3スイッチ?混乱用語をパパっと解消!

セグメント、リンク、サブネット、ネットワーク、LANって結局なに? セグメントとサブネットの違いって何? LANって何? L3スイッチを宛先MACに指定されることはあるの? L3スイッチがあればL2スイッチは不要ですか? L3スイッチがあればルータは不必要ですか?
FAQ

【FAQ】VRRPのあるある疑問をパパっと解消

哲学者トニーくん 仮想IPアドレスって何? 仮想IPアドレスとは 仮想IPアドレスは、「実際には物理的なインターフェースに直接結びついていないけれど、特定のルータや機器が共有して使うIPアドレス」です。 VRRPのような...
Study

GRE over IPsecをネスペ午後問を解きながら9秒で理解!

GRE(Generic Routing Encapsulation)は、異なるプロトコルのパケットをカプセル化してIPネットワーク上で運べる技術です。 GRE over IPsec での役割 IPsecはユニキャスト専用なので、マルチキャストを使うOSPFはそのままでは流せません。そこで、GREがOSPFパケットをカプセル化してユニキャスト化します。IPsecはそのユニキャスト化されたGREパケットを暗号化して送信します。受信側はIPsecで復号→GREを解除して、OSPFパケットを取り出します。 つまり、GREはIPsecとOSPFの架け橋になっていて、「暗号化したいけどマルチキャストしたい」問題を解決してくれるんです!
FAQ

【FAQ】IPsecのあるある疑問をパパっと解消

そもそもIPsecって何? IPsecとは? VPNとは? IPsecとVPNの関係 具体的なイメージ まとめ IPsecとESPの関係は?また、IPsecとIKEの関係は? IPsecとESPの関係 IKEv2とは? IPsecとIKEv2の関係はこう考える! 鍵交換のフェーズで中間者攻撃される危険性もあるよね? IKEv2 鍵交換の前のやり取りは本当に危険? IKEv2 が中間者攻撃を防ぐ仕組み ① Diffie-Hellman (DH) 鍵交換 ② Nonce (ノンス) とハッシュの検証 ③ デジタル署名 & 証明書 (ID 認証) ④ 暗号アルゴリズムのネゴシエーションの保護 まとめ:IKEv2 が中間者攻撃に強い理由 フェーズ1 (IKE-SA) で Diffie-Hellman で鍵を共有できるなら、それだけで直接 IPsec のパラメータ交換して、そのまま通信開始すればよくない? まず前提整理:フェーズ1 とフェーズ2 の役割 なぜ IKE-SA だけじゃダメなのか? 1. IKE-SA の鍵は IKE 用、データ通信には向かない 2. 複数の Child-SA を作れる柔軟性 3. 鍵の再生成・ローテーションがスムーズ 4. フェーズ1 だけだと IPsec の細かい制御が難しい まとめ:フェーズを分ける意味 もしフェーズ1だけで済ませると? 結論:フェーズを分けることでセキュリティと運用性を両立 フェーズ1の鍵が漏洩したら、元も子もないんじゃない? 前提確認:フェーズ1とフェーズ2の関係 鍵漏えい時のリスクと設計思想 1. Diffie-Hellman の鍵交換自体は超強力 2. Perfect Forward Secrecy (PFS) の意味 3. フェーズ1鍵の漏えいは超クリティカルだけど短命 4. 鍵漏えいの現実的な経路 フェーズ1鍵漏えい時の対策 結論:フェーズ1の鍵漏えいは致命的、でも設計上の防御策は万全 フェーズ1 (IKE-SA) が短期間で終わるなら、フェーズ2 (Child-SA) の鍵ローテーションって意味あるの? フェーズ1とフェーズ2の役割をもう一度整理 なぜフェーズ1が短期間でもフェーズ2の鍵ローテーションが必要なのか? 1. IKE-SA は「メタ通信路」、Child-SA は「実データ通信」 2. フェーズ1の再ネゴシエーションは重い 3. セッション継続性の確保 4. 攻撃者のコストを爆増させる まとめ:フェーズ1短期終了と鍵ローテーションのバランス
Study

IPsecをネスペ午後問を解きながら9秒でパパっと理解

IPsecはインターネット上の通信を安全にする技術で、データ暗号化・認証のESPや鍵交換のIKEを使います。IKEには2つのフェーズがあり、フェーズ1(IKE SA)でDiffie-Hellmanにより安全な共有秘密を作り、フェーズ2(Child SA)でESPなどの暗号化パラメータを決めます。実際の通信はChild SAごとに暗号化・復号され、PFSが有効なら鍵が漏れても過去の通信は守られます。これによりインターネット上に仮想専用線を構築し、安全なVPN接続が可能になります。
FAQ

【FAQ】ASとOSPFのあるある疑問をパパっと解消

OSPFの「エリア」とAS (自律システム) の関係性は? AS (自律システム) とは? OSPFのエリアとは? なぜエリアに分けるのか? 具体的なイメージ OSPFはフルメッシュ型。でもすべてのルータはエリア0を経由する..これって矛盾じゃない? 1. エリア内はフルメッシュ 2. エリア間はエリア0がハブになる エリア内のすべてのルータはエリア0とつながるの? エリアボーダールータ (ABR) の役割 ルートの流れ なぜABR方式にするのか? 異なるネットワークをエリアって言う。で、そのエリアの中には複数のルータがある。これって、ネットワークの中に更にネットワークがあるってこと? え?どういうこと? 前提:ネットワークとルーターの関係 エリアとネットワークの関係 エリアの役割 AS・エリア・ネットワークの関係のまとめ イメージ図 インターネットってそもそもなに?ASとの関係は? インターネットとは? 企業のネットワークはどうなってるの? 企業がインターネットに接続する流れ インターネット通信の流れ AS・ISP・インターネットの関係図 インターネットを使う際のISPの意義は?なぜISPを経由するのか? 直接インターネットに接続する場合の課題 ISPの役割とは? ISPがやってくれること インターネット接続の全体像
Study

MPLSをネスペ午後問を解きながら9秒でパパっと理解!

MPLS(Multi-Protocol Label Switching)は、IP アドレスではなく ラベル を使ってパケットを転送することで、より高速で柔軟なルーティングを実現する技術です。 通常の IP ルーティングでは、パケットごとに IP アドレスを確認 してルーティングテーブルを参照しますが、これには処理時間がかかります。さらに、IP ルーティングは 宛先ベース のため、トラフィック集中時の経路変更が難しいというデメリットがあります。 一方、MPLS ではパケットにラベルを付与し、ルーターは ラベルだけを参照 して転送します。これにより、ネクストホップベース のルーティングが可能になり、ネットワーク負荷に応じて最適な経路を選択できます。 MPLS は主に AS 内で使われますが、AS 間でも MP-BGP (Multiprotocol BGP) を使うことで、ルート情報と一緒にラベル情報も交換 し、エンドツーエンドのラベルスイッチングが可能になります。これにより、AS をまたいだ MPLS VPN の構築も容易になり、企業の拠点間通信やサービスプロバイダのネットワーク設計に大きな柔軟性を与えます。
FAQ

【FAQ】ケルベロス認証のあるある疑問をパパっと解消

🔑 Kerberos とは? 🏢 認証サーバ(AS)とチケット発行サーバ(TGS)はどういう関係性は? クライアントはどうやってケルベロスを使うかどうかを判断するの? パスワードがネットワーク上を流れないってどういう仕組みで認証しているの? 認証サーバからTGTを取得するまでの流れは? TGTを取得してからサービスを利用するまでの流れは?
Study

ケルベロス認証をネスペ午後問を解きながら9秒でパパっと理解!

【9秒チャレンジ】 登場人物は3つ: クライアント:サービスを使いたい人 KDC(鍵配布センター):認証サーバー(AS) + TGS(チケット発行サーバー) サービスサーバー(SP):実際に使いたいサービスを提供するサーバー 流れ: クライアントがSPにアクセスしようとすると、まず KDC に行く。 (DNSの設定などで、KDCを経由するようにしている) ASがパスワードのハッシュ値を使って本人確認。OKなら TGT(チケット)とセッション鍵を暗号化して返す。 クライアントはパスワードハッシュで復号し、TGT を取得。TGT を使って TGS にサービス用のチケットをリクエスト。 TGS はチケットを発行し、クライアントに返す。 クライアントはSPにチケットを渡す。 サービスサーバーがチケットを検証して OK なら、サービス利用開始! すごいポイント: 一度認証すれば、いろんなサービスに再ログインなしでアクセス可能(シングルサインオン)。 パスワードはネットワーク上に流れない(流れるのは暗号化データだけ)。
Study

ALPN(Application-Layer Protocol Negotiation)をネスペ午後問を解きながら9秒で理解!

哲学者トニーくん 【9秒チャレンジ】ALPNは、TCP接続後のTLSハンドシェイク中(ClientHello,ServerHello)に行われ、クライアントとサーバが使うアプリケーションプロトコルを自動選択する仕組みです。これにより、プロ...
Study

Set-Cookieをネスペ午後問を解きながら9秒でパパパっと理解!

そもそもSet-CookieとはSet-Cookie は、Webサーバーがクライアント(ブラウザ)に対してCookieを保存するよう指示するHTTPヘッダ です... あなたは、A社のWebシステムのセキュリティ改善を担当するネットワークエンジニアである。現在、A社では、ユーザ認証後にセッション管理のために Set-Cookie ヘッダを用いてセッションIDを発行し、ブラウザに保存させている。
Study

SPFを9秒で理解&ネスペ午後の練習問題あり

【9秒チャレンジ】 SPFは、送信に使われたメールサーバーの正当性を確かめる仕組み。よく誤解されるが、「送信者本人の正当性」ではなく、あくまでも「送信メールサーバーの正当性」を検証するもの。 仕組みは以下の通り: 受信サーバーは、SMTPの MAIL FROM(エンベロープFrom)フィールドのドメイン を確認する。 そのドメインの DNSサーバー に問い合わせ、SPFレコード(TXTレコード)を取得する。 SPFレコードには、そのドメインが許可する 送信元メールサーバーのIPアドレス が記載されている。 受信サーバーは、実際に送られてきたメールの 送信元IPアドレス が、そのリスト内にあるかをチェック。 一致していれば「正当なメールサーバーからの送信」と判定し、不一致なら「なりすましの可能性あり」と判断する。 👉 SPF = 送信メールサーバーの正当性をDNSで確認する仕組み! 更に詳しく知りたい場合↓ では、練習問題を通して実感していきましょう!
Study

ECN(明示的輻輳制御)を9秒で理解&ネスペ午後問対策

はじめに 哲学者トニーくん 【9秒チャレンジ】ECNは、輻輳を明示的に伝える仕組みです。というのも、TCPでは、輻輳時にルータがパケットを破棄し、送信元がタイムアウトやACK未達を通じて輻輳を間接的に検知します。そのため再送が必要に...
Study

QoS(EFクラス,DiffServ,DSCPフィールド..)を9秒で理解&ネスペ午後問対策

QoSというのは ネットワークの トラフィックを制御する方法です。代表的な手法としてDiffServがあります。 DiffServはトラフィックを分類することで 優先度を設け、緊急を伴う通信は逃さないようにするという方法です。トラフィックの優先度は IPパケットのヘッダであるDSCPフィールドに格納します。 これらの優先度を使うことによって、パケットの送信順序が整理され、より適切な通信が実現できるわけです。
Study

TLSアクセラレーションを9秒で理解&ネスペ午後問対策!

【9秒チャレンジ】 TLSアクセラレーションとは、TLS通信における暗号化・復号化をサーバで処理するのではなく、外部の専用ハードウェアやチップにそれらの処理を丸投げし、サーバーの負荷を軽減して効率化する仕組みです。TLSは暗号化・復号化に大きな計算コストがかかるためこれを丸投げすることで、サーバを効率的に運用できるようになります。
Study

シンクライアントを9秒で理解&ネスペ午後問対策!

【9秒チャレンジ】 シンクライアントとは、端末側での処理やデータ保存を極力減らし、サーバー側に大部分を任せる仕組みのことです。そのため、端末は低スペックで済み、コスト削減が可能になります。ただし、処理やデータ転送がサーバー依存となるため、高速で安定したネットワーク帯域の確保が重要となります。 では、練習問題を通して実感していきましょう!
Study

ファイアウォール(FWを経由させる方法etc..)を9秒で理解!

ファイアウォール(FW)とは、内部ネットワークを外部から守るものです。外部からのアクセスは、FWを経由させるようにします。やり方は、内部ネットワークにあるサービスのIPアドレスをすべてFWのIPアドレスとしてDNSにDNS登録します。そして、FWに送られてきたものは、ポート番号から識別して対応のサーバに割り振ります。また、ACL(アクセス制御リスト)で不正な通信やNGなポート番号を遮断し、安全を確保することもできます。
Study

フォワーダ(DNS,代理,公衆網..)を9秒で理解&ネスペ午後問対策

フォワーダは、自分のDNSサーバが管理していないドメイン名(範囲外)を解決するために、外部のDNSサーバ(フォワーダ)に「代わりに名前解決してほしい」と依頼する仕組みです。 フォワーダは、インターネット上のフルサービスリゾルバに再帰問い合わせを依頼し、結果を自分のDNSサーバに返させます。
Study

OSPFパッシブインターフェイスを9秒で理解&ネスペ午後問対策

【9秒チャレンジ】 パッシブインターフェースは、ネイバー関係を確立しないが、LSAは交換する設定です。これにより、余計なトラフィックや管理の負担を削減しつつ、ネットワーク全体での経路情報の共有は維持できます。ただし、リアルタイムで直接の障害検知はできないため、補完的な監視手段が必要です。
Study

STPを9秒で理解&ネスペ午後問対策

STP(スパニングツリープロトコル)は、ネットワークのループを防ぐ仕組みです。ブリッジID(優先度とMACアドレスの最小値)をもとに、基準となるルートブリッジを選び、各ポートを役割(ルートポート、指定ポート、ブロッキングポート)に分けてループしないように通信経路を制御します。 では、練習問題を通して実感していきましょう!
Study

DHCPスヌーピングを9秒で理解&ネスペ午後問対策

DHCP Snoopingとは、ネットワーク内の不正なDHCPサーバーを防ぐ仕組みであり、Trusted PortとUntrusted Portを使ってそれを実現する。 ・Trusted Portは正規のDHCPサーバーが接続されるポートであり、すべてのDHCPメッセージを許可する。 ・Untrusted Portはクライアントや不正なDHCPサーバーが接続されるポートで、不正なDHCPメッセージ(OFFER、ACK)をブロックする。 では、練習問題を通して実感していきましょう!
Study

スライディング方式(ウィンドウ制御,MSS,ACK..)を9秒で理解!

スライディング方式とは、ウィンドウサイズという概念を新たに使うことで、連続送信(=MSSを気にしない通信)をできるようにしたもの。で、これをすることでACKが返ってくるまでのアイドリング時間を減らして効率の良い通信ができる。そして適宜返ってくるACKを確認しつつ連続送信を続けていくという方式。
Study

IPアドレスの種類別範囲&サブネットマスクの裏技を9秒で理解!

ループバック: 127.0.0.0 ~ 127.255.255.255 リンクローカル: 169.254.0.0 ~ 169.254.255.255 マルチキャスト: 224.0.0.0 ~ 239.255.255.255 制限ブロードキャスト: 255.255.255.255 ディレクテッドロードキャスト: 各サブネットの最後(例: 192.168.1.255) プライベートIP: クラスA: 10.0.0.0 ~ 10.255.255.255 クラスB: 172.16.0.0 ~ 172.31.255.255 クラスC: 192.168.0.0 ~ 192.168.255.255 サブネットの裏技は「0,128,192,224,240,248,252,254,255」を覚えること。
Study

HTTPダイジェスト認証(チャレンジレスポンス,ユーザ認証…)を9秒で理解!

SIPのHTTPダイジェスト認証は、チャレンジレスポンス方式を用いて通信相手の認証をします。 1. 着信側がランダムなチャレンジ値を発信側に送信。 2. 発信側はパスワードとチャレンジ値でハッシュ値を生成し送信。 3. 着信側も同じハッシュ値を計算し、一致すれば認証成功。  これにより、パスワードを送らず安全に認証できます。
Study

SIPシーケンス(SIPサーバの仲介,180Ringing..)を9秒で理解!

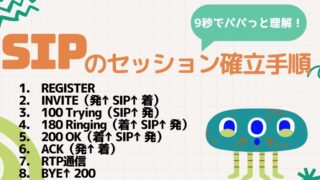
1. REGISTER:各ユーザーが自分のSIP URIとIPアドレスをSIPサーバーに登録。 2. INVITE(発→SIP→着):通話をかける側が相手のSIP URIをSIPサーバーに送信。 3. 100 Trying(SIP→発):SIPサーバーが呼び出しを転送中であることを通知。 4. 180 Ringing(着→SIP→発):受け手側が呼び出し中であることを通知。 5. 200 OK(着→SIP→発):受け手側が通話を受け入れたことを通知。 6. ACK(発→着):通話セッションの確立を確認。 7. RTP通信:音声・映像のデータ交換が開始される。 8. BYE:通話終了の通知。
Study

SIP(INVITE,200 OK,ACK..)を9秒で理解!

SIPは、音声通話やビデオ会議などのセッション制御するプロトコルで、セッションの確立、変更、終了を行います。SDPでセッション内容を定義し、RTPでデータ通信を実施します。SIPメッセージは、リクエスト(INVITE、BYEなど)とレスポンス(成功、エラーコード)でやり取りされ、リアルタイム通信を実現します。
Study

呼量(アーラン)を9秒で理解!【練習問題あり】

アーランとは単位時間あたりの回線の利用率と考えらればOKです。色々な求め方はありますが、回線がどのくらい使われているかを確率的に考えるとイメージしやすいです。
Study

ルータ/アクセスポイント/スイッチの違いを9秒で理解!

ルータは異なるネットワーク間の通信を担当し、アクセスポイントは無線端末と有線LANをつなぐ中継役、スイッチはLAN内の通信をMACアドレス(L2スイッチ)やIPアドレス(L3スイッチ)を使って制御する。L3とルータは両者ともIPアドレスを使うけど、L3は結局LAN内における異なるサブネット間の通信を、ルータは異なるネットワーク間の通信を担当するという違いがある。
Study

BSSとESSを9秒で理解!

BSSは無線LANの最小単位で、1台のAPを中心としたインフラモードや端末同士で直接通信するアドホックモードがあります。一方、ESSは複数のBSSをDSやWDSで接続し、広範囲をカバーする大規模ネットワークで、SSIDを用いて識別されます。
Study

SSL-VPNにおける『リバースプロキシ方式』を9秒で理解!

【9秒チャレンジ】 SSL-VPNのリバースプロキシ方式は、VPN装置がブラウザを介した暗号化通信を中継し、ユーザー認証やアクセス制御を行う仕組みです。内部リソースを外部に公開せず、セキュリティと利便性を両立しますが、HTTP通信に限定されることが多く、装置の性能設計が重要です。 更に詳しく知りたい場合↓
Study

『OP25B』(迷惑メール対策、587番ポート..)を9秒で理解!

哲学者トニーくん 【9秒チャレンジ】OP25Bはスパム対策として動的IPアドレスから外部SMTPサーバーへのポート25通信を制限し、指定のメールサーバー経由を強制します。サブミッションポート(587番)を用いることで諸問題への対応も可能で...
Study

QoSにおける帯域制御(ギャランティード、シェーピング..)を9秒で理解!

QoSの帯域制御には、帯域の確保(ギャランティード型)と帯域の調整(シェーピング、ポリシング)があります。確保では特定の通信に帯域を保証、調整では速度や転送量に制限をかけます。ギャランティード型は優先度に基づき帯域を確保し、シェーピングとポリシングは流量を調整します。
Study

QoSにおける優先制御(WRR、PQ..)を9秒で理解!

ネスペ対策の一環として、「QoSにおける優先制御」について、要点を抑えながらもパパっと超簡単に新感覚で理解していきましょう! QoSはネットワークの通信品質を守るための技術で、特に遅延が許されない音声や動画などの重要なデータを優先的に処理します。優先度をIPヘッダやイーサネットフレーム内のフィールドで設定し、スケジューリング方式(PQやWRR)で重要な通信を優先しつつ、すべての通信が適度に処理されるように制御します...
Study

ネットワーク集約(2進数変換、CIDR、論理積..)を9秒で理解!

1.とりあえず2進数に変換する 2.論理積でネットワーク範囲を求める 3.CIDRやサブネットマスクでネットワーク部を確認する 4.1で求めたアドレスに3のサブネットを考慮する』 これが概要じゃ!ネスペ合格やもっと知りたい方は読み進め見てください
Study

CSMA/CAにおける『ACK制御方式』を9秒で理解!

ネスペ対策の一環として、「CSMA/CAにおける『ACK制御方式』」について、要点を抑えながらもパパっと超簡単に新感覚で理解していきましょう! ・基本知識 ・ACK制御の流れ 手順 1: 通信状況確認 手順 2: ランダム時間待つ 手順 3: NAVの設定と送信 手順 4: 他のステーションによるNAVタイマーの更新 手順 5: ACK(確認応答)フレームの送信 手順 6: 再送 ・隠れ端末問題 などのラインナップでマルっと一瞬で理解していきましょう!
Study

『ブリッジとスイッチングハブ(スイッチ)』の違いを9秒で理解!

ネスペ対策の一環として、「ブリッジとスイッチングハブ(スイッチ)」について、要点を抑えながらもパパっと超簡単に新感覚で理解していきましょう! ・ブリッジの基本知識 ・動作の仕組み ・スイッチングハブ(スイッチ)の基本知識 ・動作の仕組み ・VLANのサポート ・VLANのメリット ・高速処理とASIC ・ブリッジとスイッチの比較表 などのラインナップでマルっと一瞬で理解していきましょう!
Study

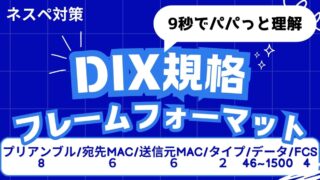
DIXフレームフォーマットを9秒で理解!

ネスペ対策の一環として、「DIX規格フレームフォーマット」について、要点を抑えながらもパパっと超簡単に新感覚で理解していきましょう! ・基本知識 ・プリアンブル ・宛先MACアドレス ・G/LとI/G ・ビット反転とMSB・LSB ・送信元MACアドレス ・タイプ ・データ ・FCS などのラインナップでマルっと一瞬で理解していきましょう!
Study

VMware ESXiのインストール手順をパパっと理解!

ネスペ対策の一環として、「ESXiのインストール手順」について、要点を抑えながらもパパっと超簡単に新感覚で理解していきましょう! ・基本知識 ・インストールの準備・必要なもの ・インストール手順 1:サーバの起動とブート設定 2:ESXiのインストールを開始 3:インストール先のディスクを選択 4:キーボードレイアウトとパスワードの設定 5:インストールの実行 6:ネットワークの設定 7:設定後のアクセス などのラインナップでマルっと一瞬で理解していきましょう!
Study

『PCM』(標本化、量子化、符号化..)を9秒で理解!

ネスペ対策の一環として、「PCM(パルス符号変調)」について、要点を抑えながらもパパっと超簡単に新感覚で理解していきましょう! ・基本知識 ・PCMの長所 ・PCMの短所 ・サンプリング ・標本化定理(ナイキスト周波数) ・サンプリング周波数とデータ量のトレードオフ ・量子化 ・量子化の基本 ・量子化ビットと段階数 ・量子化誤差(量子化ノイズ) ・ 符号化 ・符号化の利点 などのラインナップでマルっと一瞬で理解していきましょう!
Study

『ロールバックとロールフォワード』(ACID、トランザクション..)を9秒で理解!

ネスペ対策の一環として、「ロールバックとロールフォワード」について、要点を抑えながらもパパっと超簡単に新感覚で理解していきましょう! ・ロールバックの基本知識 ・トランザクション ・トランザクションのACID特性 ・ロールバックの手順 ・ロールフォワードの基本知識 ・ロールフォワードの手順 ・ロールフォワードの具体例 ・バックアップとトランザクションログの役割の違い ・バックアップ: ・トランザクションログ: ・ロールバックとロールフォワードの使い分け などのラインナップでマルっと一瞬で理解していきましょう!
Study

『VPN』(トンネル、IPsec..)を9秒で理解!

ネスペ対策の一環として、「VPN」について、要点を抑えながらもパパっと超簡単に新感覚で理解していきましょう! ・基本知識 ・VPNのトンネル技術 ・トンネリング技術の仕組み ・トンネルの作成手順 ・IPsec ・トンネルモード ・トランスポートモード などのラインナップでマルっと一瞬で理解していきましょう!
Study

『CAにおける署名の流れ』(CSR,信頼ストア..)を9秒で理解!

ネスペ対策の一環として、「CAにおける署名」について、要点を抑えながらもパパっと超簡単に新感覚で理解していきましょう! ・基本知識 ・署名の流れ ・認証局(CA) ・CAによる署名の流れ(CSR、証明書の発行と署名.. ・信頼ストア などのラインナップでマルっと一瞬で理解していきましょう!
Study

『ネスペ用語の口説き文句一覧』

このページは、IT用語に関連させた口説き文句を紹介したページです。用語の特徴を表現したうえでのフレーズとなっているので、理解の一助になるでしょう。また、さらに詳しく理解したい場合にも、深堀できるようになっているのでしっかりと対応可能です。
Study

『署名』(ダイジェスト、公開鍵と秘密鍵 etc)を9秒で理解!

ネスペ対策の一環として、『署名』について、要点を抑えながらもパパっと超簡単に新感覚で理解していきましょう! ・基本知識 ・署名の目的 ・署名の流れ(ダイジェストの作成、署名の生成、メッセージの送信.. ・署名と暗号化の違い などのラインナップでマルっと一瞬で理解していきましょう!
Study

#ハンドシェイク(TLS1.3,ServerHello,証明書..)を9秒で理解!

ネスペ対策の一環として、「ハンドシェイク」について、要点を抑えながらもパパっと超簡単に新感覚で理解していきましょう! ・基本知識 ・ハンドシェイクの目的 ・ハンドシェイクの流れ 1.ClientHello(クライアント→サーバー) 2.ServerHello(サーバー→クライアント) 3.EncryptedExtensions(サーバー→クライアント) 4.Certificate Request(サーバー→クライアント)[オプション] 5.Certificate(サーバー→クライアント) 6.CertificateVerify(サーバー→クライアント) 7.Finished(サーバー→クライアント) 8.Certificate(クライアント→サーバー)[オプション] 9.CertificateVerify(クライアント→サーバー)[オプション] 10.Finished(クライアント→サーバー) ・証明書(公開鍵証明書)の役割と必要性 ・CA(Certificate Authority) などのラインナップでマルっと一瞬で理解していきましょう!
Study

#DXパスポート試験-レベル分け(ドローン・自動運転・RPA・AI)をパパっと理解!

ネスペ対策の一環として、「DX-レベル関連用語」について、要点を抑えながらもパパっと超簡単に新感覚で理解していきましょう! ・RPAのレベル(クラス1~3) ・自動運転のレベル(レベル0~5) ・ドローンのレベル(レベル1~4) ・AIブーム(第一次~第三次) などのラインナップでマルっと一瞬で理解していきましょう!
Study

#『TLS1.3』(ECDHE,AEAD,0-RTT..)を1秒で理解!

ネスペ対策の一環として、「TLS1.3」について、要点を抑えながらもパパっと超簡単に新感覚で理解していきましょう! ・基本知識 ・TLS 1.3の主な特徴 ・ ハンドシェイクの効率化 ・前方秘匿性の確保 ・暗号スイートの簡略化と強化 ・暗号化のタイミング ・0-RTT(Zero Round Trip Time Resumption) ・従来のTLSとの互換性 ・TLS 1.2とTLS 1.3の比較まとめ などのラインナップでマルっと一瞬で理解していきましょう!
Study

#L2フォワーディング(SSL-VPN接続、LAN..)を1秒で理解!

ネスペ対策の一環として、「L2フォワーディング」について、要点を抑えながらもパパっと超簡単に新感覚で理解していきましょう! ・基本知識 ・特徴 ・メリット・デメリット ・他のSSL-VPN接続方式 などのラインナップでマルっと一瞬で理解していきましょう!
Study

#SSL-VPN(セッション鍵、プレマスターシークレット..)を1秒で理解!

ネスペ対策の一環として、「IPsec VPNには IKE Version 2を用いる」について、要点を抑えながらもパパっと超簡単に新感覚で理解していきましょう! ・基本知識(SSL/TLS、VPN.. ・SSL-VPNの手順(接続開始、SSL/TLSハンドシェイク.. ・SSL-VPNのメリット・デメリット などのラインナップでマルっと一瞬で理解していきましょう!
Study

#TLSプロトコル(第4~7層、暗号化..)を1秒で理解!

ネスペ対策の一環として、「TLSプロトコル」について、要点を抑えながらもパパっと超簡単に新感覚で理解していきましょう! ・基本知識 ・TLSの主な目的 ・TLSハンドシェイク ・TLS 1.3の違い ・セキュリティ機能(暗号化、認証、完全性 などのラインナップでマルっと一瞬で理解していきましょう!
Study

#『レインボー攻撃』(ハッシュ、SHA-256)を1秒で理解!

ネスペ対策の一環として、「レインボー攻撃」について、要点を抑えながらもパパっと超簡単に新感覚で理解していきましょう! ・基本知識 ・ハッシュ関数とは.. ・レインボーテーブル(準備、ハッシュ化、保存、攻撃 ・レインボー攻撃が成立する仕組み ・レインボー攻撃の弱点 ・レインボー攻撃の対策(ソルト、ストレッチング ・パスワード認証のプロセス などのラインナップでマルっと一瞬で理解していきましょう!
タイトルとURLをコピーしました