- 設問1
- 設問2
- 設問3
- 設問4
- (1)①輻輳時にエラー応答を受信することがあり検知できないから ②ルータ10Zとルータ11Zの障害時に誤って検知する
- p.14 Q.専用線以外ってどういう構成があるの?
- p.15 Q.Syslogって何?
- Q.SNMPとSyslogの違いは?
- p.15 Q.SyslogでHTTP・HTTPS通信のログを取得って具体的にどこまで取得できるの?
- p.15 Q.ルータ10Zの静的経路設定って何をしているの?
- p.16 Q.輻輳って何?
- p.17 Q.ルータ10とルータ11の優先制御はBGPでどうやってやるの?
- p.17 Q.そもそもなんでiBGPとOSPFを稼働させているの?
- p.17 Q.iBGPとeBGPの経路は再配布し合っているの?
- p.18 NEXT-HOP-SELFとは?
- p.18 AS_PATHのあれこれ?
- p.19 Q.ORIGINってどうやって評価するの?
- Q.BGPでデフォルトルートを通知するには?
- p.20 Q.リンクダウンしないにもかかわらず、通信ができなくなる障害って何?
設問1
(2)取得間隔の間で発生したバースト通信が分からなくなる。
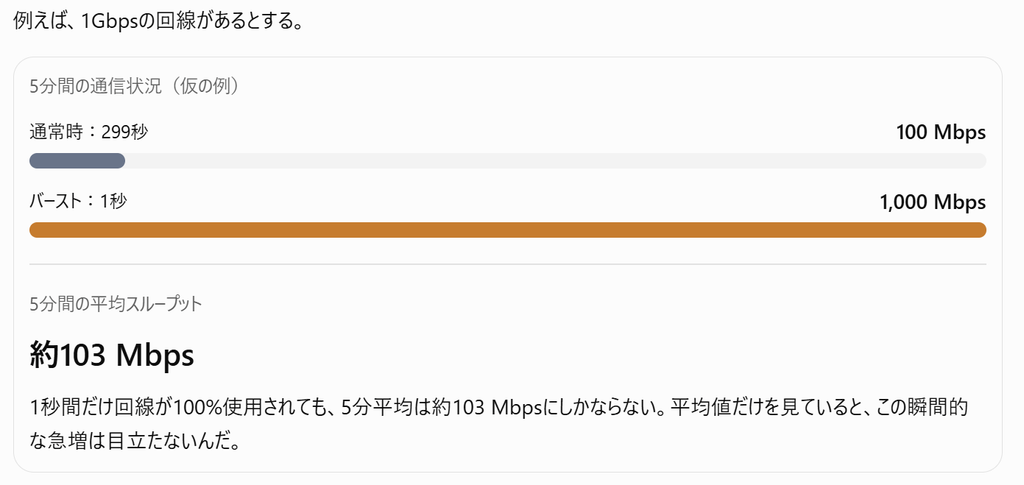
👆の図のように平均で算出するとバーストを検知しにくくなってしまう。
Q.じゃあ、なんで平均で算出する方法が使われているの?
A.負荷軽減のため。すべての機器の状態を秒単位、またはミリ秒単位で監視したら大量のデータを記録・保持・転送する必要がある。これは負荷が大きすぎる。そのため平均を算出してデータ量を圧縮した方が効率的な場合がある
Q.じゃあ、どうやってバースト検知するの?
A.Trap機能等を使う。異常値を検知した場合にtrapを送るように設定しておくことで異常値を検知できる。
(3)ア(XtをXt+232に補正する)
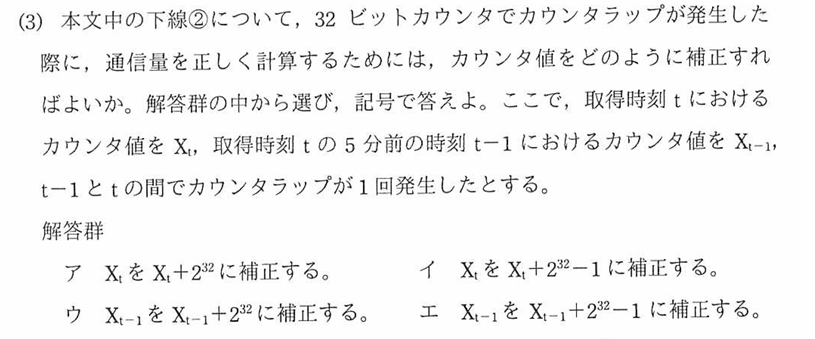
232だと数字が大きいため、23(=8)に置き換えて考えよう。
問題:23カウンタ値で1回のカウンタラップが発生した時の現在の値Xtは?
→Xt+23となる。
上記を232に置き換えると答えはアになる。
設問2
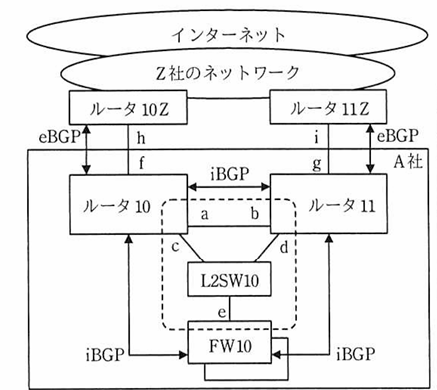
(1)ルータ10とルータ11はOSPFを構成するインタフェースが2つあり、迂回経路を構成できるから
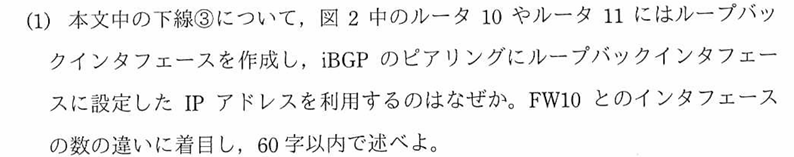
Q.逆にもしループバックじゃなかったらどうなる?
A.可用性が確保できなくなる。
iBGPは相手のIPアドレスを指定してピアを構成する。そのため、物理IPで指定してしまうと当該ポートに障害が発生するとBGPピア自体も切れてしまう。
しかし、ループバックインタフェースであれば、物理ポートに依存しないため、他の物理ポートが稼働してさえいれば当該ルータとのピアを維持することができる。
(3)a:α.β.γ.0/30 b:α.β.γ.4/30
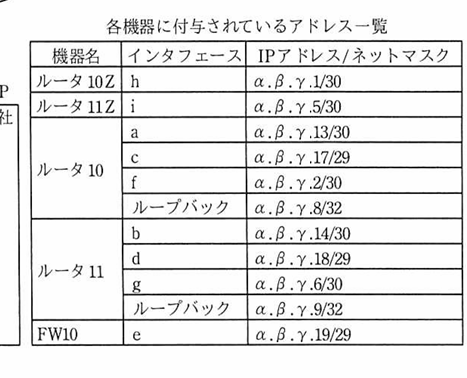
10ZのIPアドレスはα.β.γ.1/30、11ZのIPアドレスはα.β.γ.5/30。これらのネットワークアドレスを算出するには….以下の手順で実行する
▼IPアドレスからネットワークアドレスを算出する方法
1.ネットマスクを2進数にする。
→30は32-30=2なので、252(11111100)であることが分かる。
2.末尾の数字を2進数表記する
→例:5の場合は00000101
3.AND演算
11111100
00000101
ANDーーーーー
00000100(=4)
4.よって、末尾は4になる。
例題:192.168.10.133 / 29のネットワークアドレスは?
A.192.168.10.128 / 29
設問3
(1)ク:エ ケ:ウ コ:イ サ:ア
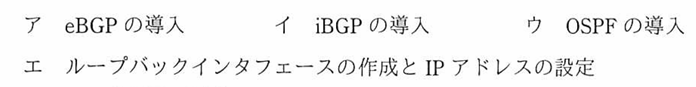
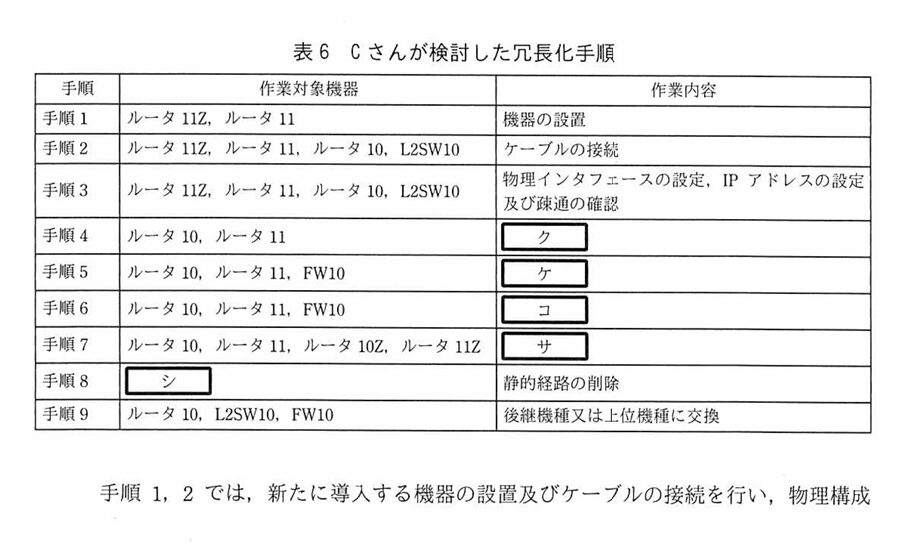
表6 Cさんが検討した冗長化手順(完成版)
| 手順 | 作業対象機器 | 作業内容 |
| 手順 1 | ルータ 11Z, ルータ 11 | 機器の設置 |
| 手順 2 | ルータ 11Z, ルータ 11, ルータ 10, L2SW10 | ケーブルの接続 |
| 手順 3 | ルータ 11Z, ルータ 11, ルータ 10, L2SW10 | 物理インタフェースの設定, IP アドレスの設定及び疎通の確認 |
| 手順 4 | ルータ 10, ルータ 11 | ク:ループバックインタフェースの作成とIPアドレスの設定(エ) |
| 手順 5 | ルータ 10, ルータ 11, FW10 | ケ:OSPFの導入(ウ) |
| 手順 6 | ルータ 10, ルータ 11, FW10 | コ:iBGPの導入(イ) |
| 手順 7 | ルータ 10, ルータ 11, ルータ 10Z, ルータ 11Z | サ:eBGPの導入(ア) |
| 手順 8 | シ:ルータ10、ルータ10Z,FW10 | 静的経路の削除 |
| 手順 9 | ルータ 10, L2SW10, FW10 | 後継機種又は上位機種に交換 |
Q.なんでOSPF→iBGPなの?
いきなり、iBGPをやると「そもそもループバックインタフェースに到達できない」という問題が発生する。なので、まずは、OSPFでループバックインタフェースを含め、物理IP等も広告し合う必要がある。
Q.なんで最後にeBGPなの?
いきなりeBGPを導入しても、「そもそも外部から受け取った経路を内部に流せない。&内部の情報を持ってないから外部に何も流せない」という状態が発生して意味がなくなる。なので、まずは内部側で疎通が取れる状態にしておいて、そこから始めて外部とやり取りをすべき
(2)シ:ルータ10Z、ルータ10、FW10
ルータ10Z:
今までは、どういう静的経路持ってた?
→Z社ネットワークからA社側に行く時用のルートを、ルータ10Zが静的経路を設定していた。そしてそれをredistributeでZ社内部に流していた。
動的設定後はどうなるの?
→eBGPの導入によってA社側から集約されたアドレス情報が来るため、10Zでの静的設定をする必要がなくなった。その代わりに、受け取った経路をZ社にredistributeして流せばいいだけ!
ルータ10:
今までは、どういう静的経路持ってた?
→インターネットに出るときは、デフォルトルートとしてルータ10Zを静的経路制御で持っていた
動的設定後はどうなるの?
→eBGPでルータ10Zからデフォルトルートが送られてくるので、静的経路制御をする必要がなくなった。
*ちなみにこのデフォルトルートの発生元はルータ10Zではなく、Z社内部のもっと奥になるルータが発生元となる。そのため、「え?ルータ10Zの性的経路を削除しちゃったらデフォルトルートも消えちゃうんじゃないの?」という疑問は杞憂となる。
FW10:
今までは、どういう静的経路持ってた?
→インターネットに出るときは、デフォルトルートとしてルータ10を静的経路制御で持っていた
動的設定後はどうなるの?
→iBGPでルータ10からnext-hop-selfしたデフォルトルートが送られてくるので、静的経路制御をする必要がなくなった。
(4)eBGPピアを無効にする
Q.物理ポートシャットダウンと何が違うの?
A.物理ポートシャットダウンだと、パケットが問答無用で破棄される。
一方、eBGPピアを無効にする場合は、あらかじめUpdateの一種であるWithdrawを広告することによって経路情報を削除させる。これによって、経路が切り替わるためパケットの破棄を抑えられる
Q.eBGPを無効化する具体的なコマンドは?
A.👇
router bgp 65001
 neighbor [対向ルータのIPアドレス] shutdown
間違っても、[no router bgp AS番号]というようにBGPの全設定(プロセス自体)が丸ごと消去するとwithdrawすら送られないため、ポートシャットダウンと同じようなパケット破棄が起きてしまう。
Q.Z社側全体にwithdrawが広がるまではどうなるの?
A.結論、迂回する。ルータ10ZにA社宛てのパケットが届いたとしても、「あ~、それ宛ては対向ルータ10からwithdrawもらったやつだな。。。でも、ルータ11Zからも同一宛先の広告をもらっているから、そっちに投げよう」というようにZ社全体にwithdrawが広がる前の段階でも迂回させることができる。
Q.なんでeBGPピア無効が1番なの?iBGPでもよくね?なんならOSPFでもよくね?
A.パターン別に見ていこう!
1. OSPFを1番に無効化したらどうなる?
もし最初にOSPF(社内の基盤)を落としてしまうと、次のような大問題が起きる。
コントロール平面(管理用の道)が崩壊する
・OSPFを止めると、社内のルータ同士が結ばれていた「ネットワークの土台(IPルーティング)」が一瞬で消え去る。
・その結果、管理者がルータ10にログインして作業しようとしても、ルータ10へのIPパケットが届かなくなり、リモートから設定変更やシャットダウンコマンドが打てなくなる(操作不能になる)リスクがある。
・つまり、一番最初にOSPFを落とすのは「自分たちの足場を自分で切り落とす」ようなもので、非常に危険。
2. iBGPを1番に無効化したらどうなる?
1.ルータ10が「内側への経路(iBGP)が消えた!」と気づく
2.その情報を、eBGPを使ってルータ10Zに即座に教える(Withdrawの伝搬)
3.「やばい、俺の内側の接続が切れたから、もう俺を経由してA社に行くルートは取り下げる(Withdrawする)ね!」という電報が、eBGPを通ってZ社にビュッと流れる。
👆このようにすれば、iBGPを先に切ってもよさそうな感じがする。。ではなぜeBGPを先に切っているの?
結論:タイムラグが生まれるから
1.iBGPを切る
2.ルータ10が「あ、社内との繋がりが切れた……じゃあ外に向けてWithdrawを作って送らなきゃ……!」と気づいて、電報を準備する。
3.そのWithdrawのパケットが、物理的な回線を通って対向のルータ10Zに届くまで、わずかな時間(ミリ秒〜数秒)のタイムラグが発生する。
3.eBGPを1番に無効化するとどうなる?
1.ルータ10が「外への出口(eBGP)が消えた!」と気づく
2.その情報を、iBGPを使って社内(ルータ11や他のルータ)に即座に教える(Withdrawの伝搬)
3.「やばい、俺の外側の接続が切れたから、もう俺を経由してインターネットに出るルートは取り下げる(Withdrawする)ね!」という電報が、iBGPを通って社内にビュッと流れる。
*eBGPを無効化する場合においても、iBGPにWithdrawを発生させるまでにタイムラグが生まれる。しかし、ルータ10がインターネット宛てのパケットを受け取っても「あ、俺もうインターネット宛ての経路ねぇえや。なので、迂回経路のルータ11に渡そう」ということができる。このタイムラグの間でも迂回経路を持っているということが大切である。
以上のプロセスによって、iBGPを1番に無効化した時のようなブラックホールが起きることはなくなる。
設問4
(1)①輻輳時にエラー応答を受信することがあり検知できないから ②ルータ10Zとルータ11Zの障害時に誤って検知する
専用線の輻輳を検知するためにルータ10Zとルータ11Zを使うのはなぜダメなのか?という問いである。
①輻輳時にエラー応答を受信することがあり検知できないから
ルールを思い返してみよう。「エコー応答を1つも受信できなかったらアラートとして検知する」と書かれている。
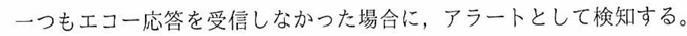
逆を言えば「エコー応答(Pingの返事)を1つでも受信できれば、その回は『正常』とみなす」 ということ。では、この前提を頭に入れたうえで以下のシナリオを見てみよう。
ここで、専用線が激しい「輻輳(大渋滞)」を起こしたとする。このとき、ネットワークの中では何が起きるか?
- 監視サーバが、ルータ10Zに向けてPing(エコー要求)を飛ばす。
- 途中の専用線が大渋滞を起こしているため、ルータ(または途中の機器)の処理能力がパンク寸前になる。
- ルータは「うわ、もうこのパケットを処理しきれない! 捨てざるを得ない……!」となるが、親切心(あるいは仕様)で、監視サーバに向けて「エラー応答(例:ポートが混みすぎて処理できません、などのICMPエラーメッセージ)」を返信することがある。
- 監視サーバ側から見ると、「おっ、向こうから何らかの『応答(エラーメッセージ)』が返ってきたぞ!」となる。
- 監視サーバの判定プログラムは「応答を受信した=正常(セーフ)」と勘違いしてしまうため、「大渋滞(輻輳)が起きているのに、エラー応答のせいで『正常』と判定されてしまい、アラートとして検知できない」という現象が起きてしまう。
要は、監視サーバ側のルールが「応答さえくればどんな種類の応答でもいいよ!」という緩々のルールにしていることが問題ということ。
②ルータ10Zとルータ11Zの障害時に誤って検知する
これは、シンプルでルータ10Zとルータ11Z自体に障害が起きるとICMP応答を返すことができなくなる。その結果、専用線自体は何も問題が内にも関わらずICMPが来ないせいで専用線に問題が発生したと判定されてしまう。
以上より、専用線の輻輳検知としては当該方法は問題があるという結論になる。
*でも、ルータ10Zとルータ11Zに障害がおきたらどちらにしろ、その専用線は使えなくなるので死活監視という目的であれば当該機器を監視対象に入れるのはOK!
p.14 Q.専用線以外ってどういう構成があるの?
A社は専用線を使ってISPのZ社まで到達している…ん?専用線以外にインターネット利用するための線って他になんかある?
A.ブロードバンド回線
ブロードバンド回線:
1本の物理的な回線(光ファイバーなど)を、途中の設備で複数のユーザーとみんなで共有(相乗り)して使う回線のこと(一般的な家庭用の光回線など)。みんなで分け合うため、通信速度はベストエフォート型になる。
1つの物理的な回線を複数のユーザの信号が流れる。
専用線:
他のユーザーと共有せず、その契約者(企業など)のデータだけが通るように完全に確保された回線のこと。他の人の混雑の影響を一切受けず、品質や帯域が保証される。
1つの物理的な線に契約者のみデータが流れる。
p.15 Q.Syslogって何?
Syslog(システムログ)は、ネットワーク機器やサーバーなどのシステムで「何らかのイベント(出来事やエラーなど)が発生した際に、その内容をテキストメッセージとして記録(出力)し、ネットワークを通じて管理サーバーなどに送信するためのプロトコル
- UDP:ポート 514
- TCP:ポート 514 が使われる場合もある
- TLSで保護するSyslog:一般的にポート 6514
enable
configure terminal

logging host Syslogサーバ transport udp port 514
logging trap 出力レベル

0.emergencies(システムが使用不可能)
1.alerts(即座に対処が必要)
2.critical(致命的な状態)
3.errors(エラー条件)
4.warnings(警告条件)
5.notifications(正常だが重要な情報 / notice とも呼ばれる)
6.informational(一般的な情報)
7.debugging(デバッグ用の詳細な情報)
Q.SNMPとSyslogの違いは?
Syslogは「今、何が起きたか(イベント)」を文字で知らせてくれる仕組みだが、「機器の健康状態の数字(CPU使用率、メモリ使用量、トラフィックの流量など)」を継続的に教えてくれるわけではない。
例えば、人間で例えるなら:
- Syslog: 熱が出た、転んで怪我をしたといった「事件・事故のレポート」。また「なぜ熱が出たのか」「何が起きてその状態になったのか」という具体的な『原因や経緯(犯人・イベント)』を突き止められる。
- SNMP: 定期的に病院で測る血圧、体温、心拍数といった「バイタルデータの定期測定(数値のモニタリング)」。
もしSNMPがなかったら、「機器のCPUが今どれくらい負荷がかかっているか」「回線がどれくらい埋まっているか(トラフィック量)」をリアルタイムや定期的に把握することができない。今回の問題でも、管理サーバが5分ごとにSNMPを使って通信量(IFのオクテット数)を回収し、トラフィックグラフを作って「輻輳(混雑)」を検知できるようにしている。だからこそSNMPが必要。
p.15 Q.SyslogでHTTP・HTTPS通信のログを取得って具体的にどこまで取得できるの?
基本的には「L4(トランスポート層)までのメタデータ(付加情報)」が中心。具体的に記録されるのは以下のような情報。
- いつ(Timestamp): 通信が発生した日時
- 誰が(Source IP / Port): どのPC(プライベートIP)から、どのポート番号で出て行ったか
- どこへ(Destination IP / Port): どの外部サーバーのIPアドレス、何番ポート(HTTPなら80、HTTPSなら443など)にアクセスしたか
- どうなったか(Action): その通信を「許可(Allow / Pass)」したのか、「拒否(Deny / Drop)」したのか
- 転送量(Bytes / Packets): データが何バイト流れたか
⚠️ アプリケーションの中身(ペイロード)は見えないの?
- HTTP通信の場合:
プロキシサーバやFWによっては、アクセスした「URL(例: Example Domain
 example.com
- HTTPS通信の場合:
ご自身が気付かれている通り、通信が暗号化(SSL/TLS)されているため、プロキシがSSL復号(中身の覗き見)をする特殊な仕組みを入れていない限り、「どこ(IPアドレス・ドメイン)と通信したか」の宛先や通信量は分かるが、Webページの具体的な中身やパスワードなどの詳細なデータまでは見えない。

p.15 Q.ルータ10Zの静的経路設定って何をしているの?
ポイント1:「インターネット側から来たパケットをどこに流せばいいか迷わないようにする」
- 外から飛んできたA社宛てのパケットを、Z社の網からA社の入り口(ルータ10)へ確実にバトンタッチするためには、ルータ10Z自身が「A社への道はこの先だ」と知っておく(静的経路設定)必要がある
- ip route A社管轄IP サブネットマスク α.β.γ.1
ポイント2:Z社網にルートを広げる
- 外から飛んできたA社宛てのパケットを、Z社の網からA社の入り口(ルータ10)へ確実にバトンタッチするためには、そもそもルータ10ZがA社側とつながっていることをZ社網に広げるウ必要があるのでZ社内部のルータに経路情報の広告をする必要がある
- redistribute static など
p.16 Q.輻輳って何?
ネットワークの世界における「輻輳」とは、ルータの処理能力や回線の太さ(帯域)の限界を超えて、あまりにも多くのパケットが一気に押し寄せ、大渋滞を引き起こしている状態のこと。
p.17 Q.ルータ10とルータ11の優先制御はBGPでどうやってやるの?
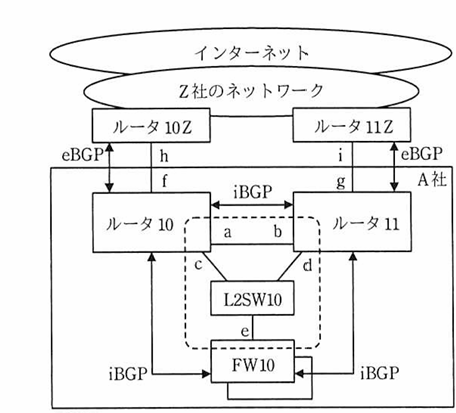

正直、内側から外側への通信(A社→Z社)はBGP属性のローカルプレフ等で優先制御可能。しかし、外から内側に関してはどうやって制御するの?A社側がMEDを出してもZ社側には無視される可能性がある。では、どうやって「正常時はルータ10、障害時はルータ11」という優先制御を実現しているのか?
結論:ASパスプレペンドを使っている。
ASパスプレペンドをつかうことによって、A社側からもZ社側の優先制御に影響を及ぼすことができるようになる。
▼今回出てきたコマンドの確認
1.ローカルプレフェレンスの設定
!ルータ全体のデフォルト値を変える方法(直接書ける)----------
router bgp AS番号
 bgp default local-preference 200


!特定の経路のみローカルプレフを適用----------
route-map PREF-200 permit 10
 set local-preference 200

router bgp 65001
 neighbor ネイバーIP remote-as 65002
 neighbor ネイバーIP route-map PREF-200 in
2.MEDの設定
!ルータ全体のデフォルト値を変える方法(直接書ける)--------
router bgp AS番号
 default-metric 100


!特定の経路のみMEDを適用----------
route-map SET-MED permit 10
 set metric 200

router bgp 65001
 neighbor ネイバーIP route-map SET-MED out
3.ASパスプレペンドの設定
!ルータ全体のデフォルト値を変える方法(直接書ける)--------
ASパスプレペンドはルートマップ必須のため直接指定方法はない!


!特定の経路のみMEDを適用----------
route-map SET-AS-PATH permit 10
 set as-path prepend 65001 65001

router bgp 65001
 neighbor ネイバーIP route-map SET-AS-PATH out
p.17 Q.そもそもなんでiBGPとOSPFを稼働させているの?
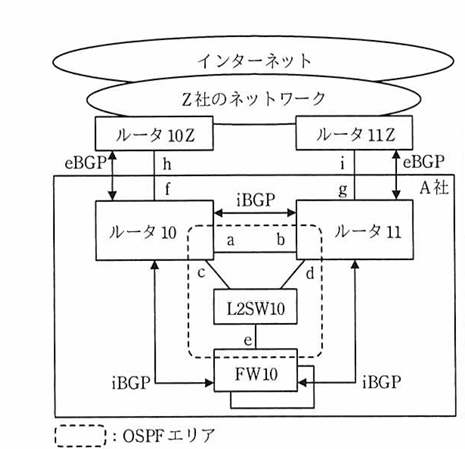
OSPFの必要性…
・ルータ間の地図を作成している。
・iBGPが決定した宛先ルータに対しての「どういうルートでのルータまで行くか」の下地・疎通を担当している
・アンダーレイを担当
iBGPの必要性…
・「この宛先へ行く時は、このルータを出口にする」といったようなポリシーを制御するために必要。
・出口ルータが決まったら、OSPFで作成された下地を通って出口ルータまで届かせる。
・オーバーレイを担当
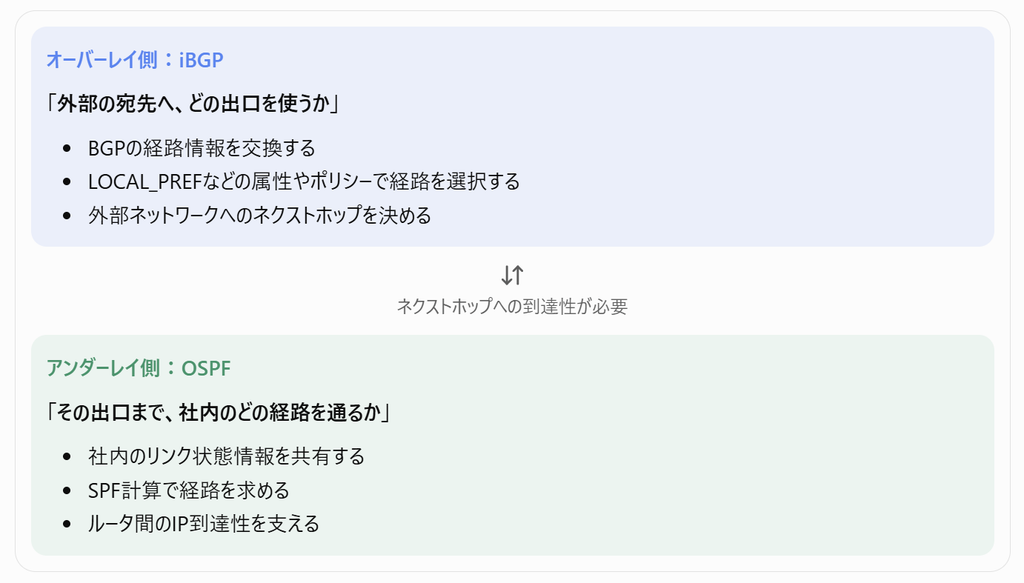
要は、アンダーレイをOSPFが、オーバーレイをiBGPが担当しているということ
▼図にすると👇
p.17 Q.iBGPとeBGPの経路は再配布し合っているの?
結論:eBGPとiBGPはどちらも同じ「BGP」という同じプロトコル同士なので、OSPFとBGPの間で行うような「再配送(redistribute)」は不要!BGPのネイバー関係がすでに設定されていて、経路を広告する条件も満たしていれば、iBGPとeBGPの間で経路を流すために、特別な再配送設定をする必要はない。
p.18 NEXT-HOP-SELFとは?
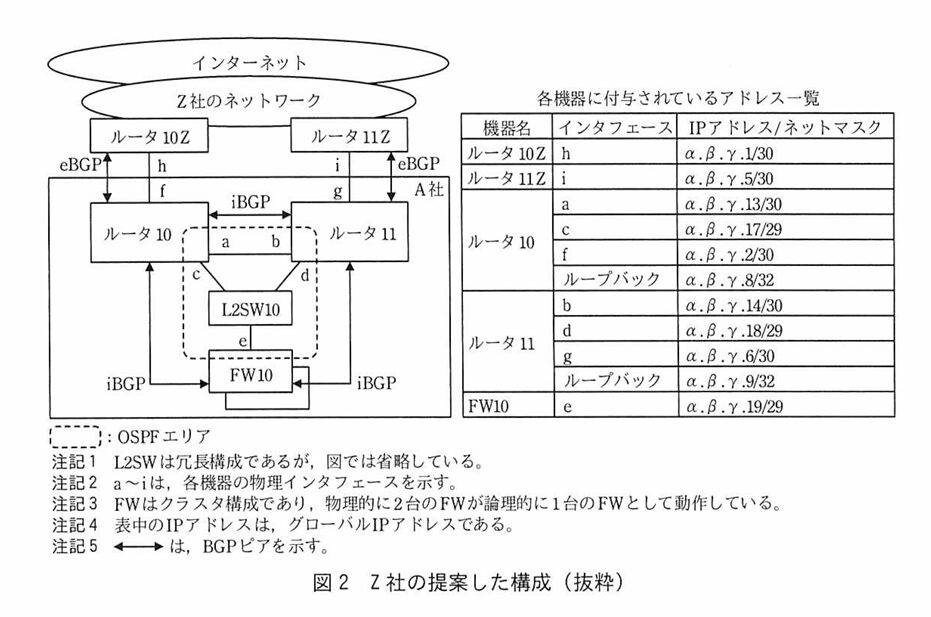
iBGPでは受け取った経路情報のNEXT-HOPを変更せずにそのまま転送する。そのためeBGPから受け取った経路をiBGPに流そうとすると受信側は「到達不能だよ。なのでテーブルには載せられない」ということで疎通ができなくなってしまう。
そこでNEXT-HOP-SELFが使われる!
router bgp 65001
 neighbor [相手のIPアドレス] next-hop-self
p.18 AS_PATHのあれこれ?
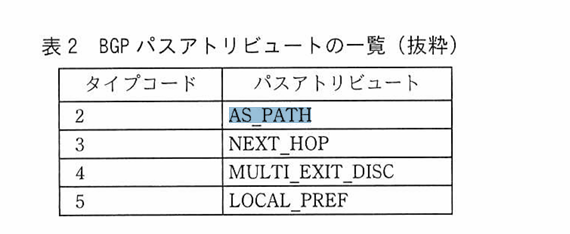
#ASパス・アクセスリストの作成(正規表現の定義)
ip as-path access-list 1 permit ^65010$

router bgp [自AS番号]
neighbor [相手のIPアドレス] filter-list [リスト番号または名前] {in | out}| 記号・パターン | 意味・役割 | 具体例 | どんな経路にマッチするか? |
^ (ハット) | 先頭(左端) を表す | ^6500165001^という書き方は不可 | 直近(自分に一番近い隣接AS) が 65001 である経路 |
$ (ドル) | 末尾(右端) を表す | 65001$ | オリジナル発信元(一番最初に出発したAS) が 65001 である経路 |
_ (アンダースコア) | 区切り文字(デリミタ) (スペース、カンマ、先頭、末尾などの代わり) | _65001_ | 経路の途中に 65001 が含まれている(前後にASがある、または孤立している) |
. (ドット) | 任意の1文字 | 65.01 | 2桁目や4桁目が任意の数字にマッチする |
* (アスタリスク) | 直前の文字の0回以上の繰り返し | 65001* | 6500 のあとに 1 が0回以上続くもの |
p.19 Q.ORIGINってどうやって評価するの?
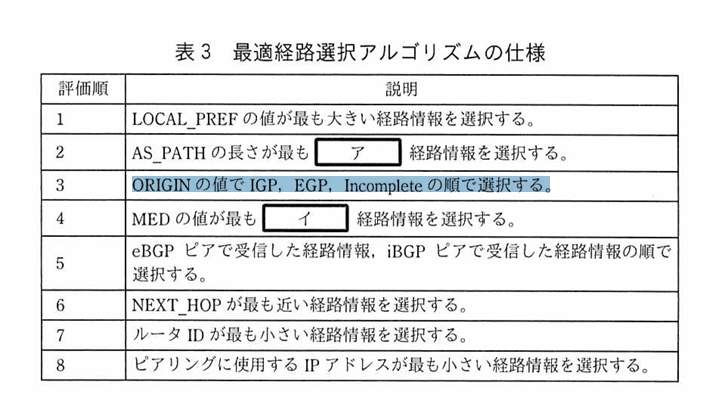
オリジン(Origin=起源・由来)とは、一言で言うと「その経路情報が、BGPの世界に最初に『どういう方法で生み出された(インジェクションされた)のか』という出生の秘密」を表す属性。
① IGP
- どういう生まれ方?: そのAS(組織)のルータ上で、管理者が直接
networkコマンドなどを使って「ウチはこの経路をBGPで正式に発信します!」と意図的かつ確実に登録した経路。 - ニュアンス: 「本家本元がしっかり責任を持って作り出した、一番信頼できるピュアな経路」という扱い。
② EGP
- どういう生まれ方?: 大昔に使われていた「EGP」という、BGPの祖先にあたる古いルーティングプロトコル経由で学習した経路。
- ニュアンス: 現代のインターネットではまず使われていない(絶滅危惧種)。ただ、BGPの仕様(歴史的経緯)として、ランク付けの枠組みだけがそのまま残されている。
③ Incomplete(インコンプリート=不完全・不明)
- どういう生まれ方?: BGP以外の別のルーティングプロトコル(例えばOSPFやRIP、あるいはスタティックルートなど)から、BGPへ「再配送(Redistribute)」されてきた経路。
- ニュアンス: 「もともとは別のプロトコルで使われていた道を、後から無理やりBGPの世界に引っ張ってきた(由来がBGPにとって直接的ではない)」ため、BGPから見ると「出所がちょっと不透明(Incomplete)」という扱いになる。
Q.BGPでデフォルトルートを通知するには?
#BGPでデフォルトルートを流す
#隣接のすべてに通知する場合------------------
ip route 0.0.0.0 0.0.0.0 ルータ10ZのIP

router bgp AS番号
 network 0.0.0.0

#特定のネイバーのみに通知する場合-------------
router bgp [AS番号]
 neighbor [相手のIPアドレス] default-originate
#OSPFでデフォルトルートを流す
router ospf 1
 default-information originate [always]

#ルータ自身のルーティングテーブルにすでにデフォルトルート(スタティックなど)が存在している場合、このコマンドを入れるだけで、OSPFのエリア内に「ここをデフォルトゲートウェイにしてね」という情報(Type-5 LSA)を流すことができます。

#always をつけると、自分のルーティングテーブルにデフォルトルートが無くても強制的に流す(「俺を頼れ!」と宣言する)ことができるため、ルータがインターネット出口のゲートウェイである場合に非常によく使われます。

ーーーーーーーーーーーーーーーーーーーーーーーーーー

router ospf 1
 redistribute static subnets
#EIGRPでデフォルトルートを流す
router eigrp 10
 network 0.0.0.0

#ポイント:ルータ自身のルーティングテーブルにすでにデフォルトルート(スタティック等)が存在している場合、EIGRPの network コマンドで 0.0.0.0 を指定することで、それをそのままEIGRPの経路として他のルータに広告させることができます。
ーーーーーーーーーーーーーーーーーーーーーーーーーーーーーーーーーーー

router eigrp 10
 redistribute static

 #ポイント:手動で作ったデフォルトルートを、EIGRPの世界に「再配送(Redistribute)」という形で巻き込んで社内に配るやり方です。
p.20 Q.リンクダウンしないにもかかわらず、通信ができなくなる障害って何?
リンクダウン:
リンクダウンとは、ネットワーク機器のインターフェースが、相手と物理的またはデータリンク層の接続を確立できていない状態のこと。断線、ポート自体の故障、ポートのshutdown等も、リンクダウンの原因になる。
リンクダウンしないにもかかわらず、通信ができなくなる障害の具体例👇
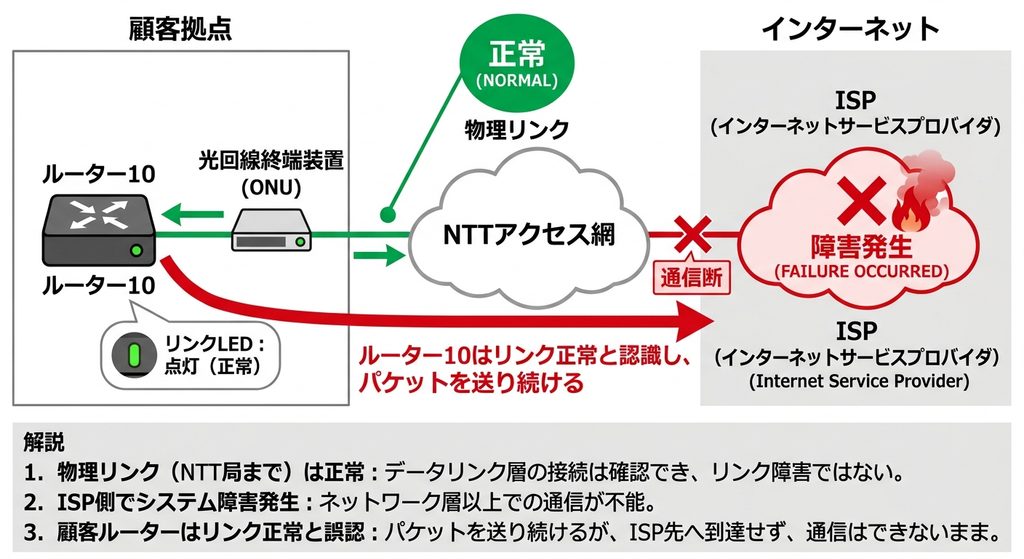
このように、A社側とNTT基地局の物理回線上で問題が発生していない場合、リンクダウンは検知されないので、データリンク層の観点で見ると正常なリンクとなる。
しかし、その後ろの環境(NTTのバックボーン、またはISP側ネットワークなど)で障害が起きているとリンクダウンしていないにもかかわらず、そのリンクでは通信ができないという事象が生まれる。
Q.対処法は?
IP層以上のチェックを入れる。データリンク層以下では障害を検知できないので、IP層以上のチェック(BGPのキープアライブ、UDPのICMP、アプリケーション層のHTTPチェック等)を入れることでより詳細な切り分けができる