設問1
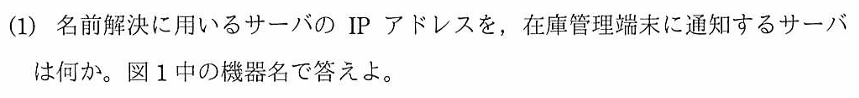
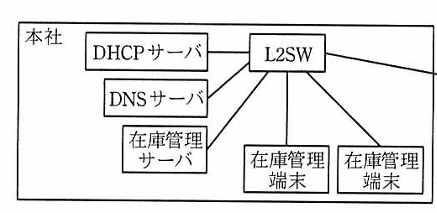
(1)DHCPサーバ
| オプション番号 | パラメータ名(何を通知するか) | 概要 |
| Option 3 | ルーター(デフォルトゲートウェイ) | 通信の出口(GW)のIPアドレスを教える |
| Option 6 | DNSサーバー | 名前解決に使うDNSサーバーのIPアドレスを教える |
| Option 15 | ドメイン名 | 所属するDNSドメイン名(例: example.com)を教える |
| Option 42 | NTPサーバー | 時刻同期に使うNTPサーバーのIPアドレスを教える |
DHCPサーバ:
DHCPサーバは、デフォルトゲートウェイ、DNSサーバ、ユーザが使えるIPアドレス等をユーザに通知してくれるサーバ。
以上より、DNSサーバのIPを通知するのはDHCPサーバという回答になる。
(2)82
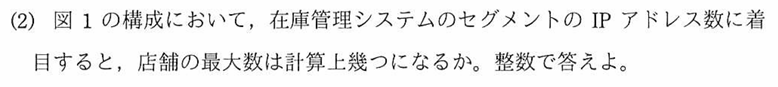
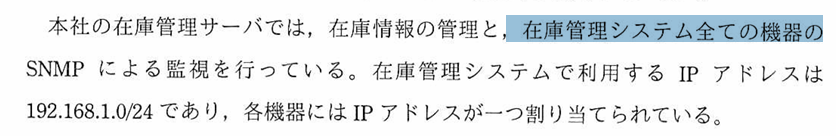
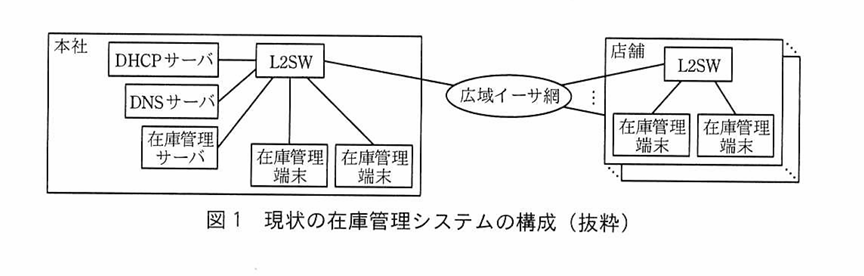
抜粋2より、すべの機器にIPアドレスを割り当てると記されているため、本社では6個のIPアドレスを消費し、店舗では3個のIPアドレスを消費することが分かる。
抜粋2より、192.168.1.0/24のアドレス帯を使うため合計で使えるIPアドレスは255-2=253である。
以上より、253-6=247 → 247/3=82.66 少数は切り捨てなので、答えは82台となる。
(3)L2SWの入力ポート以外のすべてのポートに転送される。
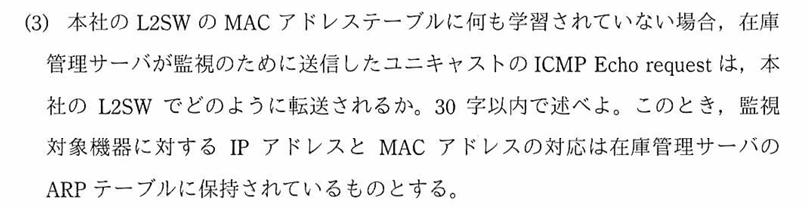
L2SWは宛先MACアドレスが分からない場合は、受信ポート以外のすべてのポートに転送するという挙動をとる。ちなみにこの動作は、フラッディングと呼ばれる。
設問2
(3)運用管理サーバ
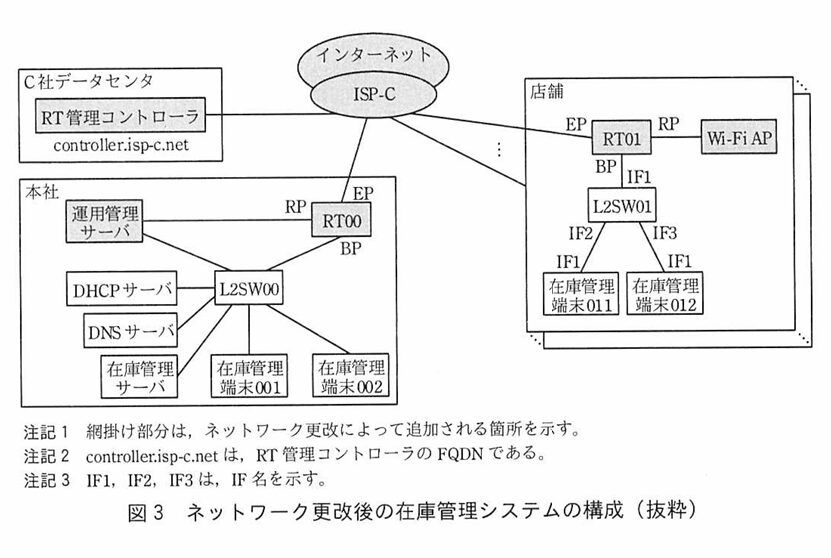
▼フロー
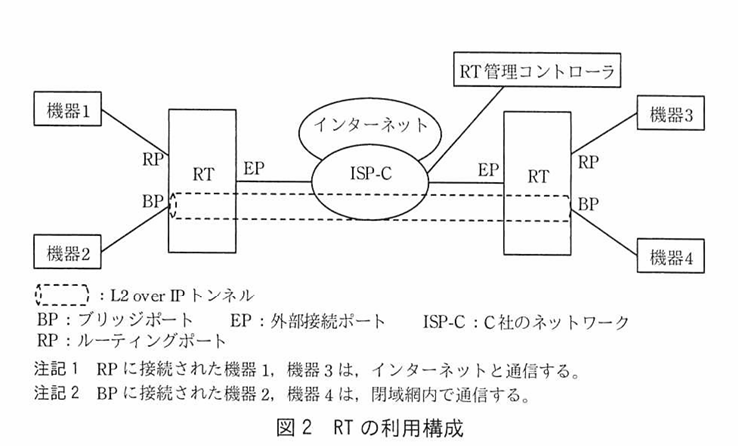
在庫管理端末 → L2SW01 → RT01(L2 over IPカプセル化)→ ISP-C→RT00(デカプセル化)→ L2SW00 → 運用管理サーバ
Q.なんで運用管理サーバはRPとL2SW00につながっているの?
A.運用管理サーバはSNMPの死活監視をする必要がある。その対象は、各店舗のBP配下の機器とRTのEPポート自体の監視を実施する。EPポート自体と通信するときはトンネル経由ではなくインターネット経由で通信する必要がある。
要は、運用管理サーバは2つの用途で使われるため2つのポートとつながっているということ。
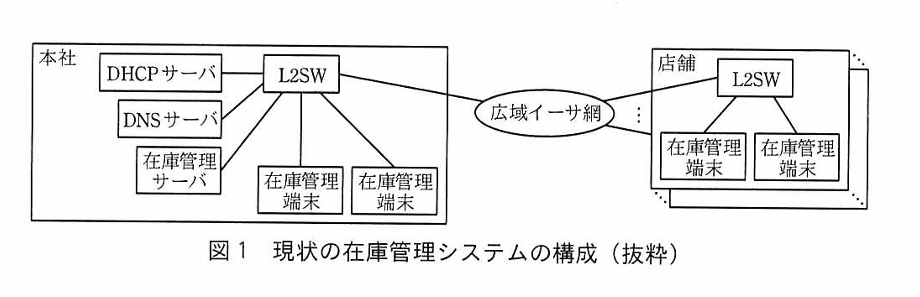
p.2 Q.広域イーサネットサービスって何?
広域イーサネットわーびすを一言で言うと「大きなL2スイッチ」である。大きなL2スイッチに接続することで、本社と店舗の間をL2通信可能になる。
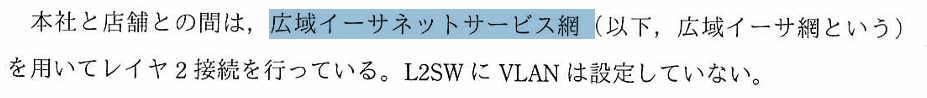

p.3 Q.L2 over IPトンネルって何?
L2 over IPトンネルとは、L2のイーサネットフレーム全体を、丸ごとIPパケットの中に「お包み(カプセル化)」して、普通のインターネット網をルータ経由でピュッと飛ばし、対向のルータで開封して元のL2フレームに戻す、というのが「L2 over IP」の仕組み。
Q.L2TPって何?
!注意点としては、L2TPは現在実務の現場では古い技術(レガシー)になっており、新規で導入されることはほぼない。
しかし、ネットワークの「カプセル化」や「トンネリング」の基本を学ぶ上では超重要なお手本。
▼パケット構成
▼弱点
L2TP単体では暗号化をサポートしていない。そのためIPsecなどと合体させることがマストである。このIPsecとL2TPがタッグを組んだ「L2TP/IPsec」という形にすることで初めて、「安全なVPN」として実用に耐えうるものになっている。
p.4 Q.PPPoEを使ったアドレス割り当てってどうなってるの?
RTが起動し、あらかじめ設定されていた認証情報を使ってISP-Cに接続し、グローバルIPアドレスをゲットするまでの正確な流れは、以下の4ステップで進む。
*基本的にPPPoEメッセージはPAD○と略されるが、PADはPPPoE Active Discoveryの略である。
ステップ1:PPPoEディスカバリー(相手の探索)
- 何をするか:RT(EPポート)が起動すると、ブロードキャストで「PPPoEのセッションを張れる相手(ISP側の装置)はどこだ!」と探すパケット(PADI:Initiation)を投げる。
- 相手が見つかると、「ここにいるよ」という返事(PADO:Offer)が返ってきて、お互いに「このセッションIDで通信しようぜ」とクライアントが要求し(PADR:Request)、ISP側が合意(PADS:Session-confirmation)する。これでPPPoEのトンネルの土台(L2の通路)が完成する。
ステップ2:LCP(Link Control Protocol)の確立
- 土台ができたら、その中でPPPの通信規約の細かいお伺い(MRUのサイズや、これから認証方式は何を使うかなど)を双方でやり取りして決める。
ステップ3:認証フェーズ(CHAP / PAP)
- 何をするか:あらかじめRTに設定されていたC社の認証情報(IDとパスワード)を使って認証を行う。
- CHAPが使われる場合はISP側からランダムな文字列(チャレンジ)が飛んできこ、RT側が「パスワードを元にしたハッシュ値(レスポンス)」を返して認証をクリアする。ここで無事パスワードが合っていることが証明される。
ステップ4:IPCP(Internet Protocol Control Protocol)によるIPアドレスの割当て
- 認証が通ったあとに、PPPのネットワーク層の制御プロトコルである「IPCP」が動き出す。
- ここで初めて、RT(EP)側からISP側に対して「僕にIPアドレスをください!」という要求(Request)が飛んでいき、ISP側から「よし、このグローバルIPアドレスを使いなさい」と1つ割り当てられる。
- RTはこのIPアドレスをEPポートに関連付け、インターネットに出る準備が完了する。
Q.PPPoEのBASって何?あと弱点って何?
PPPoEは通信のたびにNTTの局舎にある「BAS(Broadband Access Server:加入者集信装置)」という機器でセッションの終端・変換処理を行う。
近年の動画視聴やオンラインゲーム、リモートワークの普及でデータ量が爆発的に増えた結果、このBASという装置がボトルネック(渋滞のポイント)になり、夜間などに回線が激しく重くなる原因になっている。
▼重要ポイント
- PPPoEのセッションを終わらせる(終端する)のは、ISPの機器ではなく、NTT局舎にある「BAS」という装置。
- ユーザーのルータが発射したPPPoEのパケットは、途中のNTTの網を通って、まず最初にNTT局舎にあるBASにブッ刺さる。
- BASはそこで「お、このユーザーからPPPoEの接続要求が来たぞ。IDとパスワードを確認しなきゃな」と受け止め、裏でISPの認証サーバー(RADIUSなど)と通信して「この人、合ってますか?」とお伺いを立ている。
つまり、「認証やセッションの管理(切断・維持)」の最前線に立たされているのは、ISPのサーバではなく、NTT局舎にあるBASそのもの。
Q.「もしも認証してないユーザーがそのISP側に来たら、ISP側がさ、拒否しますってやればいいだけじゃん」。なんでわざわざBASをNTT側に置いているの?
「なんでISPに直接繋がせてくれないんだよ!」と思うよね?これには日本の通信インフラの歴史的な事情が関係している。通信インフラの歴史的な事情がある。
- NTTの網(フレッツ網)は「L2の道路」だから
- 日本のフレッツ光は、もともと「電話回線やデータ通信を安全に運ぶための共通のインフラ(L2のネットワーク)」としてNTTが全国に張り巡らせていた。
- その上をどのISPの電車(データ)が走るかは自由ですが、「道路(インフラ)の入り口の管理」は道路の持ち主であるNTTがやらざるを得ないという法的な縛りや構造上の都合があった。
- ISPごとに専用線を何本も引き直さなくてよかったから
- もし、ユーザーが直接ISPの機器にPPPoEで繋ぎにいこうとすると、日本中にある何千万もの家庭から各ISP(OCN、So-net、BIGLOBEなど数え切れないほどある)のセンターまで、物理的な線をバラバラに引き直す必要がある。それは不可能だよね。
- だからこそ、「まずは最寄りのNTT局舎(BAS)までみんな同じ道路でまとめて来い! BASでいったん受け止めてから、それぞれのISPのネットワークへ転送してやるよ」という仕組みにした。
Q.なぜBASが「ボトルネック(渋滞のポイント)」になるのか?
- NTT局舎にある1台のBASは、その地域(何千〜何万世帯ものユーザー)のすべてのPPPoEセッションを同時に処理(カプセル化の変換、セッション情報の維持、パケットのルーティング)している。
- 夜のゴールデンタイムになると、みんなが一斉に動画を見たりオンラインゲームをしたりして、データ量が爆発的に増える。
- すると、NTT局舎にあるBASのCPUやメモリが限界を迎え、「処理しきれない!」というパンク状態(ボトルネック)が起きている。これが、昔の夜間に「フレッツ+プロバイダのPPPoE方式だとネットが激重になる」と言われていた正体。
Q.IPoEって何?
一言で言うと、IPoE(IP over Ethernet)とは「面倒なセッション管理(PPPoE)を一切やめて、最初からルータとインターネットの間を『IPパケットのまま』ダイレクトにつなぐ方式である。
IPoEは旧来のBASを使った認証・セッション管理ではなく回線で認証を済ませちゃう方法である。
Q.なんで昔から回線単位で識別してくれなかったの? 昔も回線単位でやればよかったじゃん!
結論から言うと、「昔は、物理的な回線(NTT)と、プロバイダ(ISP)のサービスが完全に別の会社・別の世界として切り離されていたから、回線だけでISPを自動判別することが技術的にもビジネス的にも不可能だった」というのが最大の理由
1. 昔(ADSLや初期の光回線)の前提:回線とISPは「完全な他人」だった
- 当時のビジネスモデルの壁
- 当時は、「NTTは電話回線やフレッツの物理インフラ(道路)を貸す会社」、プロバイダ(OCNやSo-netなど)は「インターネットの世界へ案内する会社」と、完全に分業されていた。
- ユーザーはNTTと回線契約を結び、さらに自分で好きなISPを選んで別個に契約してた。
- 技術的な壁(回線からISPが分からない)
- 物理的な1本の光ファイバー(回線)はあくまで「NTTのインフラ」。
- NTTの網からすると、その線を伝ってきたデータが「このユーザーがどのISPと契約している人なのか」を、回線(物理ポート)の情報だけでは判断する術がなかった。だからこそ、ユーザー自身にルータで「私は〇〇プロバイダの会員です(ID/パスワード)」と名乗らせて(=PPPoE)、それを頼りにルーティングするしかなかった。
2. じゃあ、なんで今は「回線だけでISP」が分かるようになったのか?
現代のIPoE(v6プラスやMAP-Eなど)の時代になって何が起きたかというと、「NTTの回線網と、プロバイダの網が、裏側のシステムでガッチリと一体化(連携)した」からです。
- 現代の仕組み
- ユーザーが「このプロバイダのIPoEサービスを使いたい」と申し込むと、裏側でNTTの回線契約データベースとプロバイダの契約データベースがピタッと紐付けられる。
- そのため、現代ではユーザーが手動でID/パスワードを打ち込まなくても、「このNTTの回線から流れてきたデータだから、自動的にあのプロバイダのゲートウェイへ流せばいいんだな」と、ネットワーク側(NTTの網)が最初から知っている状態を作れるようになった。
3. 「じゃあ、昔からそうすればよかったじゃん!」に対する答え
当時は以下の理由でそれができなかった。
- 技術が追いついていなかった
- 当時は何千万ものユーザーと無数のISPの契約情報を、通信事業者の網の間でリアルタイムに自動連携させるような巨大なデータベースやルーティング技術(SDNや高度なVLAN制御など)がまだ存在していなかった。
- 「どのISPを自由に選ぶか」をユーザーのルータ側に委ねていた
- 「どのプロバイダを使うか」の主導権をユーザー側(ルータの設定)に持たせることで、ユーザーが自由にプロバイダを乗り換えられる仕組みを作った結果がPPPoE。
p.5 Q.本社で行うL2SWとWi-Fi APの初期設定って何?
1. L2SWで行う今回の構成ならではの初期設定
- 管理用IPアドレスとデフォルトゲートウェイの設定
- 本社の運用管理サーバやネットワーク機器から、このL2SWにリモートからアクセスして状態監視や管理(SNMPなど)を行うためのIPアドレスをあらかじめ付与しておく。
- SNMPや管理プロトコルの有効化・設定
- 本社の運用管理サーバがL2SWのMIB(LLDP-MIBなど)を安全に取得できるように、SNMP関係の設定(コミュニティ名やアクセス許可、あるいはバージョン(SNMPv1/v2c/v3)の設定)を済ませておく。
- LLDP(Link Layer Discovery Protocol)の有効化確認
- 本文の「構成管理の自動化」にある通り、店舗設置後に運用管理サーバがLLDP-MIBを取得してポート接続リストを自動作成するため、L2SW側でLLDP機能が確実に有効に動作する状態にしておく。
- VLANおよびポートの設定
- 店舗の在庫管理端末やWi-Fi APが接続されるポートに対して、あらかじめ適切なVLAN(社内システム用やゲスト用など)を割り当てる設定をしておく。
2. Wi-Fi APで行う初期設定
- 無線基本設定(SSIDと暗号化)
- 店舗スタッフや端末が接続するための「SSID(ネットワーク名)」や、WPA3/WPA2などの暗号化方式・パスワードをあらかじめ設定しておく。
- 管理・マネジメント用の設定
- L2SW同様、本社の管理下に入り、正常に稼働しているかを監視できるようにするための管理IPや接続設定を済ませておく。
p.5 Q.シリアル番号とIPアドレスを送付するのはなぜ?
1. なぜ「RTのシリアル番号」を送る必要があるのか?
- 理由:どの店舗のどの機器からアクセスが来たのかを特定(認証・紐付け)するため
- 背景:
- 本社から見ると、全国にある無数の店舗へルータを箱のまま発送している。この時点では「どのシリアル番号のルータが、どの店舗(あるいはどの拠点)に設置される予定のものか」は管理データベースにありますが、ルータ自体はまだインターネット側の世界から見ると「名無しの権兵衛」。
- そのため、起動したルータが自分の「シリアル番号(固有ID)」を管理コントローラに伝えることで、コントローラ側は「お、これは〇〇店に送ったあのルータだな!」と即座に個体を特定し、その店舗用の正しい設定やファームウェアを配信できるようになる。
2. なぜ「EPのIPアドレス」を送る必要があるのか?
- 理由:PPPoEで割り当てられた「今の動的グローバルIPアドレス」を本社側に教えるため
- 背景:
- 前の単元でやった通り、店舗のRT(EP)はISPにPPPoE接続してインターネットに出る。このとき、一般家庭や店舗の回線では「動的IPアドレス(接続するたび、あるいは定期的に変わるIPアドレス)」が割り当てられるのが普通。
- 本社の管理コントローラ側からすると、「今、その店舗のルータがネット上のどこにいるのか(IPアドレスがいくつなのか)」をあらかじめ知ることができない。
- だからこそ、店舗側のルータが起動してPPPoEでIPをもらった瞬間に、「私の現在のIPアドレスはこれです!」と管理コントローラに報告(送信)してあげる必要がある。これがないと、この後に行う「本社のRTとの間のレイヤ2トンネル接続」や死活監視ができない。
p.5 Q.LLDPって何?
1. LLDPとは何か?
- 「隣のポートに、一体どんな機器が繋がっているのか」をお互いに教え合うためのプロトコル
- ルータ、スイッチ、IP電話、サーバなどのネットワーク機器が、物理的に直結されている「隣同士(直接の隣接機器)」の間で、定期的に自己紹介のデータを送り合う。
2. LLDPでどんな情報がわかるのか?
LLDPのフレーム(パケット)の中には、主に次のような「自己紹介データ」が含まれている。
- 自分の機器名(ホスト名)
- 自分のポート名・IF名(例:「Gi0/1」や「IF1」など)
- 管理IPアドレス
- 対応している機能やベンダー情報
これらを隣の機器が受け取ることで、「あ、俺のこのポートのすぐ隣には、〇〇という機器の××ポートが繋がっているんだな」と把握できる。
3. 管理サーバがトポロジを作る仕組み
次のような流れでネットワークの構成(トポロジ)を自動で把握する。
- 各機器(RT、L2SW、在庫管理端末など)が、LLDPを使って隣の機器へ自分の情報を送る。
- 受け取った隣接機器は、その情報を「LLDP-MIB」というデータベース(内部の表)に保存する。
- 運用管理サーバなどの管理ツールが、SNMPなどを使って各機器のLLDP-MIBをごっそり回収する。
- 回収した「誰と誰が繋がっているか」の情報を繋ぎ合わせることで、ネットワーク全体の接続図(ポート接続リストやトポロジ)を自動で作成・可視化する。
現場のエンジニアが1台ずつケーブルを辿って確認しなくても、サーバが自動で「今どう繋がっているか」を絵にできるようにするための非常に強力な仕組み。
▼LLDPのコマンド
#LLDPの有効化
en
conf t

lldp run

#隣にどんな機器が繋がっているか確認するコマンド(一番重要!)
show lldp neighbors

#隣の機器の詳細情報をゴッソリ見るコマンド
show lldp neighbors detail
p.5 Q.LLDP-MEDって何?
LLDP-MEDとは「IP電話機やネットワークカメラなどの『音声・映像デバイス(エンドポイント機器)』向けにLLDPを拡張した規格」。
通常のLLDPが「ルータやスイッチなどのネットワーク機器同士」の接続確認に使われるのに対し、LLDP-MEDは「スイッチと、そこに繋がるIP電話やカメラ、IP端末」の間で専用の情報をやり取りするために作られた。
LLDP-MEDで何ができるのか?(主な機能)
スイッチとIP電話機などがLLDP-MEDを使って次のような情報を自動でやり取りする。
- PoE(Power over Ethernet)の電力ネゴシエーション
- 「このIP電話機を動かすには、あと〇Wの電力(電力量)が必要なんだ!」という細かい電力のやり取りをスイッチと行い、電力を効率よく供給・管理する。
- ボイスVLAN(Voice VLAN)の自動設定
- 「音声通信用のVLANはここだよ」とスイッチから電話機に自動で教えて、面倒な設定なしで音声用ネットワークに収容させる。
→LLDP-MEDがないと、すべてのIP電話機でVLAN設定をする必要がある。
- 「音声通信用のVLANはここだよ」とスイッチから電話機に自動で教えて、面倒な設定なしで音声用ネットワークに収容させる。
- ネットワークポリシーの配信
- QoS(優先制御)の設定などを自動で共有。