設問1
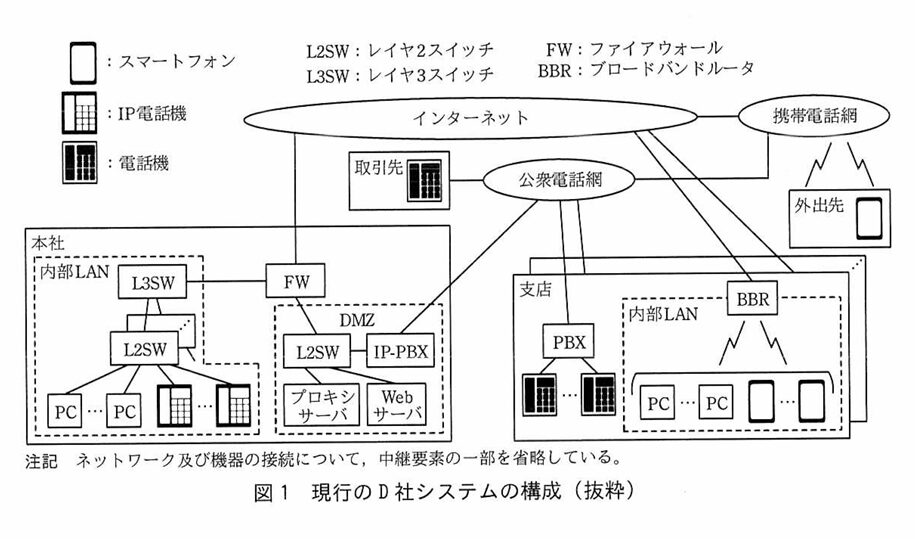
(3)①インターネット及びIP電話機とIP-PBX間のSIP通信 ②インターネットとIP電話機間のRTP通信
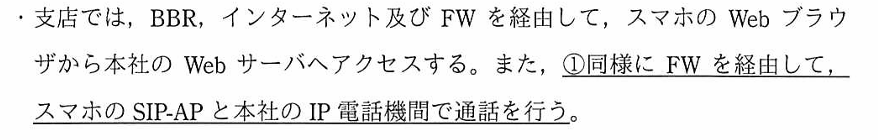
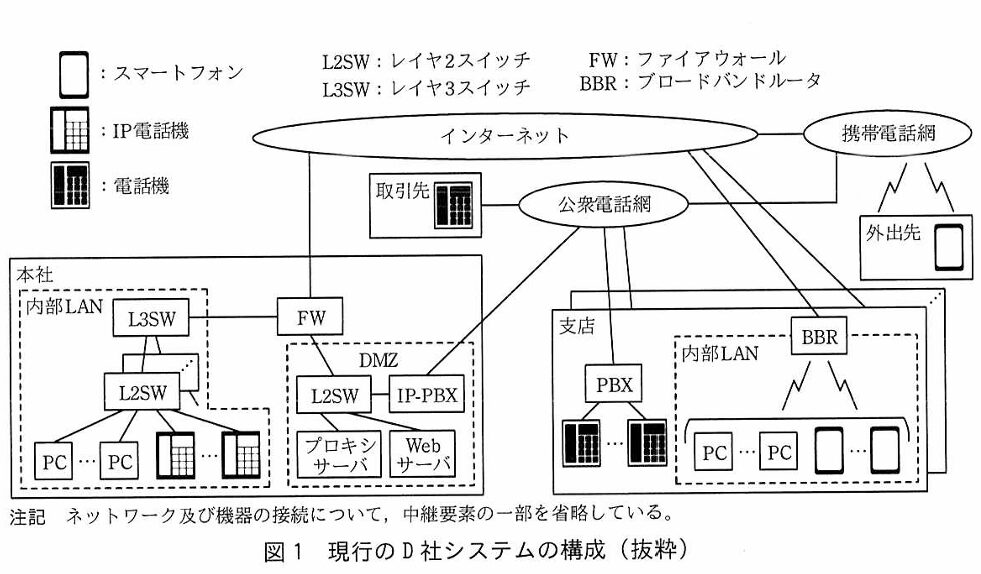
本問題は通話に関するやり取りでFWで許可しておく通信はどれか?と聞かれている。なので、通話で必要なのはSIPとRTPなので、それらを許可する。
設問2
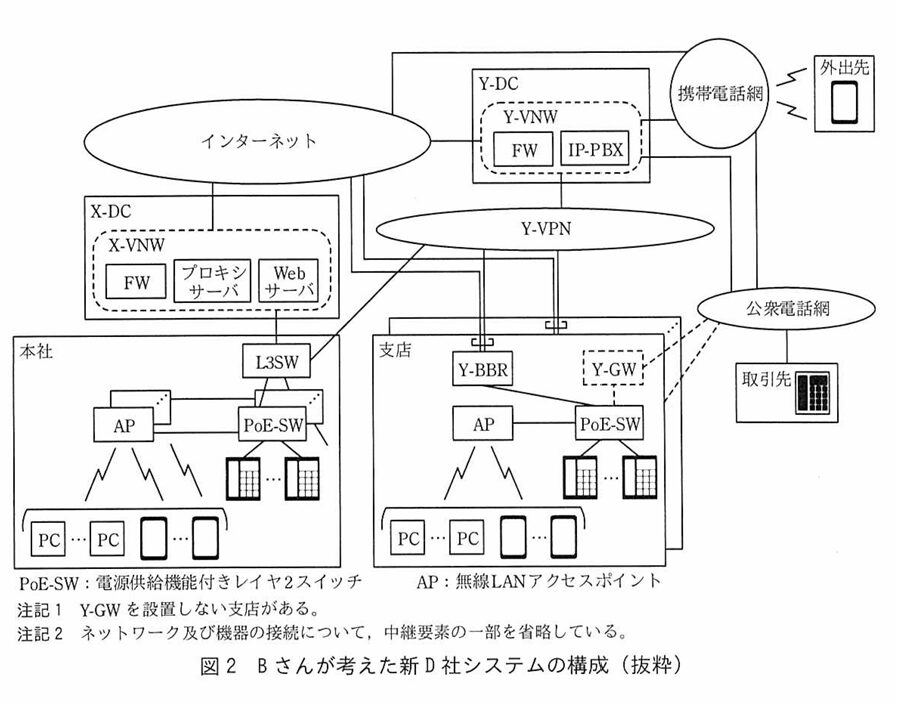
(1)キ:MPLS ク:フルメッシュ ケ:Y-BBR
キ:MPLS
MPLS(Multi-Protocol Label Switching)とはパケットのIPアドレスではなく、途中で付与するラベルを見て高速に転送する
ク:フルメッシュ
MPLSはフルメッシュ構造
ケ:Y-BBR
支社のデフォルトゲートウェイが聞かれているので、インターネットとつながっている機器はY-BBR。そのため、回答はY-BBRとなる。
設問4
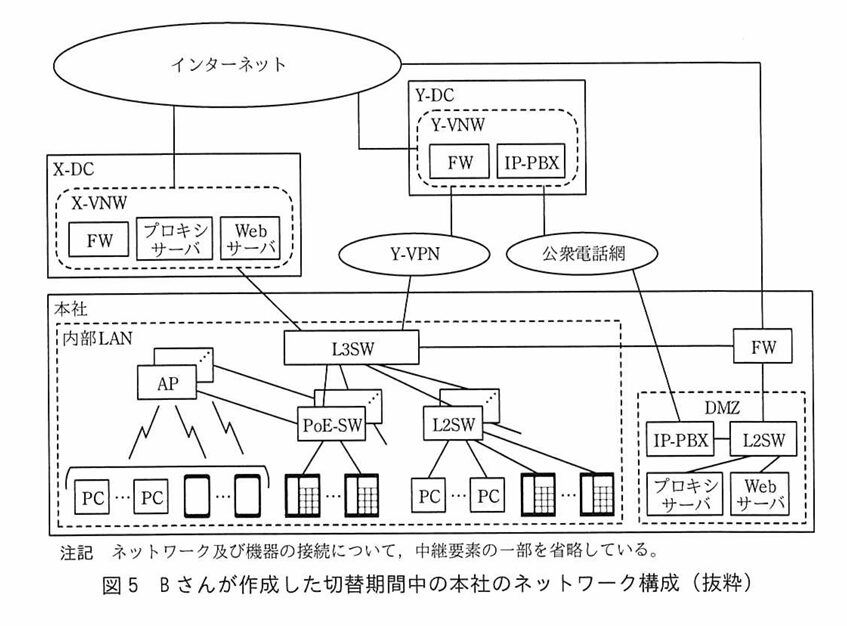
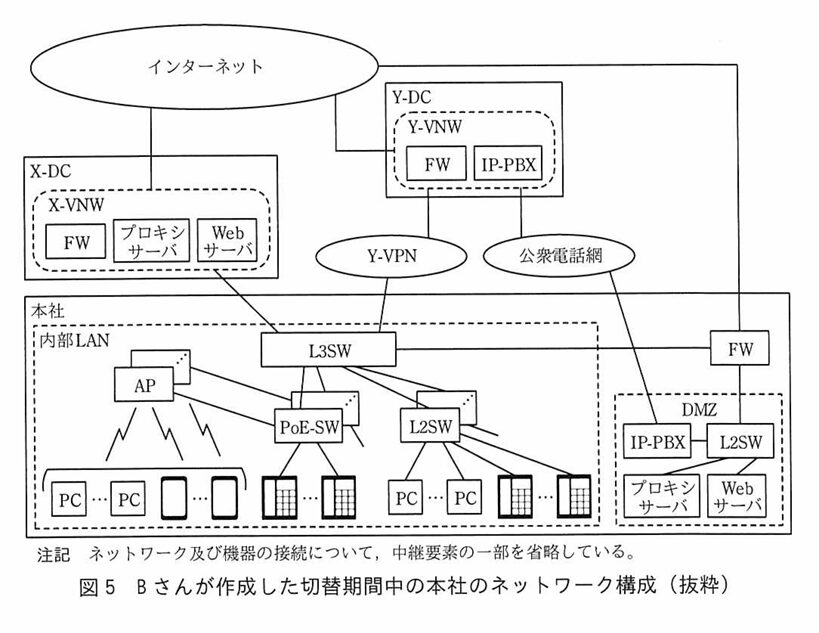
(1)L3SWのPoE-SW収容ポートを新しいセグメントにして、L2SW収容ポートとのルーティングを禁止する
Q.そもそもなぜ分離するの?
本社内のPCやIP電話機が数ヶ月かけて段階的に移行していく期間中、新旧のネットワークや機器が勝手に混ざり合ってしまうと、新環境のデバイスが誤って旧環境のIP-PBXにRegister(登録)しようとするなど、意図しない誤作動や通信の混乱を引き起こす原因になる。 そのようなトラブルや誤動作を防ぎ、安全に段階移行を進めるために、しっかりとVLAN(セグメント)で分けることが大切になってくる。
(2)c:公衆電話網の電話番号の移行 d:本社と社外の電話との発着信
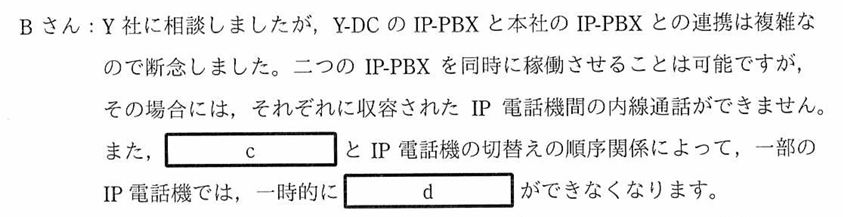
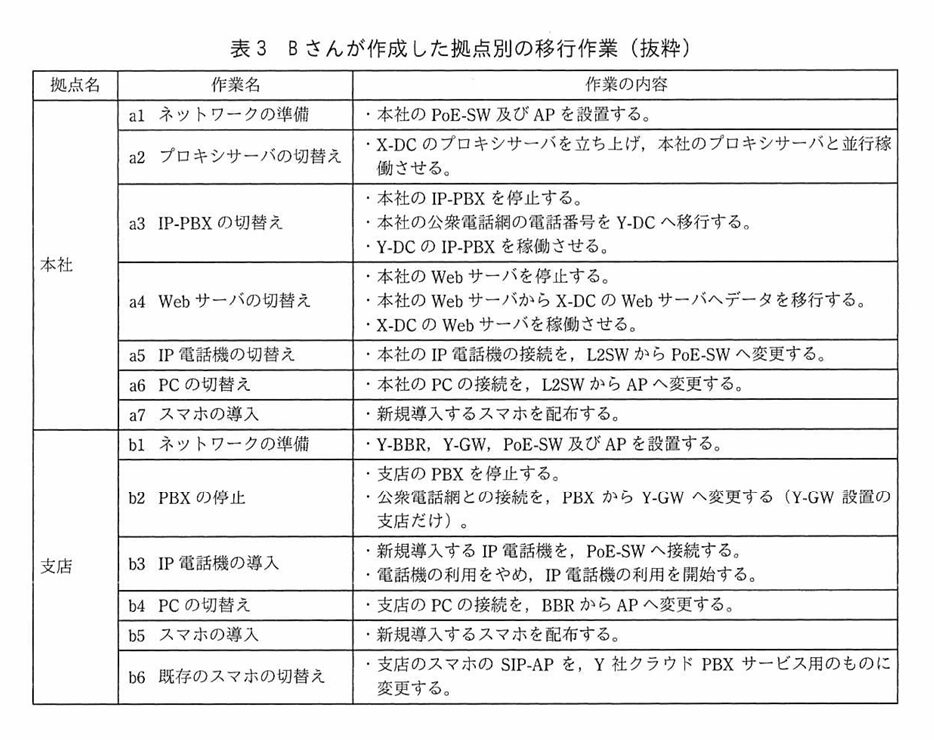
c:公衆電話網の電話番号の移行とIP電話機の切り替えの順序関係によって、一部のIP電話機では、一時的にd:本社と社外の電話との発着信ができなくなります。
c:公衆電話網の電話番号の移行
外からかかってくる電話番号の「行き先(管理権)」を、古い本社側のPBXから、新しいY-DC(クラウド)側へ切り替える作業のこと。
d:本社と社外の電話との発着信
外部(社外)の取引先と、社内のIP電話機の間で、電話をかけたり受け取ったりする機能のこと。
切り替えの順序関係によって以下の2パターンが発生する。👇
- パターンA(番号を先にクラウドへ移した場合)
- 世間の公衆電話網は「新しいクラウド(Y-DC)に電話を届けよう」とする。
- しかし、手元のIP電話機はまだ古い場所(L2SW)に繋がったままで、新しいクラウド側に登録(レジスト)されていない。
- 結果:クラウドは電話を受け取ったけど、鳴らすべき電話機がそこにいないので、外からの電話が取れなくなる。
- パターンB(端末を先に新しい方へ繋いだ場合)
- 手元のIP電話機は新しいクラウド側に登録しようとするが、まだ肝心の電話番号が古い本社側にある。
- 結果:電話機は新しい方にいるのに、そこに外線番号が紐づいていないため、やっぱり外からの電話が受け取れない。
したがって、この2つの切替えの順序(あるいはタイムラグ)によって、一時的に「本社と社外の電話との発着信」ができなくなる、というのがこの問題の答え。
(3)設置場所:本社 変更内容:WebサーバのAレコードのIPアドレスをX-DCのWebサーバのIPアドレスに変える。
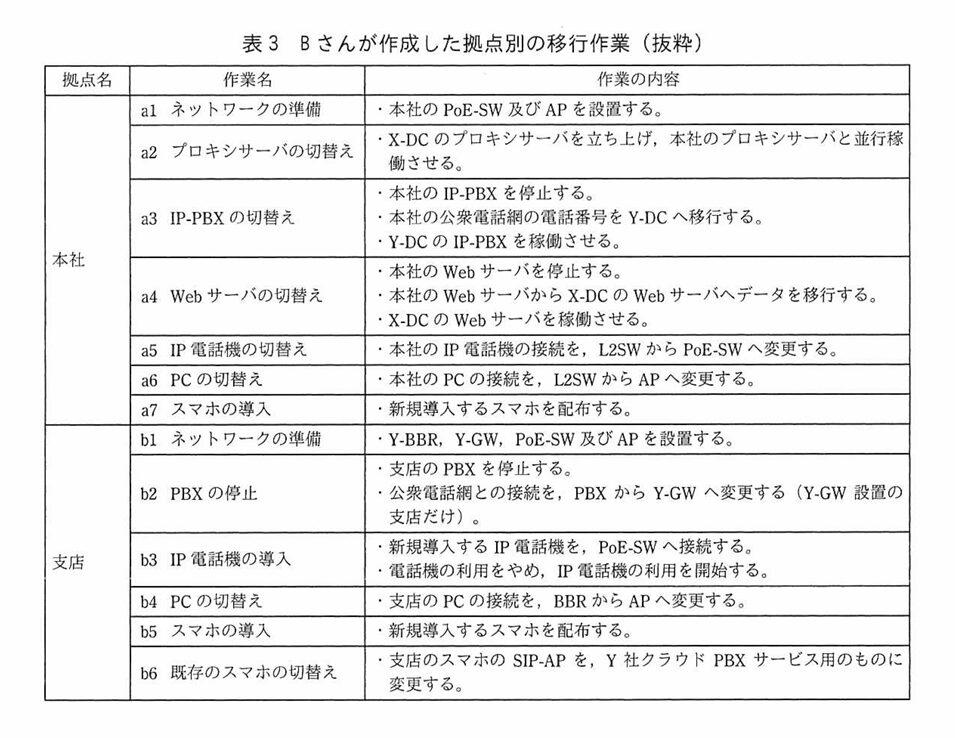
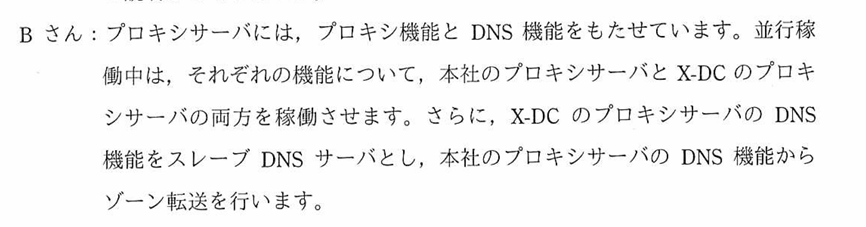
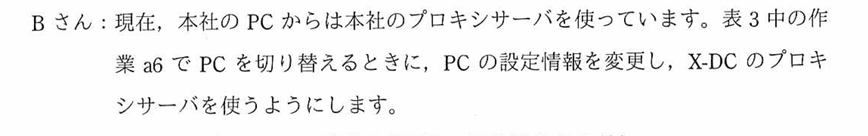
p.10を見ると、プロキシにはDNS機能も搭載されている。そして、PCやスマホで配られるDNSサーバのIPアドレスは本社側のプロキシ(DNS)サーバである。そのため、本社側のプロキシでWebサーバに紐づくAレコードのIPアドレスをX-DCのWebサーバのIPアドレスに変える必要がある。
Q.もし、X-DC側で変えてしまうと?
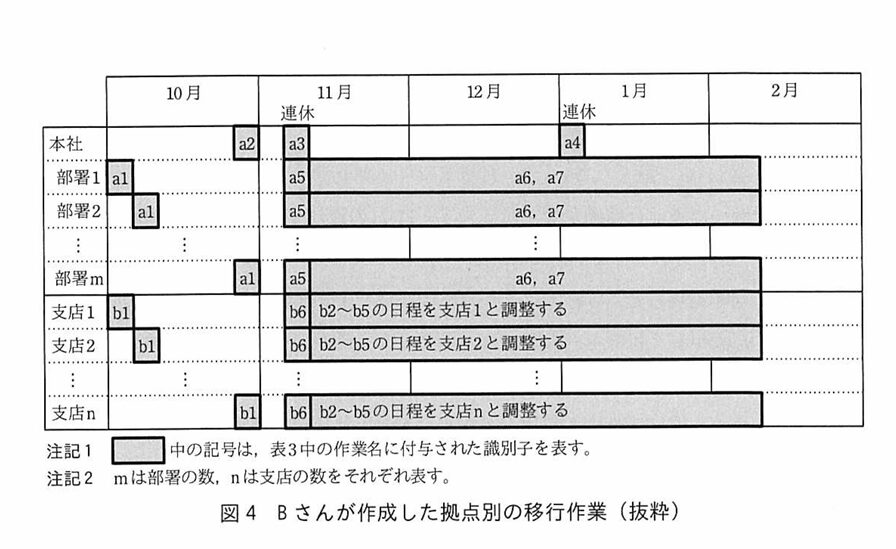
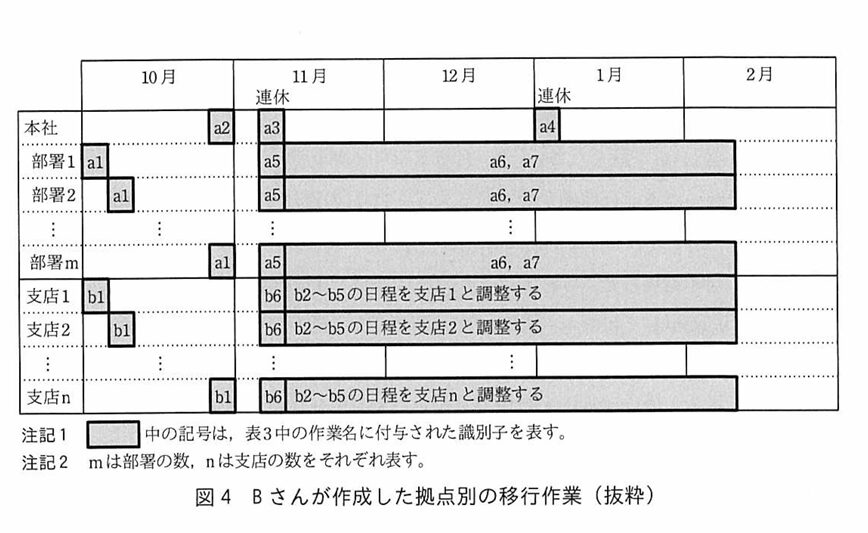
切り替え期間(図4)を見ると、PCやスマホの切り替えには長期間使っている。その間は、古い端末は本社側のプロキシにDNS名前解決を依頼する。もし、X-DC側が勝手にDNSサーバのマスターとして振舞い、本社側のプロキシを排除すると旧環境で名前解決ができなくなってしまう。
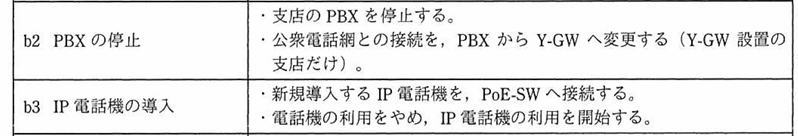
(4)サ:b2 シ:b3
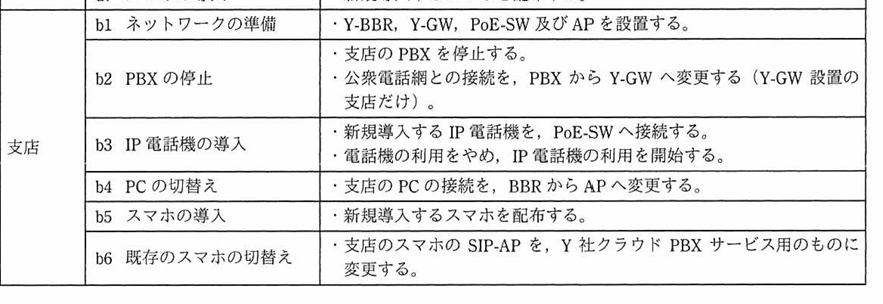
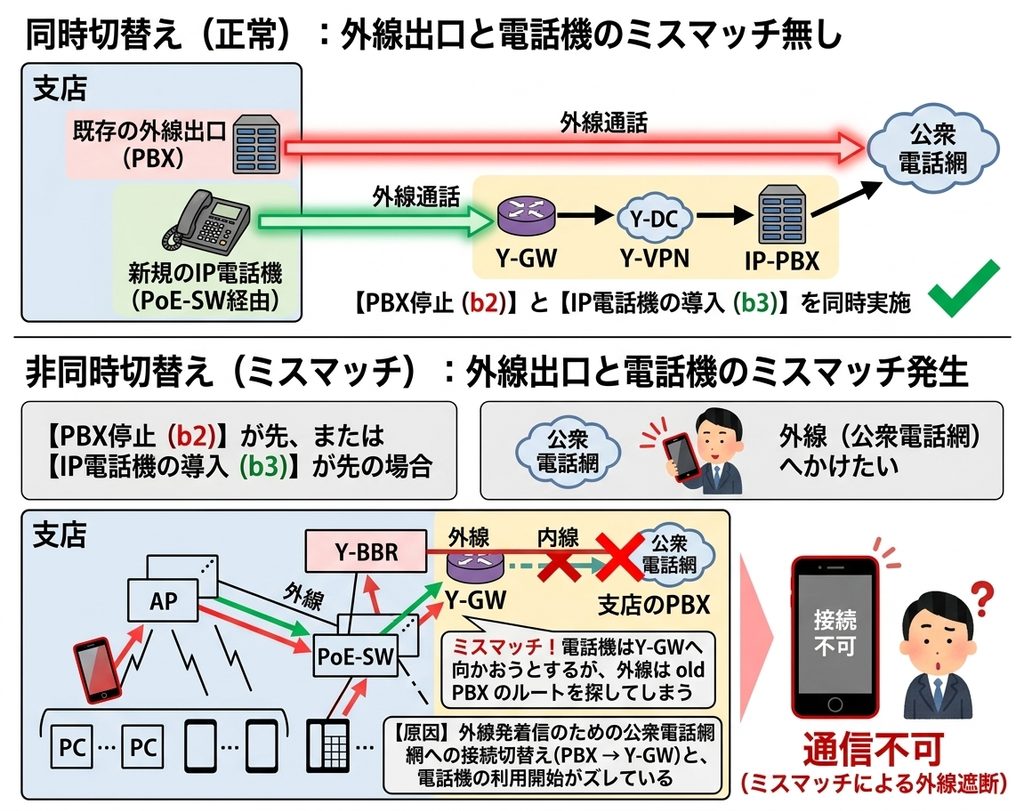
もし、b3を先にやったら….
手元をIP電話機(PoE-SW接続)に換えても、公衆電話網との接続が古いPBXのままなので外線と通信できない。
もし、b2を先にやったら….
Y-GW側に公衆電話網の出口は切り替わったが、手元の端末が古いままなのでY-GWに電話パケットすら流れない
以上より、b2,b3の同時作業によって、Y-GWへの出口の切り替えと、PoE-SW配下のIP電話機の準備を同時に整えることで、外線発着信の環境がしっかりとかみ合う。
(5)時点:本社PCの切り替え期間が終了した時点 機器:本社のFW、本社のプロキシーバ
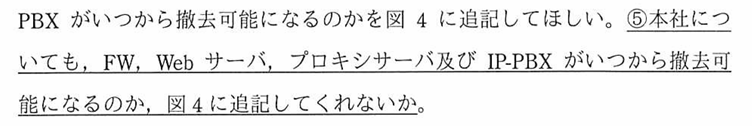
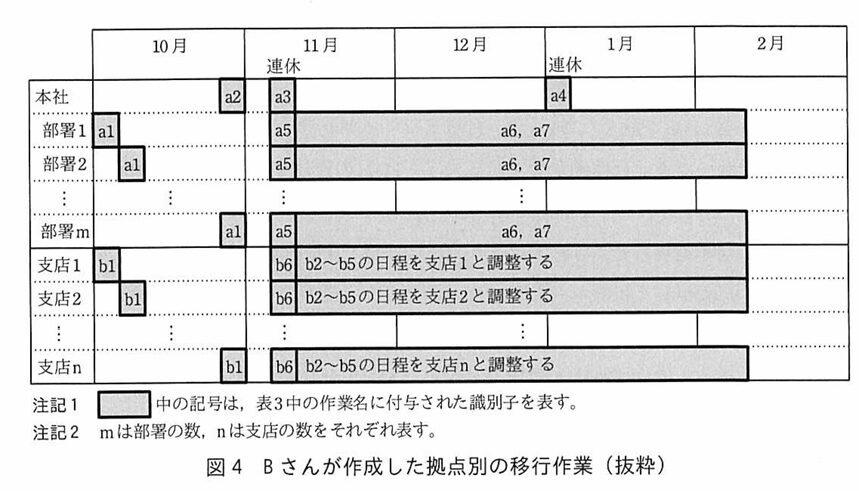
時点:本社PCの切り替え期間が終了した時点
図4を確認すると最も終了時点が先の作業はa6とa7である。そこから、ほかの機器と関係しているのはa6の本社PCの切り替え作業なので、回答も本社PCの切り替え期間が終了した時点となる。
機器:本社のFW、本社のプロキシーバ
では、順番に何が撤去可能で何が撤去できないかを見ていこう!
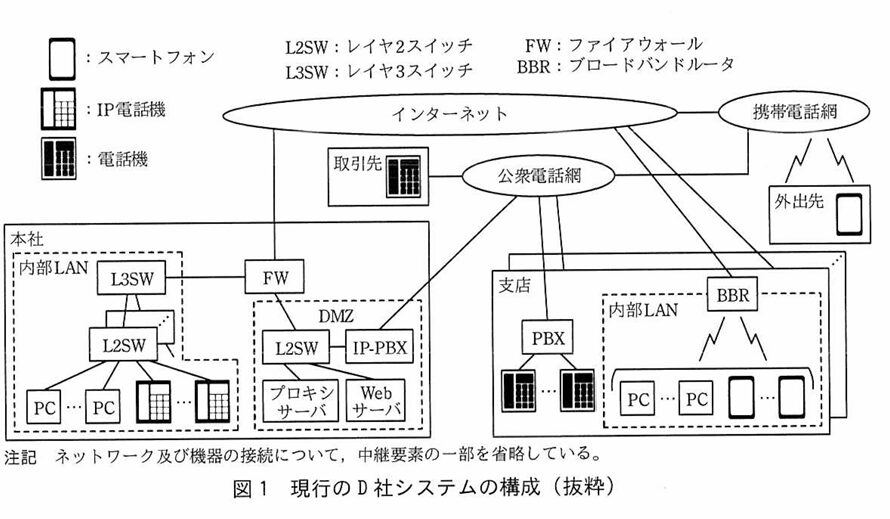
①FWは撤去可能か?
古い環境では古いプロキシサーバを使う必要がある。プロキシサーバに到達するにはFWを経由する必要があるので、FWは撤去不可能。
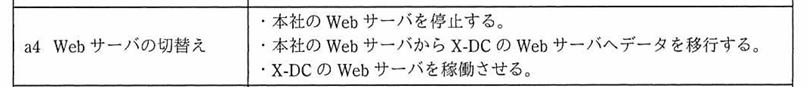
②Webサーバは撤去可能か?
Webサーバの切り替えはPC切り替え期間の途中で実行される。これは、プロキシサーバ側でDNS設定の変更をすれば、新旧の両方でクラウド側のWebサーバを利用することができる。なので、PCが切り替え終了期間まで待つ必要はなく、撤去可能である。
③プロキシサーバは撤去可能か?
プロキシサーバの切り替えはPC切り替えに依存している。つまり、PC切り替えが終了するまでは撤去不可能となる。
④IP-PBXは撤去可能か?
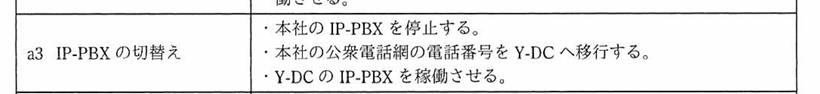
a3の時点でIP-PBXは停止しているので、撤去可能
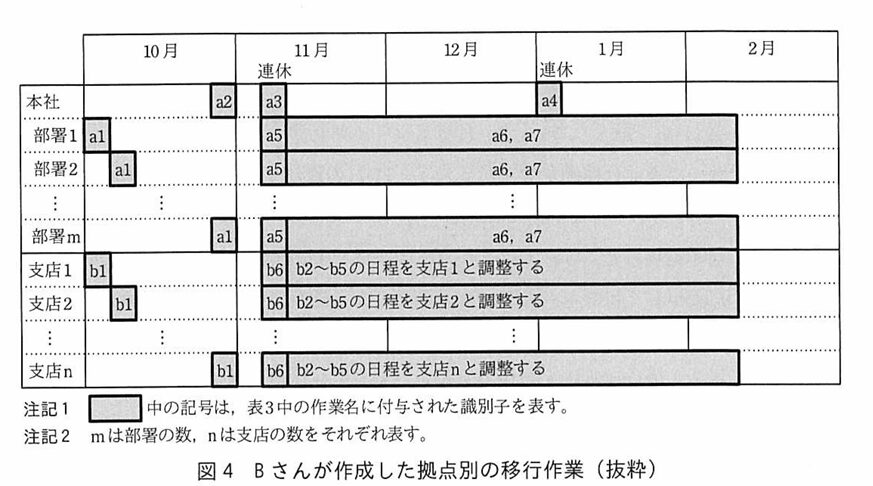
以上より、撤去不可能は本社のFWと本社のプロキシサーバとなる。
p.2 Q.通話のフローは?どうやって相手のIPと通信するの?
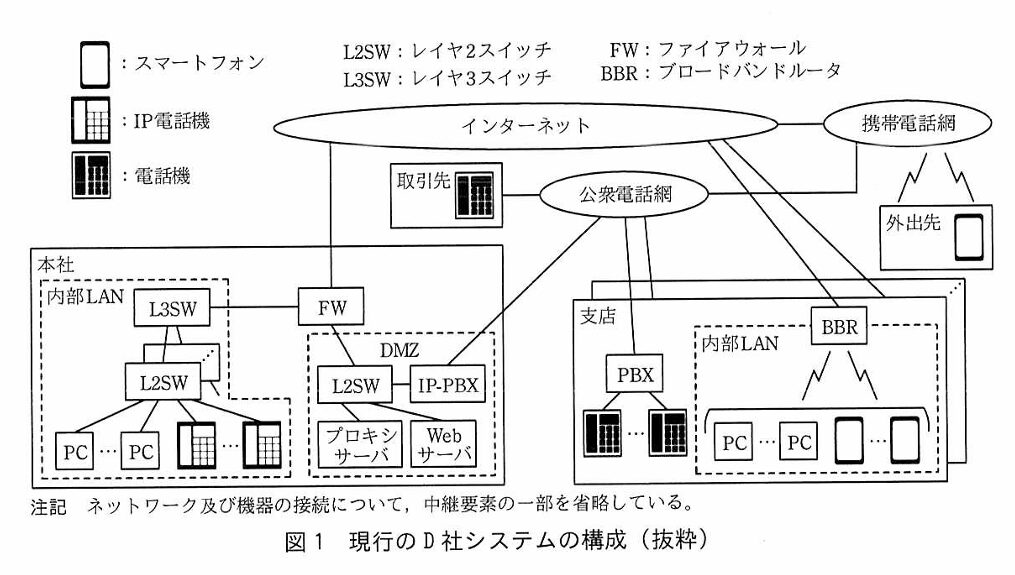
IP通話をするときは様々な疑問が浮かぶ。「NAT/NAPT環境下でどうやって直接RTPをやり取りするのか」「スタティックNATが必要なのか」「STUN/TURNはどう絡むのか」などなど。ここでそれを解消していこう!
SIP-ALG(Application Layer Gateway)
- FWやルータが、通過するSIPのパケットやSDPの中身(テキスト)をインスペクション(検査)する。
- パケット内のSDPに書かれているプライベートIPアドレスやポート番号を、「FW/BBR自身のグローバルIPアドレスと変換後のポート番号」に自動的に書き換えて(NAT変換して)中継する。
- これにより、受信側は「あ、あそこのグローバルIPのこのポート宛てにRTPを送ればいいんだな」と知ることができる。
しかし!!TLS復号や二重処理等の不具合が多いので、実際はSIP-ALG機能は無効にしてユーザエージェント側でSBC,TURN,STUN等の技術を使って解決されることも多い。
Q.TURNって何?
TURN(TraversalvUsingvRelays around NAT)とは、どんなに厳格なNATやファイアウォール環境であっても、中継(リレー)サーバーを間に挟むことで、お互いのパケットを確実にやり取りさせて通信を成立させる技術。
TURNサーバがないと….
①プライベートIPアドレスを通知してしまう
②誤ったグローバルIPアドレス&ポート番号を通知してしまう
p.3 Q.NAT&NAPT
NAT機能の実装方法を見ていこう!
1.インターフェースの内側/外側を指定
2.変換対象(または変換ルール)を定義
3.NATルールを設定
4.確認

#1.インターフェースの内側/外側を指定---------------------------
interface GigabitEthernet0/0
 ip address 192.168.1.1 255.255.255.0
 ip nat inside
!
interface GigabitEthernet0/1
 ip address 203.0.113.1 255.255.255.0
 ip nat outside

#2,3.変換対象(または変換ルール)を定義---------------------------
#static natの場合👇
ip nat inside source static 192.168.1.10 203.0.113.10

#Dynamic natの場合
access-list 1 permit 192.168.1.0 0.0.0.255
ip nat pool MYPOOL 203.0.113.10 203.0.113.20 netmask 255.255.255.0
ip nat inside source list 1 pool MYPOOL

#NAPTの場合
access-list 1 permit 192.168.1.0 0.0.0.255
ip nat inside source list 1 interface GigabitEthernet0/1 overload

#NAPTの場合(プールを使う)
ip nat inside source list 1 pool MYPOOL overload


#4.確認
show ip nat translations      ! 現在の変換テーブル
show ip nat statistics        ! 統計(ヒット数、インターフェース設定)
debug ip nat                  ! リアルタイム確認(本番では負荷に注意)
clear ip nat translation *    ! 変換テーブルのクリア
p.5 APのブリッジモードとは?
ブリッジモードとはルータ機能をすべてオフにして、単なるレイヤ2の『中継器(橋渡し役)』に徹するモード。APは単なる「無線と有線の変換コネクタ」のような役割になり、IPアドレスの管理やルーティングは上位にあるL3SWやルータにすべてお任せする。
APのルータモードとは?
ブリッジモード以外にはどんなモードがあるの?という疑問が聞こえてくる。なので、ほかのモードも見ていこう!
家庭用やビジネス用の無線機器でよく見かける、ブリッジモードの対抗馬は「ルータモード(APルータモード)」。
ルータモードとは: 無線AP自身が「ルータ」として動作するモード。 これを選択すると、AP自身が独自のプライベートIPアドレスの空間(サブネット)を作り出し、自分につながっているスマホやPCに対してDHCPでIPを配り、NATやパケットのルーティングを自分でやろうとする。
p.10 Q.なんで内線通話ができなくなるの?
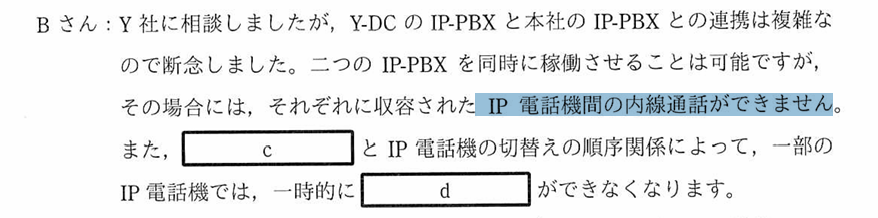
本社のIP-PBXとY-DCのIP-PBXを同時稼働させると内線通話ができなくなると記載されている。それはなぜ?
なぜ内線通話ができなくなるのか?
- IP電話機は「自分の親(PBX)」にしか登録(レジスト)していない
- 本社のIP電話機は「本社のIP-PBX」に、Y-DC側のIP電話機は「Y-DCのIP-PBX」にそれぞれ登録されている。
- お互いの存在(内線番号の居場所)を知らない
- 本社のIP-PBXが知っているのは「自分の配下にいる内線番号」だけであり、Y-DC側のIP-PBXの配下にどんな内線番号があるのかを知らない(逆も同様)。
- 呼(コール)のルーティングができない
- 本社の電話機からY-DC側の電話機の内線番号をダイヤルして発信しても、本社のIP-PBXは「そんな内線番号はうちの管理下には存在しない」と判断してしまう。
- 本社とY-DCのIP-PBX同士が連携(SIPトランクの接続やルーティング設定など)していれば、知らない番号宛ての呼をもう一方のPBXへ転送できるが、「連携は複雑なので断念した」とあるため、お互いに呼をパスし合うことができない。