設問1
(2)キ、ク、ケ
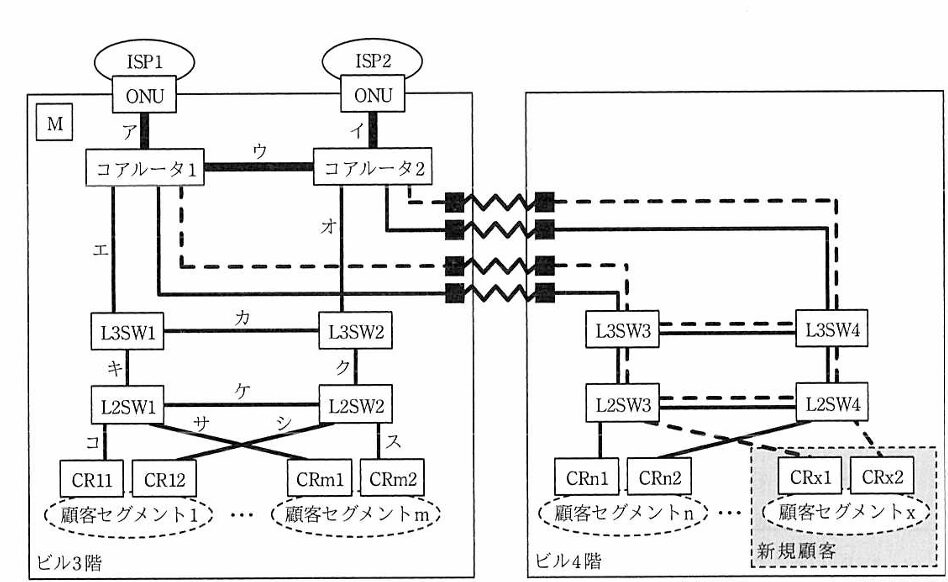
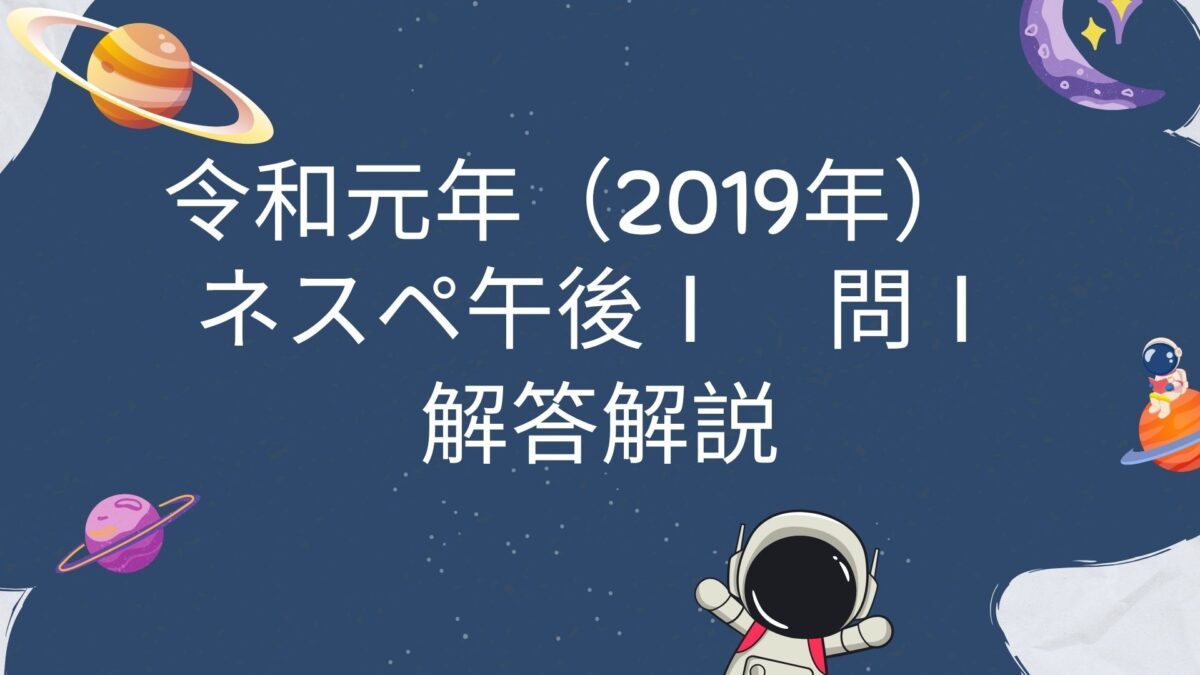
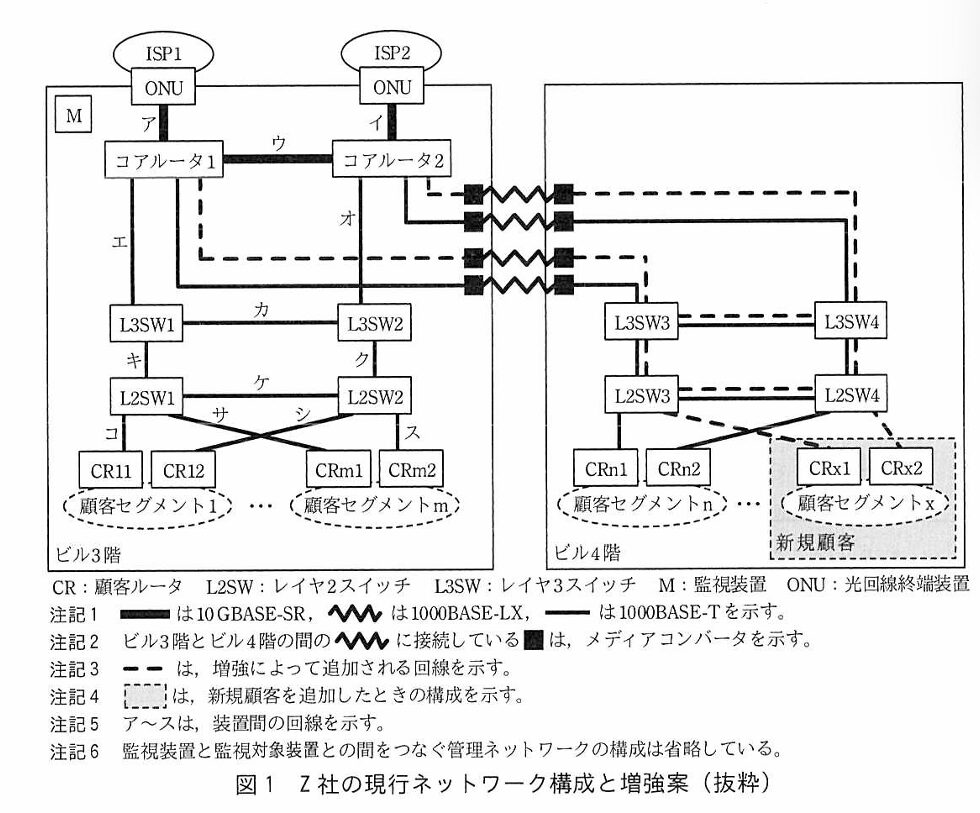
L3SW1とL3SW2が受信するアドバタイズメントパケットはどの回線を通るかが聞かれている。
では、まずはVRRPパケットの前提知識を抑えよう。
VRRPパケットの前提:
①L3を跨がない
②VRRPが動作しているポート以外からは送出されない
上記①&②の2点から、ア~カは回答から除外できる。
③L3SWはVLANごとにVRRPを稼働させている
例:L3SW1のvlan10(例:顧客セグメント1)インタフェースのVRRPパケットを送信
→キのリンクを通りL2SW1に届く
→L2SW2はトランクリンクのケとvlan10に属する顧客セグメント1のリンクのコに送信
→L2SW2は受け取ったパケットをトランクリンクのクと顧客セグメント1のリンクのシに送信
→受信した顧客セグメントのCR自体はVRRPに参加しているわけではないので宛先224.0.0.18は関係ないパケットとして破棄する
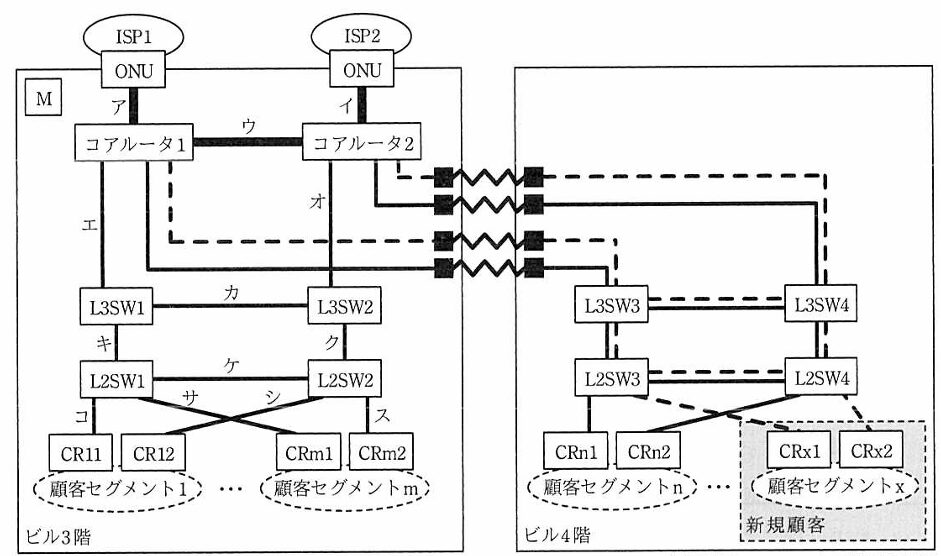
以上より、今回の質問の核である「L3SW1とL3SW2がやり取りする際の回線」はキ、ク、ケとなる。
コ、サ、シ、スもVRRPパケットは流れるが、L3SW1とL3SW2のやり取りには関与せず、ただ受信するだけなので選択肢から外す。
int g0/0
 switchport trunk encapsulation dot1q
 switchport mode trunk
 no shutdown

interface vlan 10
 ip address 10.0.10.1 255.255.255.0
 vrrp 1 ip 10.0.10.254
 no shutdown


interface vlan 20
 ip address 10.0.20.1 255.255.255.0
 vrrp 1 ip 10.0.20.254
 no shutdown

👆VLANインタフェースはVLANの数だけ作成する
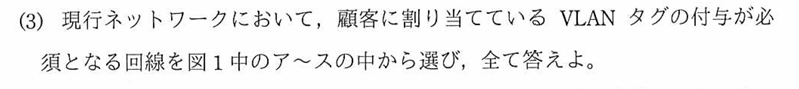
(3)キ、ク、ケ
前提:
VLANタグとはインタフェースに依存しないVLAN。依存するVLANをアクセスポートと呼ぶ。
以上より、要はトランクポートだとタグVLANが求められるので、トランクポートになっているリンクを答えればよい。つまり、キ、ク、ケである。
コ、サ、シ、スに関してはVLANは稼働しているが、アクセスポートなのでタグVLANは必要ない。
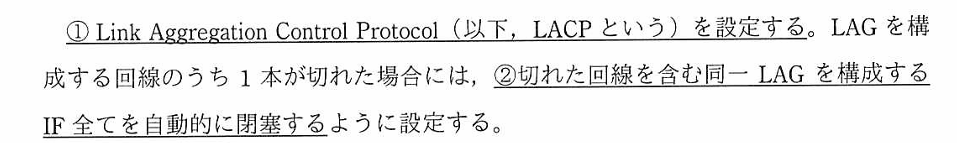
(4)リンクダウンを伴わない故障発生時に、LAGのメンバから故障回線を自動で除外できる。
LACP(Link Aggregation Control Protocol:IEEE 802.3ad/802.1AX)は、複数本の物理ポートを論理的に1本の帯域の広い回線(EtherChannel / LAG)として束ね、さらに動的に対向機器と制御パケット(LACPDU)をやり取りして状態を監視・自動制御するプロトコル
Q.リンクダウンを伴わないって何?
リンクダウン👇:
物理的なケーブルが抜けていたり、対向の機器の電源が落ちていたりして、ポートのランプが消灯し 「物理的に回線が切断された状態」 を指す。
リンクダウンを伴わない👇:
物理的なリンクは「UP」のまま(緑ランプはついている): ケーブルは刺さっているし、電気信号のレベルでは繋がっている。
しかしデータが通らない: 中間にあるメディアコンバータの内部チップが故障していたり、光ファイバの芯線の片方向(送信または受信のどちらか)が破損していたり、途中のL2SWの一部機能が壊れていて、「電気は通じているのに、パケットが一切向こう側に届かない(通信できない)」という状態。
つまり、人間から見ると「あれ、ランプは付いてるのに、なぜか通信できないぞ?」という、一番厄介な「見せかけだけの正常」状態のこと。
以上より、LACPのLACPDUを使うことで対向同士の監視ができる。そのためリンクダウンを伴わない故障も検知することができる。
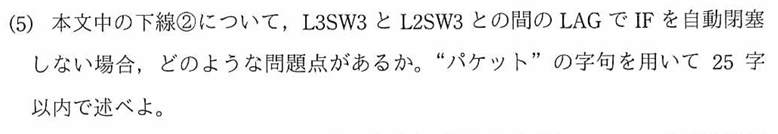
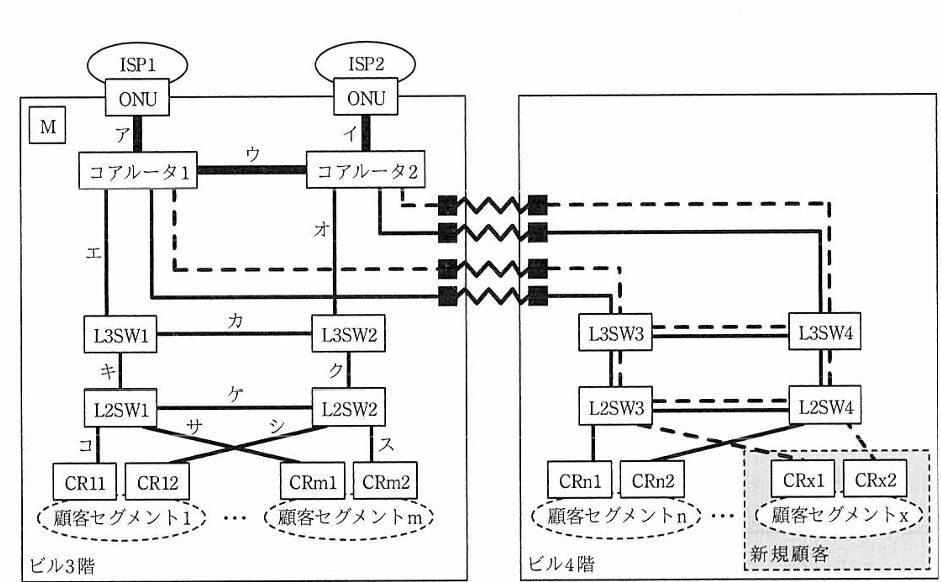
(5)1Gビット/秒を超えたパケットが破棄される
前提:
・現状、求められているビットレートは2Gbps
・2Gpbsを満たすためリンクを増加しリンクアグリゲーションをする
・つまり、1本が落ちた場合、その区間は1Gpbsしか転送できなくなる
=残りの1Gpbsは破棄される(👈これが答え)
Q.コアルータ1からL3SW3にパケットが届いたらどうなるの?
A.L3SW3→L3SW4へ転送される。
L3SW3とL2SW3の間が使えなくなっても、L3SW間におけるL3ルーティングは可能なのでそのままL3ルーティングする。
track 1 interface g0/0 line-protocol

event manager applet アプレット名
 event track 1 state down
 action 1.0 cli command "enable"
 action 1.1 cli command "configure terminal"
 action 1.2 cli command "interface g0/1"
 action 1.3 cli command "shutdown"
 action 1.4 cli command "end"

👆大雑把に設定するとこんな感じ
(6)通信の送信元と宛先MACアドレスの組み合わせが少なくハッシュ関数の計算値が分散しないから
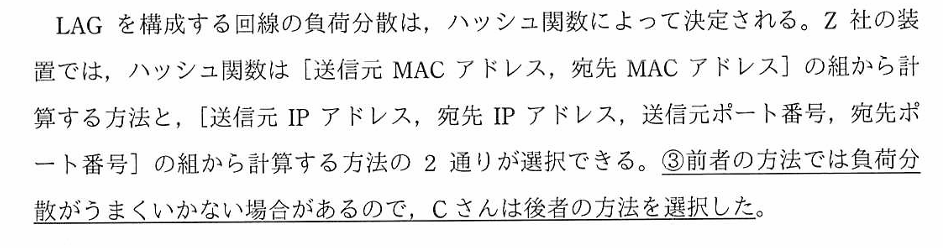
前者の[送信元・宛先MAC]で算出すると、リンクが偏ってしまう。
例えば、CRn1からインターネットへ出るパケットは[sMAC:CRN1のMAC dMAC:L3SW3のMAC]となる。宛先IPがどこに設定されていようと、このペアは経路が変更されない限り変動することがない。つまり、分散されないのである。
また、L3SW3とコアルータ間の通信に関しては、1対1の通信のなのでその区間は確実に1つのリンクしか使われなくなってしまう。
一方、後者の[送信元・宛先IP 送信元・宛先ポート]だと、同一経路を使ってもパラメータの値はパケットごとに変化するので分散が行われる。
以上より、通信の送信元と宛先MACアドレスの組み合わせが少なくハッシュ関数の計算値が分散しないからが回答になる。
設問2
(1)d:ICMP e:SNMP trap f:MIB
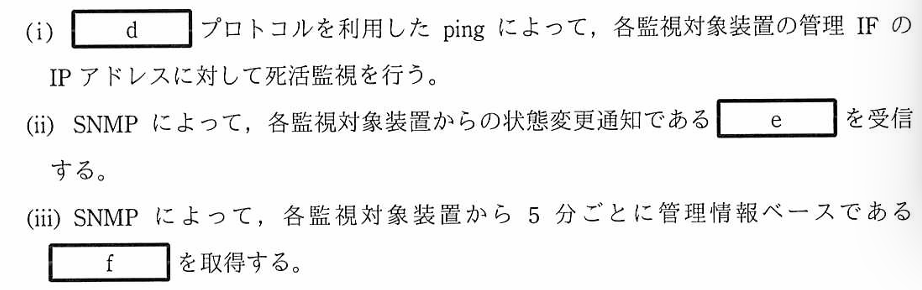
snmp-server community コミュニティ名 RO
snmp-server host 192.168.1.100 version 2c コミュニティ名
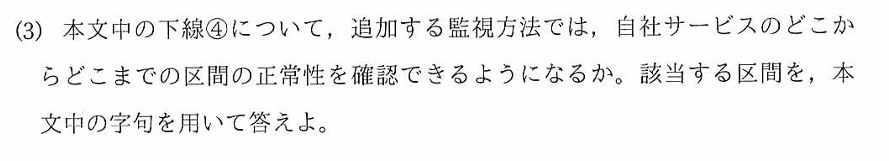
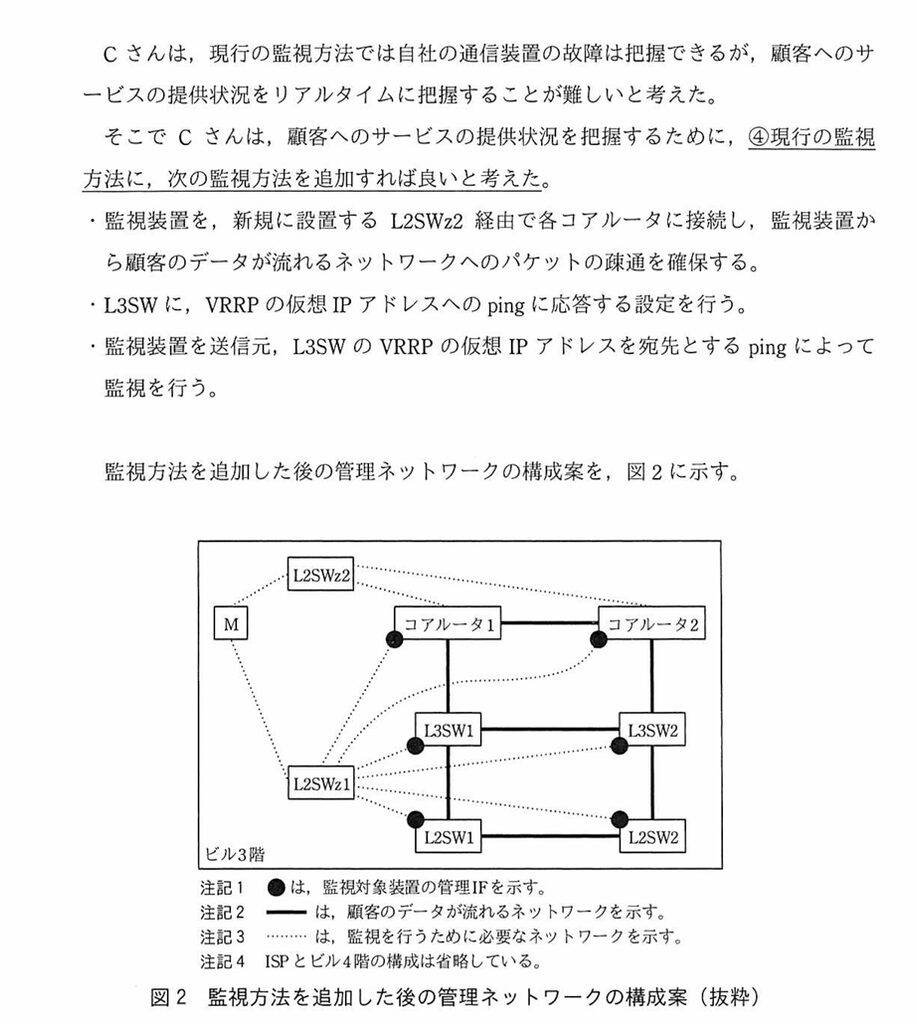
(3)コアルータからL3SWまでの区間
前提:
自社サービスとは顧客への実際にインターネットやネットワークが正常に使える状態(エンドツーエンドの疎通)の提供を意味する
上記、前提を頭に入れた状態で進めていこう!
本文には監視装置を送信元としてL3SWのVRRP宛てへpingを送ると書かれている。なので、この場合監視装置M~L3SWまでの到達性を確認できる。そして、質問は「自社サービスのどこからどこまでを検査できるか」なので、MとL2SWz2は自社サービスではないのでそれを除いたコアルータ~L3SWが回答になる。
Q.10GBASE-SR, 1000BASE-LX, 1000BASE-T
| 規格名 | 通信速度 | 伝送媒体 (メディア) | 最大伝送距離 | 主な用途・特徴 | ネスペ試験での重要ポイント |
| 10GBASE-SR (Short Range) | 10 Gbps | マルチモード光ファイバ (MMF) (コア径が太く、複数の光モードを伝送) | 数十m 〜 数百m (OM3/OM4規格で最大300m程度) | データセンタ内、機器ラック間、コアスイッチとL3スイッチ間の高速・大容量バックボーン。 | ・「SR = 短距離・マルチモード」の組み合わせ。 ・データセンタ内の密集したフロア内接続や高速化の定番。 |
| 1000BASE-LX (Long Wavelength) | 1Gbps | シングルモード光ファイバ (SMF) (またはマルチモード) ※長波長の光を使用 | 数km 〜 (SMFなら最大5km程度) | ビル間接続、キャンパスネットワークの棟間など、比較的長距離の接続。 | ・「LX = 長波長・長距離・シングルモード」。 ・本問(図1)のように、ビル3階とビル4階の棟をまたぐような環境や、メディアコンバータ(M/C)を挟んで距離を延伸する箇所で頻出。 |
| 1000BASE-T (Twisted Pair) | 1Gbps | 銅線ツイストペアケーブル (UTPケーブル、Cat5e以上) | 100m | エンド端末(PC、サーバ)、顧客ルータ(CR)とL2スイッチ間の接続など。 | ・唯一の「銅線(電気信号)」規格。 ・距離制限が「100m」と厳格に決まっていること。 ・光ファイバと違い、ノイズの影響を受けやすいため長距離には使えない。 |
p.3 Q.独立したIPセグメントとは?
なぜ問題文がわざわざ「独立したIPセグメントになっている」と当たり前のことを丁寧に書いているのか。
結論:スイッチという名前がつく機器(L2SWとL3SW)が混在するため、「ここはレイヤ2(同じVLAN)でベタっと繋がっているのか、それともちゃんとレイヤ3でIPセグメントが分かれている(ルーティングされている)のか」を曖昧にせず、仕様としてハッキリ確定させる目的で書かれている。
Q.224.0.0.18マルチキャストの宛先MACアドレスはどうなるの?
Q.マルチキャストを送る際は宛先MACアドレスをどのように設定しているのか?
A.宛先IPアドレス 224.0.0.18 でVRRPのパケットを送信する際、イーサネット(レイヤ2)の宛先MACアドレスは 01:00:5E:00:00:12 になる。そして、01:00:5Eから始まる宛先MACはL2スイッチでフラッディングされる。
なぜこのMACアドレスになるのか、その仕組みとルールを分かりやすく見ていこう!
宛先MACアドレスが決まる仕組み
IPv4のマルチキャストパケットをイーサネット上で送るとき、IPアドレス(32ビット)からMACアドレス(48ビット)へ変換する世界共通のルール(マッピング規則)がある。
- 先頭の固定プレフィックス:
- IPv4マルチキャスト用のMACアドレスは、必ず
01:00:5Eから始まると決められている。
- IPv4マルチキャスト用のMACアドレスは、必ず
- 残りの部分のルール:
- IPマルチキャストアドレス(
224.0.0.18)の下位23ビット分の数値を、MACアドレスの後半にそのまま当てはめる。 - 今回の宛先IP
224.0.0.18の下位部分にあたる「18」を16進数に変換すると12(0x12)になる。
- IPマルチキャストアドレス(
これらを合体させると、先頭の 01:00:5E に下位の 00:00:12 が組み合わさり、宛先MACアドレスが 01:00:5E:00:00:12 に決まる。
p.4 LACPって何?
LACP(Link Aggregation Control Protocol:IEEE 802.3ad/802.1AX)は、複数本の物理ポートを論理的に1本の帯域の広い回線(EtherChannel / LAG)として束ね、さらに動的に対向機器と制御パケット(LACPDU)をやり取りして状態を監視・自動制御するプロトコル。
| モード名 | 使用プロトコル | 動作概要 | 相手側の推奨モード |
active | LACP (標準) | 自分から積極的にLACPパケットを送信してネゴシエーションを行う | active または passive |
passive | LACP (標準) | 相手からのLACPパケットを待ち、受け取ったら応答する | active*双方がpassiveだとLAGは成立しない |
desirable | PaGP (Cisco独自) | 自分から積極的にPaGPパケットを送信してネゴシエーションを行う | desirable または auto*desirableとactiveはLAG成立しない |
auto | PaGP (Cisco独自) | 相手からのPaGPパケットを待ち、受け取ったら応答する | desirable*autoとautoは成立しない |
on | なし (Static) | プロトコルを一切使わず、強制的にEtherChannelとして動作させる | on |
interface range G0/0-3
 channel-group 1 mode active
 no shut

interface Port-channel 1
 switchport trunk encapsulation dot1q
 switchport mode trunk
p.4 独立した管理ネットワークとは?
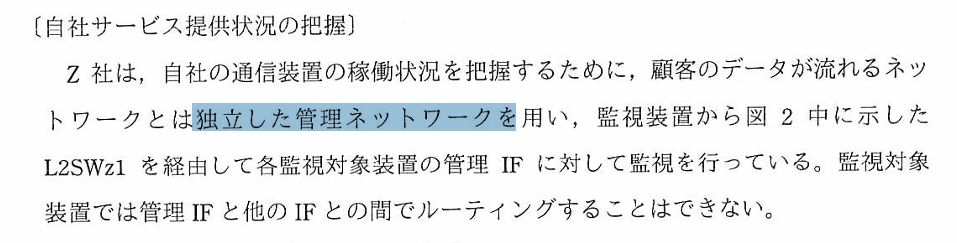
独立した管理ネットワークとは、物理的な配線や専用のスイッチ(図の L2SWz1 など)も含めて、顧客のデータが流れる本番ネットワークとは完全に別物として独立(分離)させている状態を指す。
1. 障害の巻き添え(共倒れ)を防ぐため
顧客データ用のネットワーク側で万が一、大規模な輻輳(大渋滞)や通信障害、ループなどが起きたとする。もし管理ネットワークがデータ網と共有されていると、ネットワークが重すぎて(または切れて)管理者がその機器にリモートでログインし、復旧作業を行うことすらできなくなるという最悪の事態(孤立)が起きてしまう。 配線やスイッチを分けておけば、データ側が全滅するようなトラブルが起きても、管理側から安全にアクセスして復旧を行える。
2. セキュリティと隔離(ルーティングの禁止)
問題文に「管理IFと他のIFの間でルーティングすることはできない」と明記されている通り、データが流れる世界と管理者が保守を行う世界を完全に切り離している。これにより、データ網側から管理網側へ不正にパケットが入り込んでしまうセキュリティ上のリスクを物理的・機能的にシャットアウトできる。
p.5 Q.顧客へのサービスってなに?
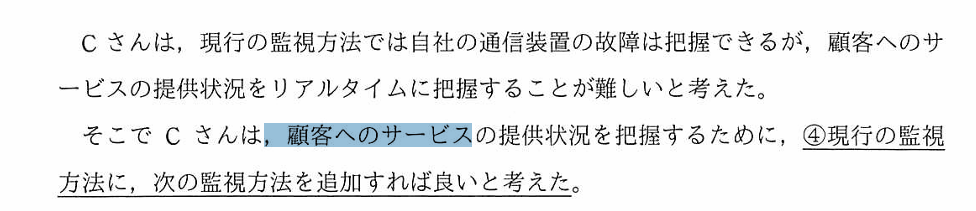
ここで言うサービスとは、データセンターや通信事業者が顧客に提供している「実際にインターネットやネットワークが正常に使える状態(エンドツーエンドの疎通)」のこと
Q.SNMP trapを使ったらリアルタイムに把握できるのでは?
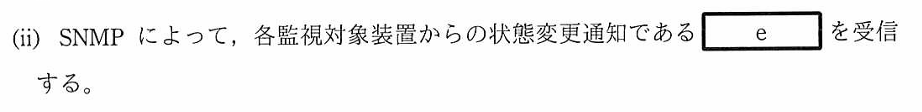
SNMP trapはあくまでも機器単体の状況しか把握できない。W社がやりたいことは、顧客のサービスの正常性(=エンドツーエンドの疎通の正常性)を確かめたいのである。