設問1
(1)a: Syslog b: ダイジェスト c: CONNECT
a: Syslog
RFC5424&ログデータの転送という単語がきたらSyslogである。
#1.時刻の設定(192.168.1.10から取得+UTC取得なのでJSTに直す)
ntp server 192.168.1.10
clock timezone JST 9

#2.タイムスタンプの付与
service timestamps log datetime msec localtime show-timezone

#3.Syslogサーバの設定
logging host 192.168.1.100

#4.ログレベルの設定
logging trap informational

#5.送信元インタフェースの指定
logging source-interface Loopback0

#6.確認コマンド
show logging| 数値 | 名前 | 意味 |
|---|---|---|
| 0 | emergencies | システム使用不能 |
| 1 | alerts | 即時対応が必要 |
| 2 | critical | 重大 |
| 3 | errors | エラー |
| 4 | warnings | 警告 |
| 5 | notifications | 通知 |
| 6 | informational | 情報(logging trap のデフォルト) |
| 7 | debugging | デバッグ |
b: ダイジェスト
c: CONNECT
CONNECTはプロキシをバイパスとしてHTTPS通信をしたい場合に使うHTTPメソッドの一つ。通常のプロキシはアプリケーション層の中身を見て、宛先を判断して中継する。しかし、CONNECTの場合はアプリケーション層を暗号化したいので、プロキシでは中継できない。それを防ぐために、プロキシをただのバイパスとして機能させる方法がCONNECTメソッド。別の言い方をすると、アプリケーション層による転送処理ではなく、TCP/IP層のみを見て転送させるというものである。


設問3
(2)送信側と受信側のトラフィックを合計1Gビット/秒までしか取り込めないから
この問題は1000BASE-SXが何なのかを理解しておく必要がある。

1000BASE-SX:
1秒間に1Gbpsの送受信が可能であるということ。つまり、送信1Gbps,受信1Gbpsが可能であるため、合計で2Gbpsを使っていることになる。
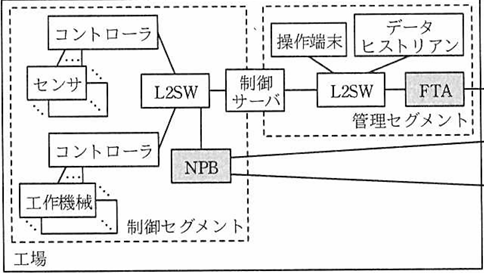
そのため、上記の構成図をみるとNPBは1本しかつながっていない。要は出力用の1Gbps分は許容範囲だが、受信用の1Gbpsを送信することに制約が生まれてしまうということ。そのため答えが「送信側と受信側のトラフィックを合計1Gビット/秒までしか取り込めないから」となる。
(3)制御サーバ
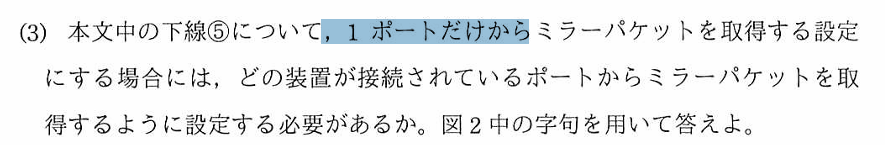
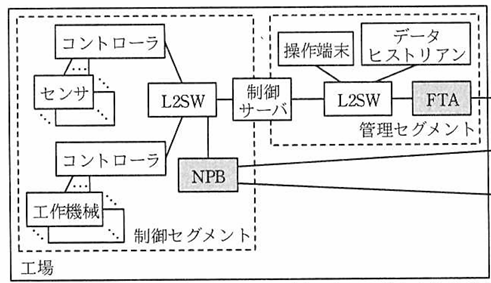
問題文を見ると、「1ポートだけ」と記されている。そこからコントローラは除外される。よって消去法で制御サーバとなる。もし、その制約がなければ、複数のコントローラをミラー対象とすることもできる。
p.2 Q.コントローラ、センサ、制御サーバって何?
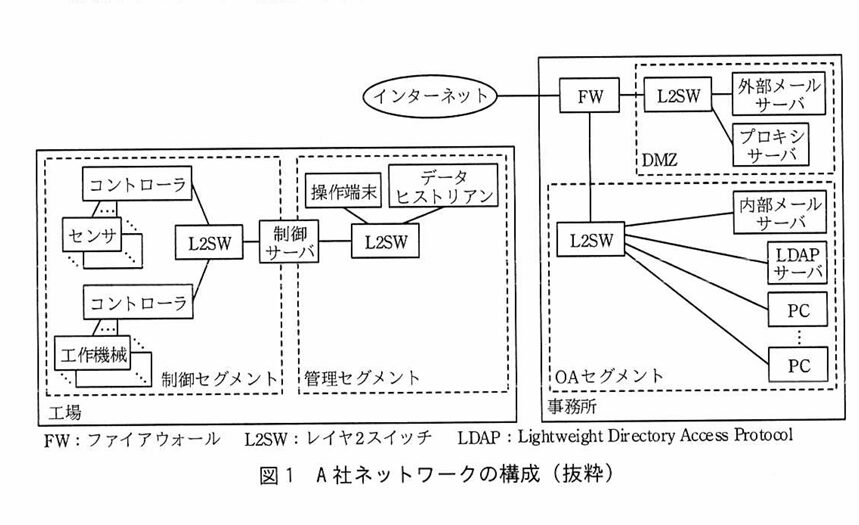
センサー
- 役割: 工場の工作機械や設備に取り付けられ、温度、圧力、振動、稼働状態などの物理データを計測・収集する機器。
コントローラー
- 役割: センサーからデータを受け取ったり、工作機械を実際に動かしたりするための制御装置(PLCなど)。現場の機械を直接コントロールする「現場の頭脳」にあたる。
制御サーバー
- 役割: 工場(制御セグメント)の中にあるサーバー。事務所の「操作端末」からの指示をコントローラーに伝えたり、コントローラーが集めた測定データを集約したりする。
データヒストリアン
- 役割: コントローラーや制御サーバーから送られてきた大量の測定データやログデータを時系列で長期保存(蓄積)するデータベースサーバー。
Q.なんでメールサーバ2つあるの?
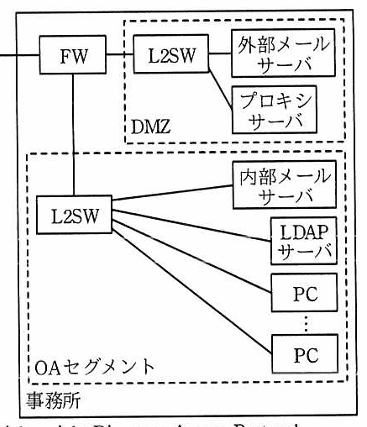
構成図を確認するとA社には、外部・内部の2つのメールサーバがある。なぜ2つも必要なのか?
A.「外部からメールボックスの中身を直接侵入されたりするのを防ぐため」である。
p.3 Q.LDAPサーバって何?
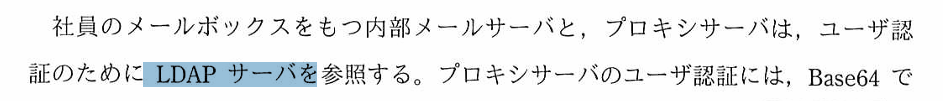
LDAP(Lightweight Directory Access Protocol)とは、組織内の「社員のユーザー名」「パスワード」「メールアドレス」「所属部署」などの情報を一元管理し、高速に検索・参照するためのプロトコル。
Q.ミラーリングってどうやってやるの?
▼SPAN
監視対象とモニターが同一のスイッチに接続されている場合
Switch# configure terminal
Switch(config)# monitor session 1 source interface gigabitEthernet1/0/1 both
Switch(config)# monitor session 1 destination interface gigabitEthernet1/0/10
Switch(config)# end
▼RSPAN
監視対象とモニターが異なるスイッチに接続されている場合
SW1,2# configure terminal
SW1,2(config)# vlan 999
SW1,2(config-vlan)# remote-span
SW1,2(config-vlan)# end

SW1,2# configure terminal
SW1,2(config)# interface gigabitEthernet1/0/24
SW1,2(config-if)# switchport mode trunk
SW1,2(config-if)# switchport trunk allowed vlan add 999
SW1,2(config-if)# end

SW1# configure terminal
SW1(config)# monitor session 1 source interface gigabitEthernet1/0/1 both
SW1(config)# monitor session 1 destination remote vlan 999
SW1(config)# end

SW2# configure terminal
SW2(config)# monitor session 1 source remote vlan 999
SW2(config)# monitor session 1 destination interface gigabitEthernet1/0/10
SW2(config)# end
▼ERSPAN
監視対象とモニターが異なるL3ネットワークに接続されている場合
SW1# configure terminal
SW1(config)# monitor session 1 type erspan-source
SW1(config-mon-erspan-src)# source interface gigabitEthernet1/0/1 both
SW1(config-mon-erspan-src)# destination
SW1(config-mon-erspan-src-dst)# erspan-id 10
SW1(config-mon-erspan-src-dst)# ip address 198.51.100.2
SW1(config-mon-erspan-src-dst)# origin ip address 192.0.2.1
SW1(config-mon-erspan-src-dst)# no shutdown
SW1(config-mon-erspan-src-dst)# end


SW2# configure terminal
SW2(config)# monitor session 1 type erspan-destination
SW2(config-mon-erspan-dst)# destination interface gigabitEthernet1/0/10
SW2(config-mon-erspan-dst)# source
SW2(config-mon-erspan-dst-src)# erspan-id 10
SW2(config-mon-erspan-dst-src)# ip address 192.0.2.1
SW2(config-mon-erspan-dst-src)# no shutdown
SW2(config-mon-erspan-dst-src)# end
Q.NPBとネットワークタップとは?
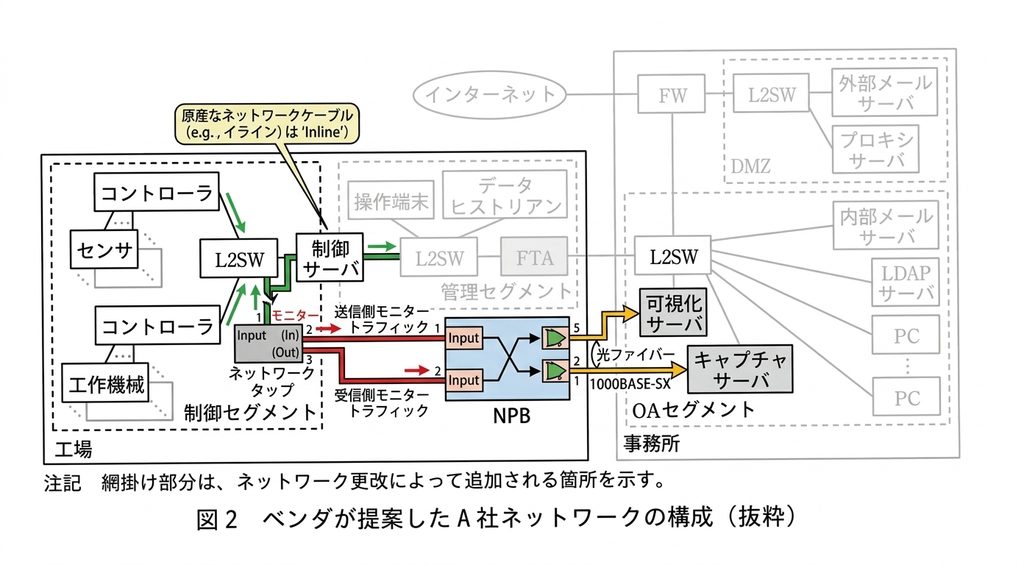
Q.そもそも、ミラーポートの帯域(1Gbps)って何が問題なの?
- 疑問: 「1000BASE-SXって1Gbpsなんだから、送受信を合わせて通信をキャプチャするくらい余裕でできるでしょ? なんでボトルネックになるの?」
- 回答: 全二重通信(フルデュプレックス)では、監視対象ポートの「送信方向(1Gbps)」と「受信方向(1Gbps)」の両方で同時にトラフィックが流れる可能性がある。L2SWはこれらを両方ともコピーして1本のミラーポートから外へ吐き出そうとするため、「送信1G + 受信1G = 最大2Gbps」のデータが、1Gbpsの出口に殺到してしまい、処理しきれず溢れて(パケットロスして)しまうから。
Q.NPB(ネットワークパケットブローカー)を入れたら、その時点で帯域の制限はすべて解決するの?
- 疑問: 「高性能なNPBを導入すれば、2Gbpsのデータもそのまま全部スムーズに可視化サーバーへ送れるようになるんだよね?」
- 回答: 「NPBを置くだけ」では物理的な帯域不足は解決しない。 NPBから先のサーバーへ向かうケーブルが同じ1000BASE-SX(1Gbps)である以上、2Gbpsの生データをそのまま流したら結局溢れる。 NPBの本質的な価値は、入力された大量のデータに対して「高度なフィルタリング」や「パケットスライシング」を行い、分析に必要な重要データだけをスリム化(ダイエット)して、1Gbpsの出口に綺麗に収めることにある。
Q.ネットワークタップを使うと、なんで帯域の制限をクリアできるの?
- 疑問: 「L2SWと制御サーバーの間をタップで切断したら、そこを流れる通信自体が途中で増えたりするわけじゃないよね? なんでこれで解決するの?」
- 回答: タップ自体が通信速度を加速させるわけではない。 L2SWのミラーポート1本だと「送信と受信のデータが混ざった状態で1Gbpsの枠に押し込められて溢れる」という構造的な限界があるが、ネットワークタップをインライン(途中に直列)で挟むことで、通信の「送信」と「受信」を物理的に完全に別々の2本のケーブル(別ポート)に分離してNPBへ送り出すことができる。 これにより、送信1Gbps・受信1Gbpsの合計最大2Gbps分のキャパシティをロスなくNPBへ取り込むことが可能になり、ボトルネックを防げる。