設問2
(1)・顧客ごとに異なるフィルタリングの設定が必要であるから ・顧客ごとにルーティングの設定が必要であるから
Q.もし1台のFWに相乗りさせるとどうなるか…
A.もし普通のFWとして1つの設定空間に全顧客のトラフィックを通してしまうと、ルーティングやフィルタリングのポリシーが混在してしまい、顧客間のネットワーク分離(論理的独立)が破綻してしまう。また、セキュリティ上のリスクや設定競合の原因になる。
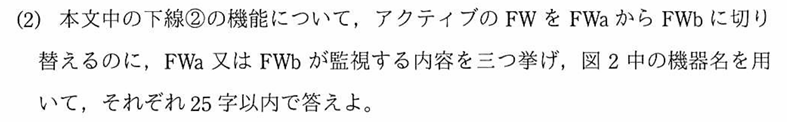
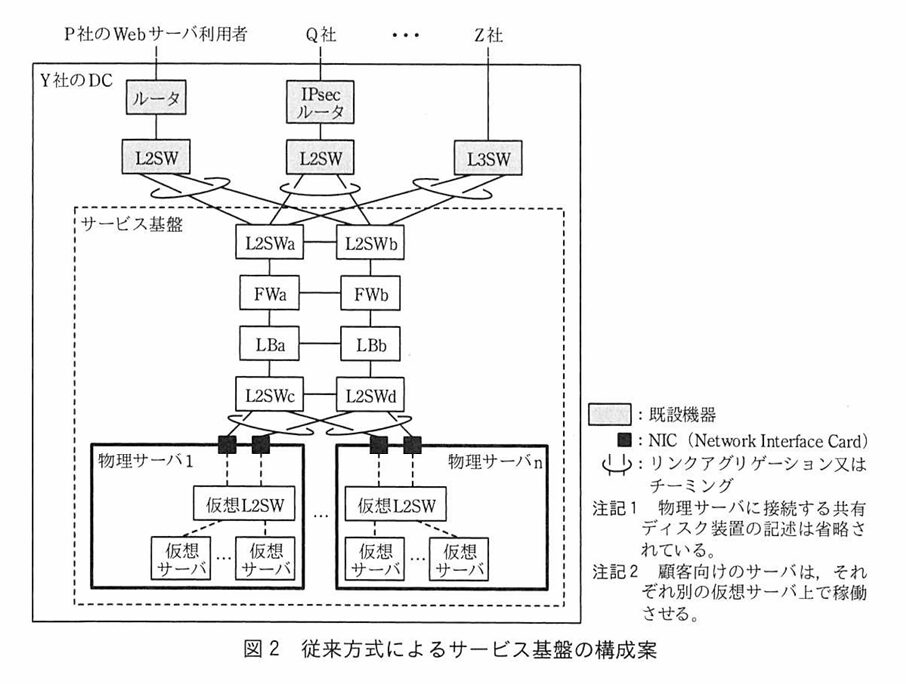
(3)FWb による FWa の稼働状態FWa による L2SWa への接続ポートのリンク状態FWa による LBa への接続ポートのリンク状態FWa による FWb の稼働状態FWb による L2SWb への接続ポートのリンク状態FWb による LBb への接続ポートのリンク状態
FWb による FWa の稼働状態
FWaの生死(稼働しているか)をFWbが監視し、応答がなければFWaの障害と判断してFWbがアクティブ(マスタ)を引き継ぐ
FWa による L2SWa への接続ポートのリンク状態
上流へのリンク状態を確認。もし、疎通が確認できない場合はマスタをFWbに引き継がせる。L2SWa向けポートのリンクダウンを検知すると、自装置(FWa)のアクティブ状態を降りる(スタンバイに落ちる、または障害状態になる)動きをする。その結果として、FWaの稼働状態(ハートビート等)を監視しているFWbが「FWaが死んだ/降りた」と検知し、FWbがアクティブに昇格する。
FWa による LBa への接続ポートのリンク状態
下流へのリンク状態を確認する。もし、フェイルならアクティブ状態を降りる(スタンバイに落ちる、または障害状態になる)動きをする。
FWa による FWb の稼働状態
「スタンバイ機FWbが正常に生きているか(=万が一FWaが落ちたときに引き継げる健全な状態にあるか、あるいはFWb側で障害が起きていないか)」を確認するため
FWb による L2SWb への接続ポートのリンク状態
スタンバイ機FWbが自装置のL2SWb向けポートのリンク状態を監視するのは、「自分(FWb)がアクティブに昇格したあとに、L2SWb側へ正常にパケットを流せる経路(物理リンク)が生きているか」を確認するため
FWb による LBb への接続ポートのリンク状態
スタンバイ機FWbが自装置のL2SWb向けポートのリンク状態を監視するのは、「自分(FWb)がアクティブに昇格したあとに、L2SWb側へ正常にパケットを流せる経路(物理リンク)が生きているか」を確認するため
(3)物理サーバへの接続ポートに、すべての顧客の仮想サーバに設定されたVLAN IDを設定する
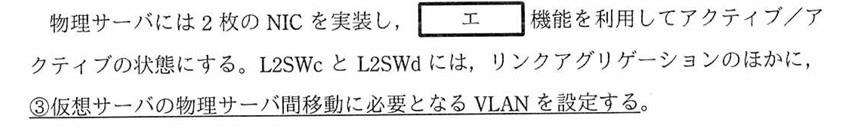
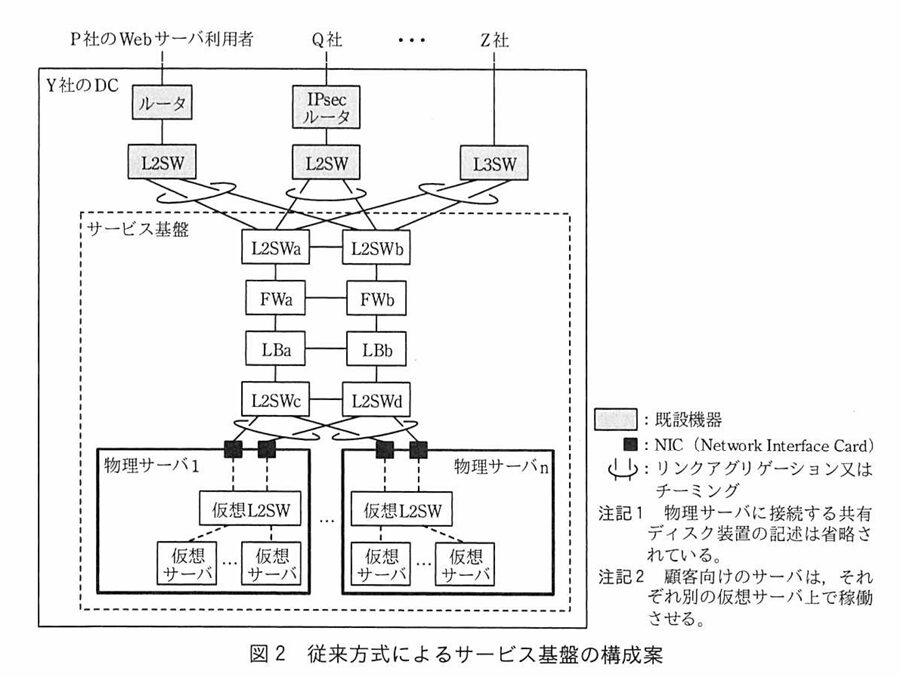
仮想サーバの物理サーバ間移動に必要となるVLAN設定をどこに・どのようにすればよいかが問われている。
前提:
Q.もし何も設定しないとどうなるか….
A.物理サーバ1の配下にあるVLAN100の仮想サーバを物理サーバ2に移動させると、物理サーバ2とつながっているL2SWc,d側でVLAN100を許可する必要がある。
このように、仮想サーバの移動のたびにVLAN設定の変更作業を実施するのは現実的ではない。
上記前提より、L2SWc,dをトランクポートに設定してすべての顧客に対応するすべてのVLANを許可するように事前に設定しておく。そうすることで、物理サーバを移動しても継続して当該VLAN通信はサポートされる。
以上より、回答は物理サーバへの接続ポートに、すべての顧客の仮想サーバに設定されたVLAN IDを設定するとなる。
設問4
(1)フィルタリングルール仮想 FW の VLAN ID仮想 FW の IP アドレス仮想 FW のサブネットマスク仮想 FW の仮想 MAC アドレスルーティング情報
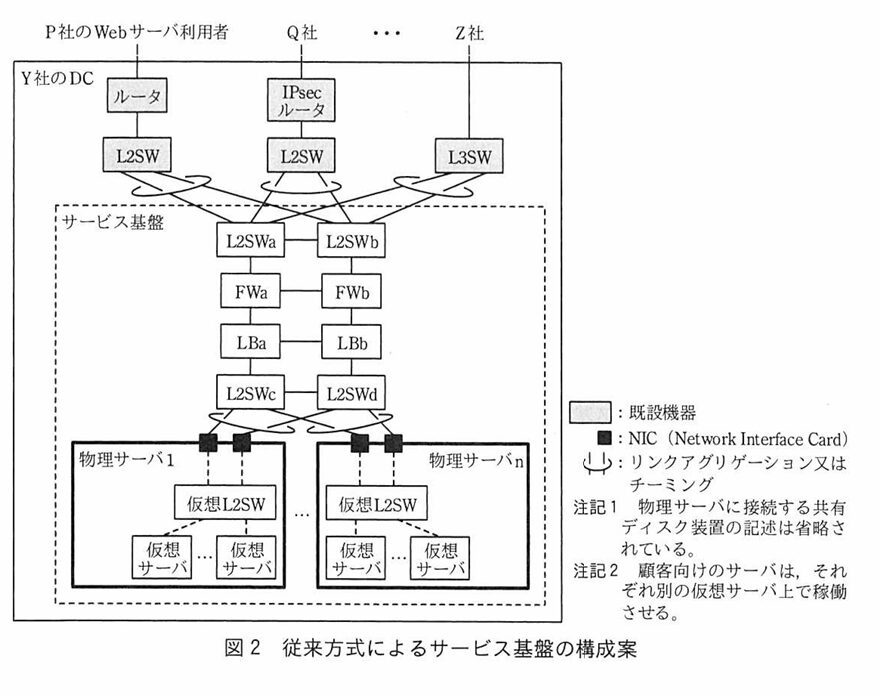
この問いは仮想FWに設定すべきネットワーク情報は何かが問われている。一つずつ見ていこう
フィルタリングルール
仮想FWごとに独立した許可・拒否条件(送信元/宛先IP、ポート番号、プロトコルなど)を設定することで、顧客ごとのセキュリティポリシーに沿ったFWとして機能させる。
仮想 FW の VLAN ID
顧客ごとにVLANで論理分離しているため、仮想FW側でもどの顧客VLAN(どの論理ネットワーク)と接続するかを識別するためにVLAN IDの設定が必要。
仮想 FW の IP アドレス
仮想FWのインターフェースがL3の通信相手(ルーティングやFW自身の応答・管理通信など)としてパケットをやり取りするためのアドレスとして必要。
仮想 FW のサブネットマスク
設定したIPアドレスと組み合わせて、どのネットワークアドレス(サブネット)に属するか、どこまでが同一セグメント内かを判定するために必要。
仮想 FW の仮想 MAC アドレス
物理NICのMACアドレスとは独立した論理インターフェース固有のL2識別子を持たせるため。ARP応答の送信元MACや、後続機器(LBやL2SW)がL2フレームの宛先MACを指定する際の基準となり、仮想化・冗長構成でのL2整合性を保つ。
ルーティング情報
FWは単なるフィルタではなく、外側(L2SWa/b側)と内側(LBa/b側)のセグメント間を中継するL3機器として動く。顧客ごとに論理トポロジや宛先ネットワークが異なるため、仮想FWごとに独立したルーティングテーブルを持たせる必要がある。
(2)顧客のL2SW又はL3SWに接続する、L2SWa及びL2SWbのポート
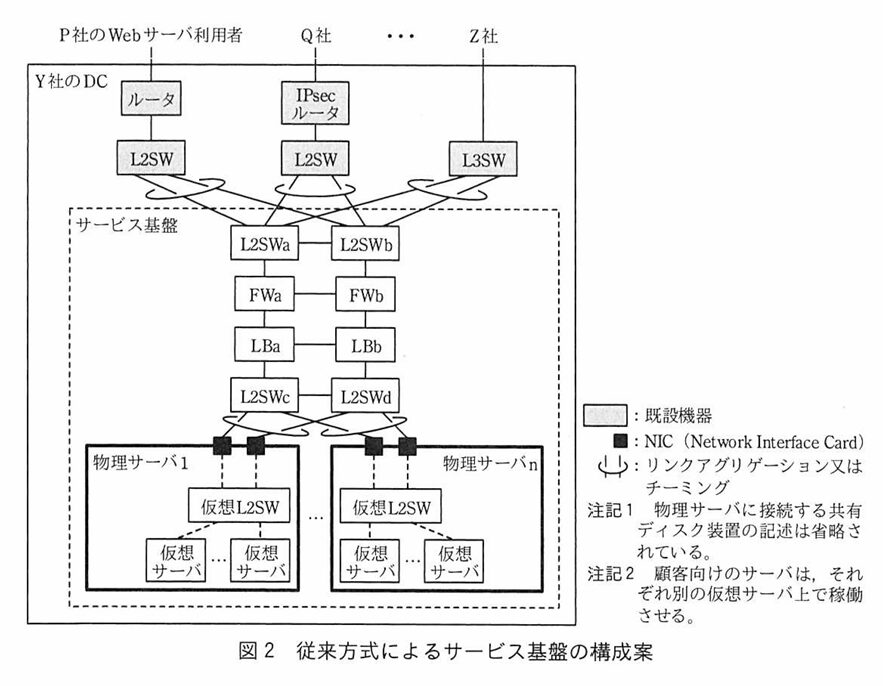
マルチテナント構成(図2)では、サービス基盤の内部(L2SWa/b〜FWa/b〜LBa/b〜L2SWc/d〜物理サーバ)は複数顧客のトラフィックをまとめて流すためタグVLAN(トランクポート)を使う。そのため、「ポート単位で特定のVLANを割り当てるポートVLAN(アクセスポート)」を設定するのは、顧客側ネットワークからサービス基盤へ最初に入る入口ポートだけとなる。
設問5
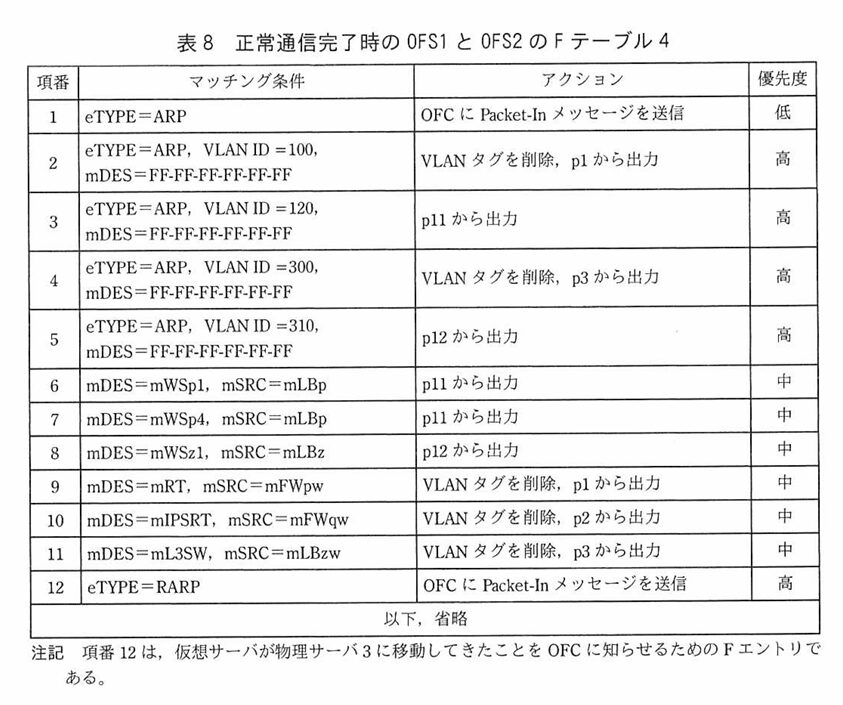
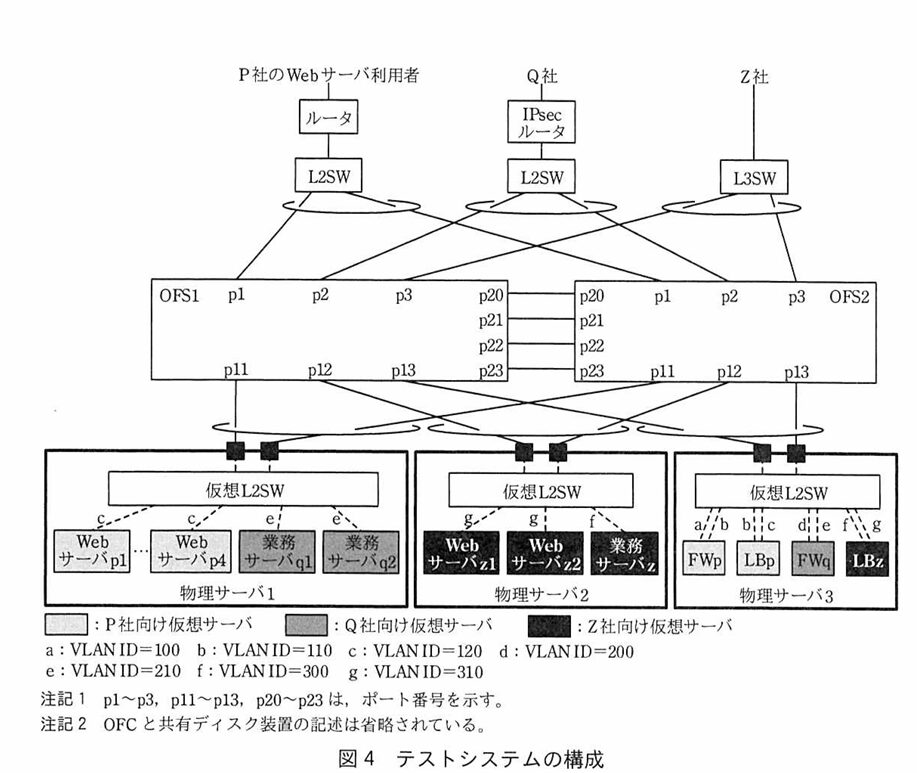
(2)FWpの内部側ポートとLBpの仮想IPアドレスをもつポートは、同一セグメントであり、物理サーバ3内で処理されるから
前提:
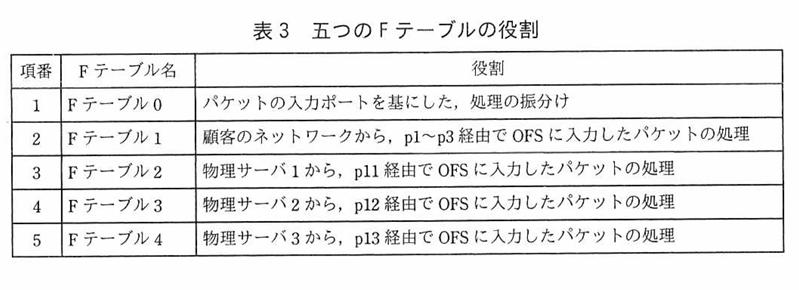
Fテーブル4は「物理サーバ3から、p13経由でOFSに入力したパケットの処理」に関するテーブル
以上の前提より、FWpとLBpは同一セグメントなので仮想L2SWのみを介した通信が可能。つまり、OFSを経由する必要がない通信である。そのため、OFSへの入力に関する情報を定義したFテーブル4が使われることはない。
以上より回答は、FWpの内部側ポートとLBpの仮想IPアドレスをもつポートは、同一セグメントであり、物理サーバ3内で処理されるからとなる。

Q.ホスティングサービスって何?
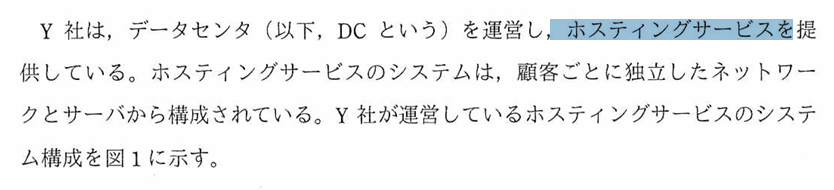
ホスティングサービスとは事業者が、サーバーなどのIT機器や、それらを設置・稼働させるための設備・環境を顧客に提供するサービス。
具体的には、事業者が保有するサーバーの貸し出しや、顧客が保有するサーバーを設置するためのスペース、電源、空調、ネットワーク環境などの提供が含まれる。
p.14 Q.データセンターの内部
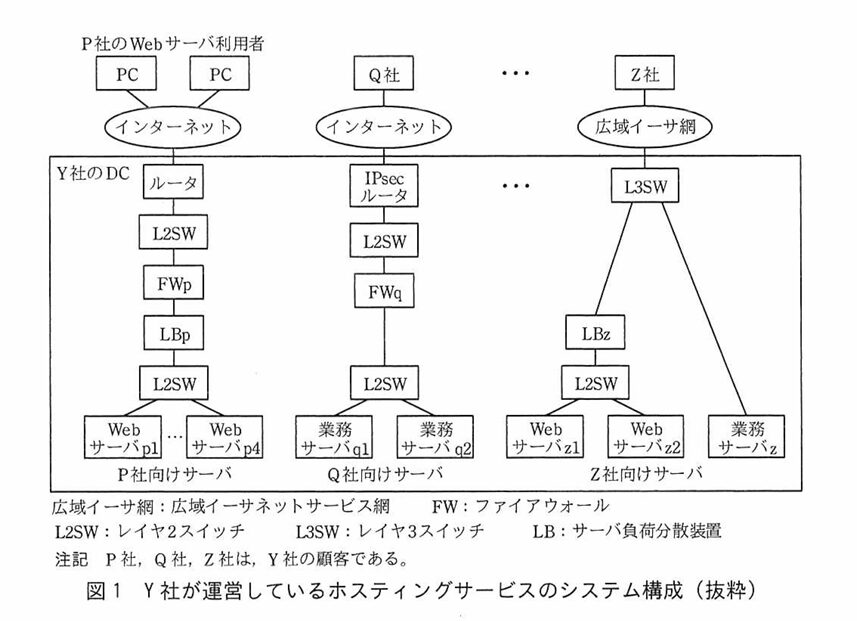
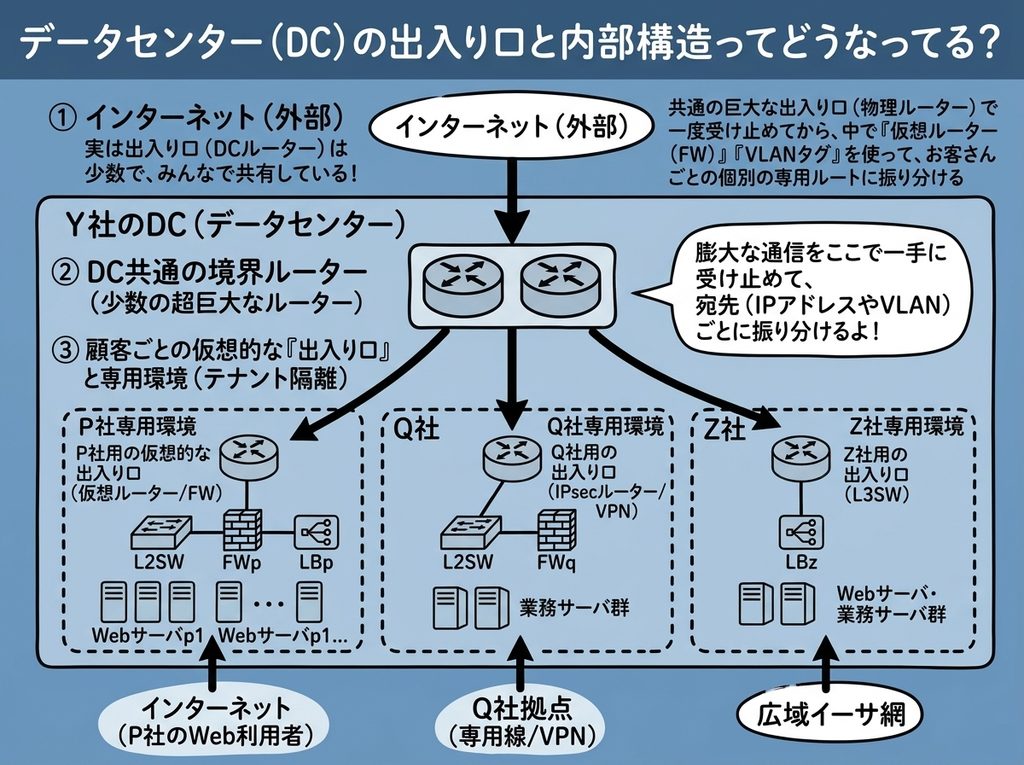
p.14の図を見るとデータセンターが顧客ごとに独立して複数の出入り口ルータを用意している様に見える。しかし、多くのケースは以下のようになっている👇
p.17 SDNとOpenFlowって何?
Q.SDNってなに?
SDN(Software-Defined Networking)は、ひとことで言うと「ネットワークの制御・管理を、個別の機器のCLI設定ではなく、中央のソフトウェア(コントローラ)からまとめて行うアーキテクチャ」。従来のネットワークでは、ルータやL2スイッチ1台ごとに「どう経路を決めるか(制御プレーン)」と「実際にパケットを流すか(データプレーン)」がセットになっていた。そのため、機器が増えると1台ずつ設定を投入・変更する必要があった。
SDNではこの制御と転送を切り離し、コントローラ側でネットワーク全体の論理構成やトラフィック制御を一元管理する。
Q.OpenFlowってなに?
OpenFlow(OF)は、SDNを実現するための標準化されたプロトコル(コントローラとスイッチのやり取りの仕様)の一つ。
- コントローラ(OFC)が「こういう条件のパケットは、このポートから出せ」というルール(フローエントリ)を作り、
- OpenFlowプロトコルを使って スイッチ(OFS) にそのルールを送り込み、
- スイッチはそのルール表(フローテーブル)に従ってパケットを高速にさばく。
なお、SDNの実現方式はOpenFlowだけではない。たとえばオーバーレイ技術(VXLANなど)とコントローラを組み合わせる方式や、APIベースで制御する方式など、複数のアプローチが存在する。OpenFlowは「コントローラがスイッチの転送ルールを直接書き換える」という、SDNの分かりやすい代表例としてよく教科書や試験(今回の問2など)に取り上げられる。
Q.VLANタグのフローは?
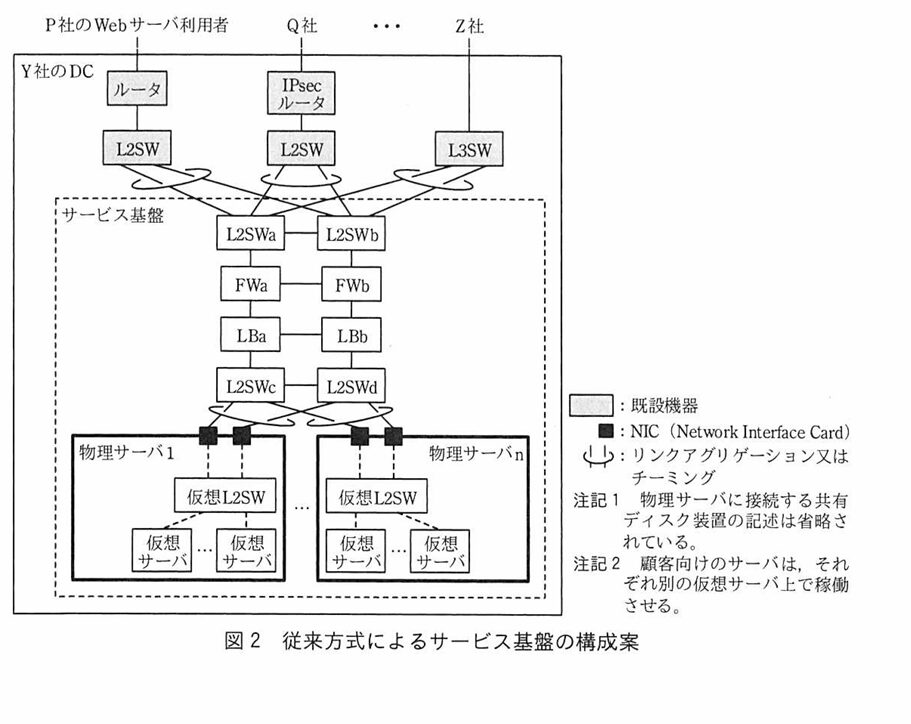
顧客側(例:P社)から来るパケットはどこでVLANタグが付与されてどこで外されるの?また、どこがアクセスポートでどこがトランクポートなの?
図2の従来方式における、正しい流れ(例:P社→L2SWa→FWa→LBa→L2SWc→物理サーバ(仮想L2SW)→物理サーバ(仮想サーバ))は次の通り。
- 既設L2SW → L2SWa: P社利用者のパケットが既設L2SWに入り、リンクアグリゲーション+ポートVLAN(アクセスリンク)で
L2SWaへ転送される。 - L2SWa → FWa:
L2SWaからトランク経由でFWaへ渡る。 - FWa(仮想FW):
FWaの物理ポート(トランク)で受けたフレームを、VLAN IDに対応するP社向け仮想FWの論理インターフェースが受信し、P社用仮想FWがフィルタリング・ルーティング処理を行う。 - FWa → LBa: 処理を通過したフレームが 顧客ごとのVLANが付与された状態でトランクリンクを通り
LBaへ渡り、P社向けクラスタグループ(仮想IP・負荷分散設定)で宛先仮想サーバが選択される。 - LBa → L2SWc/d:
LBaから下流のL2SWc/L2SWdへ転送される。ここもトランクリンクである。 - L2SWc/d → 物理サーバ → 仮想L2SW → 仮想サーバ:
L2SWc/dの物理サーバ接続ポート(トランク・全顧客VLAN許可)を通って物理サーバのNICに入り、仮想L2SWがVLAN IDに応じてP社向け仮想サーバへフレームを届ける。