設問2
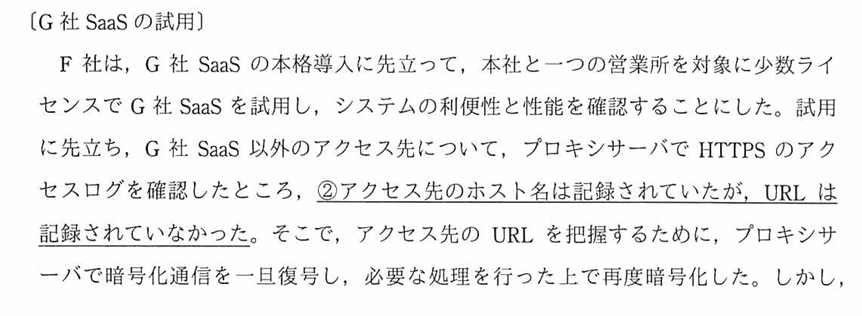
(1)メソッド名:CONNECTメソッド 対策:HTTPS以外のポートのCONNECTを拒否する
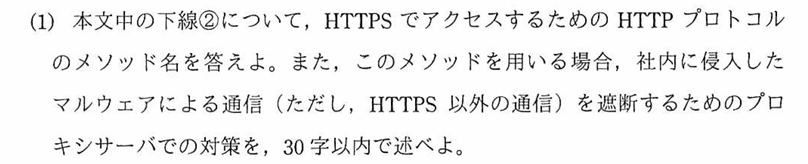
対策:HTTPS以外のポートのCONNECTを拒否する
「CONNECT www.example.com:443 HTTP/1.1」の箇所で記された「ホスト名:ポート番号」を確認して、フィルタリングルールに応じた処理をすることができる。
以上より、HTTPS以外のポートのCONNECTを拒否するが回答になる。
CONNECT www.example.com:443 HTTP/1.1
Host: www.example.com:443
設問3
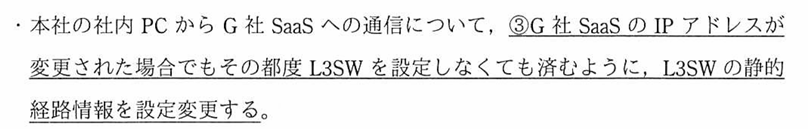
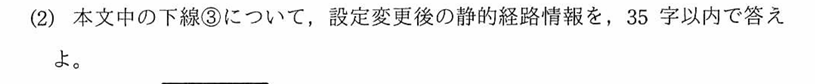
(2)ネクストホップがSD-WANルータとなるデフォルトルート
前提:
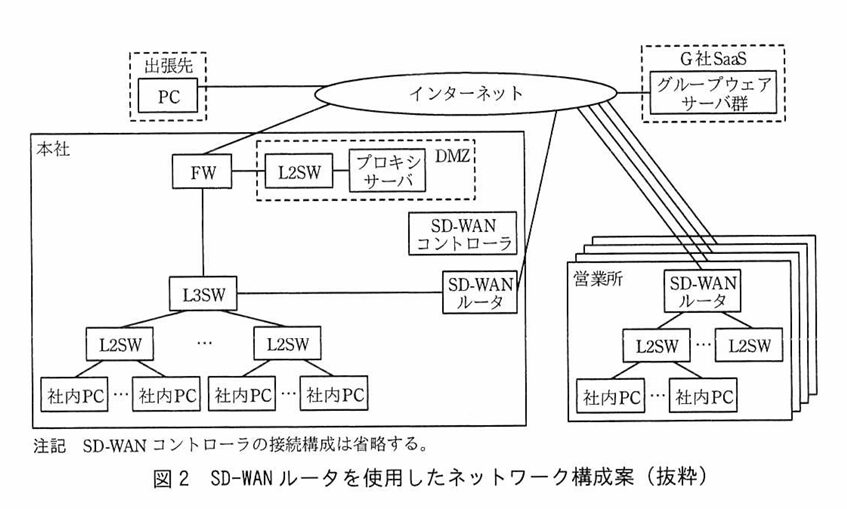
・G社SaaSへのWebアクセスはプロキシを経由しない
・G社SaaS以外へのWebアクセスはプロキシを経由する
問われていること:
G社SaaSのIPアドレスが変わってもL3SWのIPアドレスの変更をしなくても済むような設定はどうするの?
Q.もしデフォルトルートをSD-WANルータにするとどうなる?
普通のインターネット通信もSD-WANルータに行ってしまうの?
A.「G社SaaS以外のWebアクセス」は、宛先IPが外部サイトではなく「プロキシサーバ」になっているため、デフォルトルートには引っかからない。逆を言えばG社SaaS宛てはプロキシ例外リストに登録しておく必要がある。これを実施しないと、G社SaaS宛ての通信もプロキシ宛となってしまいデフォルトルートがヒットしなくなりSD-WANルータに転送されなくなる。
以上より回答はネクストホップがSD-WANルータとなるデフォルトルートとなる。
p.3 Q.CONNECTメソッドって何?
CONNECTメソッドはHTTPメソッドの一つで、主にプロキシサーバーを経由して宛先サーバーとのトンネルを確立するときに使用する。
例えばHTTPSサイトにアクセスする場合、クライアントはCONNECTメソッドでプロキシに接続先のホスト名とポート番号(443番など)を指定する。
プロキシが宛先サーバーとの接続に成功すると、トンネルが確立される。その後、プロキシは通信内容をHTTPリクエストとして解釈・再構築するのではなく、基本的にデータをそのまま双方向に中継する。これによって、クライアントと宛先サーバーの間でTLSによる暗号化通信を行えるようになる。
CONNECTメソッドの全貌👇
では、PC→プロキシ→Webサーバの通信をシナリオとして見ていこう!
1.PCがブラウザ上でアクセスしたいサイト(例:www.example.com)を見つける
2.PCとプロキシで3Way-Handshakeをする
3.プロキシ経由でTCPトンネルを張りたいから、CONNECTメソッドを使いプロキシにアクセス
CONNECT www.example.com:443 HTTP/1.1
Host: www.example.com:443
4.プロキシは宛先を確認して当該FQDN(www.example.com)へアクセス
5.www.example.comと3Way-Handshakeが完成したらPCに接続できたことを通知
HTTP/1.1 200 Connection Established6.以降の通信は、クライアントとWebサーバの通信にプロキシはHTTPとしての関与はせずにそのまま流す