設問1
(1)業務サーバと営業支援サーバのFQDNをプロキシ例外リストに登録する
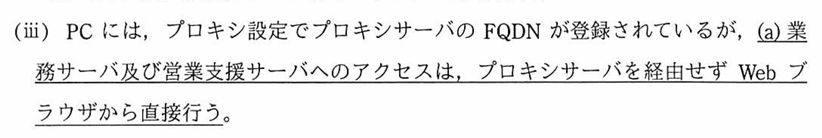
プロキシを経由したくない場合は、プロキシ例外リストに登録することで登録されたFQDNへはプロキシを経由せずに直接アクセスが可能になる。
gyomu-server.naibulan.y-sha.jp;eigyo-shien-server.naibulan.y-sha.jp

#コロンで区切ることによって1行に複数の条件をまとめることができる。
なお、プロキシ例外リストにはFQDNだけでなくIPアドレス、ワイルドカードも使うことができる。
*.naibulan.y-sha.jp; 192.168.10.0/24; gyomu-server.gaibulan.y-sha.jp

#*.naibulan.y-sha.jp
#naibulan.y-sha.jp というドメインの配下にあるすべてのホスト(サーバー)をプロキシの例外にする

#192.168.10.0/24
#特定のIPアドレスの範囲(サブネット)をまとめてプロキシの例外にするという意味です。

#gyomu-server.naibulan.y-sha.jp
#特定の1台のサーバー(今回の問題にある業務サーバなど)のFQDNをピンポイントで例外にするという意味です。
Q.PACファイルじゃだめなの?
もちろんPACファイルのDirectを使っても直接アクセスが可能である!しかし、本文にはPACファイルを使っている旨の記述がないため、ここでは一般的なプロキシ例外リストを使うことが回答となっている。
Q.DNSSECとは?

p.15でキャッシュポイズニング対策として送信元ポート番号のランダム化が出てきた。なので、ついでにDNSSECをやっていこう!
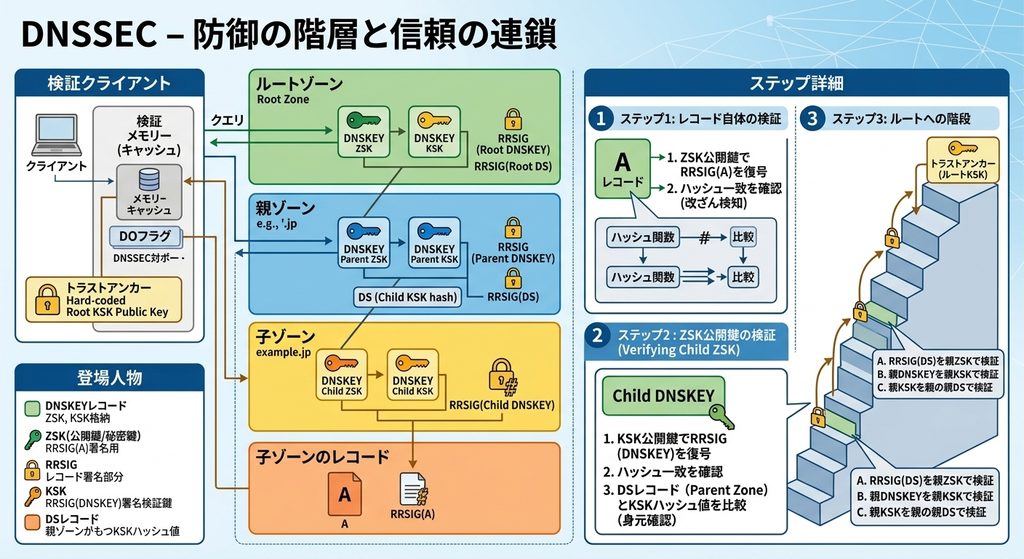
登場人物:
DNSKEYレコード:ZSK,KSK格納
ZSK(ZoneSigningKey)の公開鍵/秘密鍵:RRSIG(A)の署名
RRSIG(Resource Record Signature):レコードの署名部分
KSK(KeySigningKey):RRSIG(DNSKKEY)の署名検証鍵。
DSレコード(Delegation Signer):親ゾーンがもつKSKのハッシュ値
ステップ1:レコード自体の検証(ZSKを使用)
- 対象:Aレコードなど
- 検証:権威DNSから取得したDNSKEYレコード内の ZSK公開鍵(ZoneSigningKey) を使い、Aレコードに付いている RRSIG(Resource Record Signature) を検証する。
*DNSKEYレコードは、クライアントがAレコードを要求する際に「DNSSECのデータもちょうだい(DOフラグを立てる)」という合図を送ることによりDNSKEYレコードを取得できる。
*RRSIG(A)は権威DNSがAレコードから生成したハッシュ値をZSK秘密鍵で暗号化したもの。
*検証するときは検証側がZSK公開鍵で署名を復号し、出てきたハッシュ値と検証側でも生成したハッシュ値が一致することを確認する。 - 結果:Aレコードが改ざんされていないことが判明。
ステップ2:ZSK公開鍵の検証(KSKを使用)
- 対象:ZSK公開鍵が含まれる「DNSKEYレコード」
- 検証:権威DNSから取得した KSKの公開鍵(KeySigningKey) を使い、DNSKEYレコードに付いている RRSIG(DNSKEY) を検証する。
- 結果:ZSK公開鍵が本物であることが判明。
*KSK公開鍵:
・DNSKEYレコード内に格納されている鍵。
・RRSIG(DNSKEY)を検証する鍵
・ZSK公開鍵の署名に使う
・親ゾーンからDSレコード(Delegation Signer)を取得し、KSKのハッシュ値が登録されていることを確認する
ステップ3:ルートへの階段
DSレコードまで検証すると、あとは同じ仕組みでルートまで階段を駆け上がる。
1.RRSIG(DS)を親ゾーンから取得したDNSKEYレコード内のZSKで検証
2.DNSKEYレコードをDNSKEYレコード内のKSKで検証
3.KSKのハッシュ値を親ゾーンの親ゾーンのDSレコードで検証
1~3をルートゾーンにあるDSレコードで検証するまで繰り返す。
Q.DHCPサーバの利用は?
本問ではDHCPが使われている。なのでDHCPの仕組みを見ていこう!
▼DHCPコマンド
ip dhcp excluded-address 10.0.0.1
ip dhcp excluded-address 10.0.0.200
ip dhcp pool プール名
 default-router 10.0.0.1
 network 10.0.0.0 255.255.255.0
 dns-server 10.0.0.200
 lease 日 時間
▼DHCPオプション
| オプション番号 | オプション名 | 説明・補足 |
| 3 | ルーター(デフォルトゲートウェイ)のIPアドレス | クライアントが同一サブネット外へ通信するためのデフォルトゲートウェイを指定します。 |
| 6 | DNSサーバーのIPアドレス | 名前解決を行うためのDNSサーバーのIPアドレスを指定します。 |
| 43 | ベンダー固有情報(Vendor Specific Information) | 【追加】 Ciscoなどの無線LAN環境において、Lightweight AP(LAP)へWLC(無線LANコントローラ)の管理IPアドレスを通知するために使用されます。 |
| 66 | 1つのTFTPサーバーのIPアドレス | IP電話機などのプロビジョニングやファームウェアのブートに使用するTFTPサーバーのIPアドレスを指定します。 |
| 82 | DHCPリレーエージェント情報(Relay Agent Information) | リレーエージェント(ルーターやL3スイッチ)がDHCPパケットに付加する中継情報です。 |
| 150 | 複数のTFTPサーバーのIPアドレス | 主にCisco IP電話機(CUCM環境など)向けに、複数のTFTPサーバーのIPアドレスリストを通知します。 |